Qualysは、新たな修復インテリジェンス兼オーケストレーションエンジン「TruConfidence」を搭載した「TruRisk Eliminate 2.0」を発表しました。TruConfidenceは、フロンティアAI時代の新カテゴリーとなる「Autonomous RemOps」というQualysのビジョンを支える中核技術です。Qualysは5億件のパッチを展開し、ロールバック率は0.1%未満、うち40%は自律的に展開されたという豊富な実績を持ちます。TruRisk Eliminateはこの実績をもとに、自律的な修復、修復インテリジェンス、オーケストレーションの最新技術を組み合わせ、事業のレジリエンスと継続性を維持しながら、組織がサイバーリスクを機械の速度で確実に排除できるよう支援します。
AIによって脆弱性の発見と悪用が加速するなか、リスクを修復する能力が重大なボトルネックになっています。セキュリティチームは、何を修正すべきかを判断するだけでなく、環境をすでに保護している対策を考慮し、安全で適切な修復手段を選択し、複雑化する環境全体で展開リスクを管理し、業務を妨げることなく修復が成功したことを検証しなければなりません。手動の判断やチケット、個別のポイントソリューションを前提とした従来の修復プロセスは、これほどの速度や複雑さに対応するように設計されていませんでした。
Info-Tech Research Groupのセキュリティ&プライバシー部門でプリンシパル・アドバイザリー・ディレクターを務めるJon Nelson氏は、次のように述べています。「長年、セキュリティチームが脆弱性を見つけ、IT運用チームがパッチを適用してきました。この引き継ぎは、悪用までの期間が数週間単位だった時代を前提としたものです。フロンティアAIの登場により、その期間は今や数時間単位になり、どちらのチームも単独ではこのギャップを埋められません。Qualys TruRisk Eliminateは、パッチの信頼性スコアリング、段階的なロールアウト、運用停止のリスクを抑えるパッチレスの緩和策によって、セキュリティ部門が機械の速度で修復を推進できる現実的な道筋を提供します」
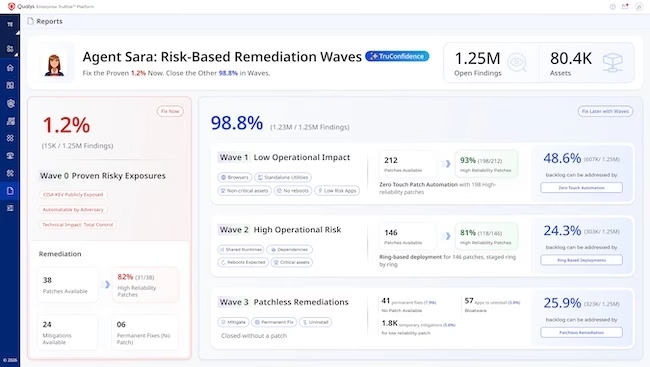
TruConfidenceは、サイバーリスクの修復とオーケストレーションを担うインテリジェンスエンジンであり、TruRisk Eliminateを「Autonomous RemOps」の運用モデルへと進化させます。過去2四半期にQualysが発表してきた機能を統合したもので、AIを活用したPatch Reliability Score、Agent Saraによるインテリジェントなウェーブ型修復オーケストレーション、ピアツーピア配信、そして5億件に上る実環境でのパッチ展開から得たインテリジェンスに基づく補完的コントロールが含まれます。
これらの機能により、組織は業務への影響が最も少ない修復でエクスポージャーを低減できるほか、既存のコントロールがすでに提供している保護との重複も避けられます。こうして、Autonomous RemOpsの中核となる運用サイクルが確立されます。すなわち、修正は最小限にとどめ、既存のコントロールを評価に反映し、適切な修復手段を選び、ロールアウトを制御し、その効果が持続していることを証明するというサイクルです。
TruConfidenceを搭載したTruRisk Eliminateにより、組織は次のことが可能になります。
ハイブリッドな攻撃対象領域全体にわたる修復。TruRisk Eliminateは、エージェントベースのエンドポイントだけでなく、境界デバイス、クラウド、アプリケーションにも対応範囲を拡大しました。エクスポージャーがどこにあっても、パッチ適用、パッチなしでの緩和、アンインストール、隔離、カスタム修正の適用が可能です。エージェントを実行できない資産は、Qualysのスキャナーと既存のセキュリティ・IT連携を通じて修復されるため、手動の回避策を待たされる資産は残りません。
パッチ適用が最適解でない場合のエクスポージャー低減。TruConfidenceはまず、既存のセキュリティコントロールがすでに保護している範囲を評価に反映し、重複した対策を避けられるようにします。エクスポージャーが残る場合は、組み込みのサードパーティ緩和インテリジェンスが利用可能な補完的コントロールを特定し、顧客が境界やエンドポイントですでに運用しているセキュリティツールを通じて緩和策を適用します。恒久的な修正を計画・検証している間もエクスポージャーを抑えられ、組織は「パッチを待つ」状態から「利用可能な最適な対策を講じる」状態へと移行できます。
修復後も業務を中断させない運用継続性の確保。TruRisk Eliminateは、あらゆるアクションの後、Dynatraceなどのパートナーとの連携を通じてシステムの健全性を監視し、CPU使用率の急上昇やメモリの問題など、サービスに影響を及ぼす状態がないかを確認します。修正が定着しなかった場合は、AIを活用したPatch Failure Analysisがその原因を説明し、ロールバックなどの是正措置を推奨します。
Qualysの社長兼CEOであるSumedh Thakar氏は、次のように述べています。「自律的な攻撃には、同様に自動化された修復が必要です。しかし、組織がためらう理由は自動化そのものではなく、障害を引き起こさないという確信が持てないことにあります。そこで、TruConfidenceを搭載したTruRisk Eliminateを発表できることを嬉しく思います。パッチ適用の先へと進み、Risk Operations Center(ROC)で修復インテリジェンスを具体的な行動に変えることで、組織は障害への懸念を抑えつつ、自信を持ってサイバーリスクを迅速に低減できます」
翻訳元: https://www.helpnetsecurity.com/2026/10/15/qualys-trurisk-eliminate-2-0-truconfidence/