研究者らが、リアルタイム入札を悪用してユーザーをプロファイリングし、選別した標的にスパイウェアを配信する広告オペレーションを発見しました。ベンダー審査に深刻な欠陥があることが浮き彫りになっています。
スマートフォンでスクロールしながらほとんど目もくれず、クリックもしなかったあの広告。何もしていないのに、あなたの動きを追跡し、データを収集しているかもしれません。
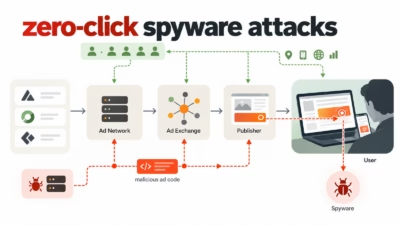
「ゼロクリックの傭兵型スパイウェア」とされる「AdFection」は、悪用の余地が大きい広大なオンライン広告エコシステムを、ますます頻繁に突いています。The Citizen Labの研究者らが明らかにしました。この分野の主要な事業者の一つであるDiscover-TechはControlium プラットフォームを運営しており、サイバー犯罪者は数百万人のユーザーを「正確にプロファイリングして匿名性を解除」し、フィンガープリントを取得したうえで、広告が表示された時点で端末を自動的に感染させることができます。
研究者らによると、懸念されるのは、Discover-Techがオンライン広告販売の世界全体で正規の広告会社を装うことに成功している点です。同社はGoogleやIAB Europeなどから「認定」「承認」されたベンダーとして掲載されていました。
4か月の期間中、同社の広告は数十か国のおよそ20万の固有のウェブサイトと、Android/iOSアプリに表示されました。さらにGoogle、Yandex、Beeswaxといった主要ネットワークを通じて配信され、EU域内の被害者を狙うために、欧州の一般データ保護規則(GDPR)の同意フレームワークまで悪用していました。
The Citizen Labの研究者らは調査結果をGoogle、IAB Europe、Beeswax、Vungle(Liftoff)、Eskimiに開示しました。各社はいずれも、Discover-Techによるデジタル広告エコシステムへのアクセスを遮断する措置を取りました。
研究者らは次のように警告しています。「Discover-Techによる大規模な悪用とプライバシー侵害、そして傭兵型スパイウェア攻撃の幇助は、オンライン広告システムの構造的な欠陥を示しています。このシステムは、悪用を検知することも防ぐこともできませんでした」
ほぼ無防備なシステムを突くAdFectionの手口
オンライン広告市場は、主にリアルタイム入札(RTB)で動いています。RTBは広告エクスチェンジが主催するオークションで、研究者らによればGoogleなどの企業が運営し、1日に「数千億回」行われています。ユーザーの端末のアプリやウェブサイトに広告枠が表示されると、即座に入札リクエストが発生します。広告主が入札額を提示し、エクスチェンジは落札者に対して、ごく短い時間でユーザーに広告を配信する権利を与えます。こうした広告には画像や動画に加え、サイバー犯罪者にとって最も重要な要素であるコードを含めることができます。
このプロセスでは、デマンドサイドプラットフォーム(DSP)とサプライサイドプラットフォーム(SSP)が仲介役を担います。特定のユーザーや端末に関するデータはエクスチェンジ間で共有され、広告主は端末の識別子や、正確な位置情報、Cookie ID、モバイル広告ID、IPアドレスといったユーザーの特性をもとに、特定の個人に特定の広告を表示するかどうかを判断できます。
研究者らは次のように説明しています。「オークションの仕組みは、個人を単位として狙えるように設計されています。広告オークションから得られる情報の総体は、非常に価値の高いものです」。オークションデータにアクセスできる企業は、モバイル回線、Wi-Fi、仮想プライベートネットワーク(VPN)を問わず、ユーザーに気づかれずに追跡できます。
研究者らによると、Discover-Techはスパイウェア業界をこのオンラインエコシステムに事実上潜り込ませ、接続していました。その中には、悪名高いイスラエルの傭兵型スパイウェアベンダーCandiruも含まれます。同社のパートナーは広告を配信して「何も知らないスマートフォンユーザーを大規模にプロファイリング」し、選別した標的の端末にひそかに感染させることができます。
Discover-Techが入札に勝つと、同社の広告がユーザーの端末で開かれているウェブサイトやアプリに配信されます。ユーザーの目に触れる場合もあれば、バックグラウンドで描画されるだけの場合もあります。
こうした広告の多くは、NATOを含む安全保障機関の国家安全保障上機微なネットワークや、重要インフラに関連するネットワーク、世界各地の報道機関の端末に表示されていたことが確認されています。AdFectionを使ったCandiruのスパイウェアは、国際ニュースネットワークのアルジャジーラの端末にも感染しました。
研究者らは、Discover-Techの広告が表示されたからといって、その端末がスパイウェアに感染したことを意味するわけではないと強調しています。しかし、同社が広大な広告ネットワーク全体で入札し、広告を表示できていた事実は、「緊急の調査」を要する「システミックリスク」を浮き彫りにしています。
不十分な審査
Dickson ResearchのFrank Dickson氏は、Discover-Techの広告にはエクスプロイトがまったく含まれていなかったと指摘します。「広告自体はクリーンでした。恐ろしいのはそこです。誰も何もクリックしていません」
Dickson氏によると、各広告は端末の広告IDとIPアドレスを添えて、配信元のサーバーに接続していました。ほとんどの場合、サーバーは何も返さず、悪意あるコードを受け取ったのは選ばれた標的だけでした。
同氏は「サードパーティーの検証スキャナーには無害なバナーに見えました。ほぼすべての閲覧者にとって、実際に無害なバナーだったからです」と述べています。タグが検証をすり抜けたのは、まさにこのためです。
到達範囲の広さも気がかりです。Discover-Techの広告は4か月間で75,373のアプリと120,768のウェブサイトに表示され、NATO、Intel、Microsoft、Appleに属するネットワークでもインプレッションがありました。報告書は、インプレッションは感染を意味しないと強調しています。それでもDickson氏は、同社のターゲティングが企業ネットワークに明らかに到達していたと指摘します。
同じく問題なのは、認定バッジの存在です。Discover-Techは長年にわたり、認定または承認されたベンダーとして掲載されていました。報告書によると、審査の実態は自己申告にとどまり、フォームのチェックボックスにチェックを入れる程度であることが少なくありませんでした。Dickson氏は「認定は、その裏にある審査の質以上の価値を持ちません」と述べています。
企業が今すぐ取るべき対策
Dickson氏は、管理対象のブラウザーで広告ブロッカーは必要ではあるものの、それだけでは十分ではないと述べています。Discover-Techの入札の多くはモバイルアプリ内の広告に向けられており、ブラウザー拡張機能では見逃されがちです。ただし、デスクトップも標的になっているのは明らかで、CandiruはアルジャジーラのWindowsソフトウェアを狙いました。
Dickson氏は企業に対し、次の対策を勧めています。
- 審査済みの広告ブロック拡張機能を、ユーザーのインストールに任せず、ポリシーで管理対象ブラウザーに配布する。
- トラッキング防止機能を内蔵したブラウザーを優先する。
- DNSまたはセキュアWebゲートウェイの層で、広告およびトラッキングのドメインをブロックする。これにより、管理対象スマートフォン上のアプリ内広告にも対処できる。
- モバイルデバイス管理(MDM)で企業のモバイル端末の広告識別子を無効にし、機密データを扱う端末では広告付きの一般向けアプリを制限する。
- リスクの高い経営幹部、ジャーナリスト、機微な場所へ渡航するユーザーには、AppleのLockdownモードを有効にする。
- ブラウザーとOSにパッチを適用し続ける。同氏は「広告は配送トラックにすぎません。エクスプロイトには依然として脆弱性が必要です」と指摘する。
- 広告インプレッションに関連するトラフィックで、不審な後続リクエストがないか監視する。
- 最後に、報告書で公開されたドメインについて、DNSおよびプロキシのログを検索する。
Dickson氏は、とりわけ広告IDを厳しく見直すべきだと指摘します。The Citizen Labの報告書によると、広告識別子をブロックするだけで、この攻撃手法は阻止できたといいます。
同氏によれば、問題なのは、多くの企業がユーザーのID管理に莫大な費用を投じながら、社用スマートフォンが1日に数千億回行われる匿名のオークションに、その永続的な識別子を渡してしまっていることです。
Dickson氏は「あらゆる広告は、他者のコードがあなたの端末上で動いているということです。広告ネットワークは、ほかの信頼できないベンダーと同じように扱うべきです」と述べています。