MATCHBOILは、単純なC#製ダウンローダーから、定期的なコマンド&コントロール(C2)通信に対応する、より回避性の高いインプラントへと進化しました。
UAC-0099が運用するこのマルウェアには、サンドボックス検知や市販の.NET難読化ツール、偽装用のインターフェース、改良された永続化の仕組みが加わりました。2024年4月から2026年4月にかけての検体からは、継続的に開発が進められてきた様子がうかがえます。
マルウェア解析ツール
コンパイル時のタイムスタンプからは、開発がさらに早い時期に行われていた可能性が示唆されます。ただし、タイムスタンプだけでは展開時期を特定できません。
確認された感染被害は、ウクライナの運輸会社、製造業者、エネルギー分野の組織に及んでいます。
UAC-0099は、ウクライナの政府機関、金融機関、メディアを標的としています。ESETは、このグループがロシアの利益に沿って活動しているとみており、確信度は「中程度」としています。また、Sandwormに初期アクセスを提供しうるとも指摘しています。
同グループは、PowerShell製の別のダウンローダー「LONEPAGE」も使用しています。
このダウンローダーは、自身のインストール先を確認します。さらに、プロセッサ情報やBIOSのシリアル番号といったマシン識別子を収集し、C2との通信で被害者を識別します。
ペイロードの配信プロトコルでは、3回のHTTPSリクエストを使います。1回目のリクエストでは数値を取得し、この値はその後、カスタムHTTPヘッダーに設定されます。
2回目のリクエストでは、16進数でエンコードされたペイロードを含むHTMLが返されます。MATCHBOILは正規表現でこれを抽出し、実行可能なバイト列にデコードします。3回目のリクエストでは、設定情報として使える文字列を取得します。
ESETの調査により、MATCHBOILの開発は、2025年8月にCERT-UAが初めて公に文書化した時期よりも前までさかのぼる可能性が出てきました。
ESETの研究者によると、MATCHBOILは通常、スピアフィッシングのリンク経由で届きます。リンク先ではVBScriptを含むアーカイブが配布されます。感染には、受信者がこのスクリプトを実行する操作が必要です。スクリプトがマルウェアをダウンロードして起動します。
MATCHBOILマルウェア
ダウンロードされる実行ファイルは、たいていMATCHWOKです。これはC#製のバックドアで、ESETの報告ではUAC-0099のみに関連付けられています。
MATCHBOILは、このペイロードをスケジュールタスクまたはレジストリエントリで永続化します。一方、ダウンローダー自体の永続化は、配信用スクリプトまたはローダーが別途担当します。
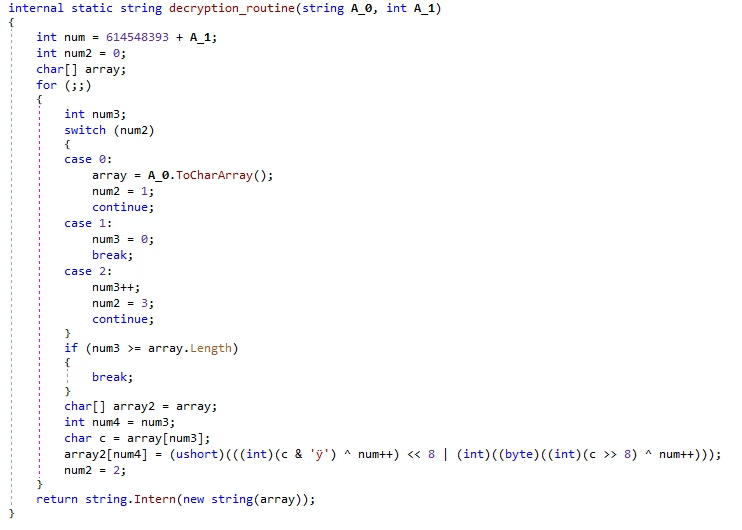
初期の検体は、クラス名とメソッド名を印字不能なUnicode文字で隠蔽していました。文字列はXOR演算とビットシフトで暗号化されていました。
2025年11月から12月にかけて、攻撃者はEziriz製の.NET Reactorに切り替えました。この製品の保護機能により、リバースエンジニアリングは困難になります。
これ以降の亜種は、Windowsのシステムイベント ID 6013を調べ、英語とロシア語の稼働時間メッセージを解析します。
変更点の一つが、MATCHBOILが悪意あるコードを実行するかどうかの判定です。攻撃者は、従来の引数-autoに加え、新たに引数「‑plans」を併せて実行するようにしました。
MATCHBOILは、稼働時間が7,200秒以上と報告されたイベントを3件以上見つけた場合、その環境を実行に適していると判断します。
さらにDebugger.IsAttachedも確認したうえで、2分ごとにC2のロジックを実行するタイマーを開始します。
これにより、従来の1回限りの配信モデルは、定期的な取得方式に置き換わりました。以後のダウンロードの試行や、更新されたペイロードの入手が可能になります。
ペイロードの永続化の方法も変わりました。2025年後半の検体は、UpdateCheckers\DailyPlannerというスケジュールタスクを作成します。このタスクは7分ごとに実行されるよう設定されています。
実行時の引数によって、悪意ある動作とおとりのインターフェースを切り替えます。亜種では-autoが使われ、のちに-plansが追加されました。別の亜種では-renewが採用されています。
想定された引数がない場合、ユーザーの目には、日次プランナーまたはテキスト検索ユーティリティが表示されるだけです。
2026年4月の亜種は、CERT-UAがMATCHBOIL.V2とも呼ぶもので、ダウンローダーをDLLとしてまとめ、独自のC#製ローダーで実行します。
この亜種はOSのインストール経過期間を確認する機能を追加しています。ペイロードはSMTPClientApplication.exeとして%LOCALAPPDATA%\SMTPClient配下にインストールされ、永続化にはMailClient\Checkerスケジュールタスクが使われます。
ESETによると、C2インフラは仮想専用サーバー(VPS)上に置かれ、Cloudflareの背後に隠蔽されています。証明書にはLet’s Encryptが使われています。
公開されている侵害指標(IoC)には、virtualdailyplanner[.]pro、telemetry-conf[.]com、flycloud-service[.]comが含まれます。
これらのネットワーク指標に加え、定期的なHTTPS通信、想定外のスケジュールタスク、スクリプト経由のローダー実行は、文書化された各亜種を調査する際の具体的な手がかりになります。
こうした変更からは、攻撃者が自動解析への耐性を重視しつつ、ペイロードの配信を維持していることがわかります。ダウンローダーの中核的な運用目的を置き換えるものではありません。
IoC(侵害指標)
| SHA-1 | ファイル名 | 検出名 | 説明 |
| B6569B0050B864C4A0D32326954BC2D3852A3958 | PlannerLibrary.dll | MSIL/Agent.XXC | C&Cおよびペイロード永続化のロジックを含むMATCHBOILのDLL |
| A926889BAB31F3C34663D18C05C4E862EF367028 | AnimalUpdater.exe | MSIL/Agent_AGen.DGX | MATCHBOILダウンローダー |
| 026F892630D0A4FE854A75984695BA99AF0022C4 | bootloader.exe | MSIL/Agent.XPZ | MATCHBOILダウンローダー |
注記: IPアドレスとドメインは、誤って名前解決やハイパーリンク化が行われるのを防ぐため、意図的に無害化([.]など)しています。無害化を解除するのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
サイバー脅威を被害が出る前に阻止し、MTTR(平均復旧時間)を21分短縮。ANYRUNのサンドボックスをSOCに導入。
サイバーセキュリティコンサルティング
翻訳元: https://gbhackers.com/matchboil-malware/