研究者らは、Help TDSが利用する2万件を超える悪意あるCloudflare Pagesのサブドメインを確認しました。Help TDSは、被害者を偽のテクニカルサポート用コールセンターへ誘導する、長年稼働しているトラフィック分配システム(TDS)です。
研究者らは、ロシア語圏のアフィリエイトプログラム「Hotejka」がHelp TDSを運営しており、ROI777の名称変更後の姿であると高い確度で評価しています。
過去のDNSレコード、共有インフラ、一貫したアフィリエイト識別子、共通のコマンド&コントロール(C2)の仕組みが、これらの組織を結び付けています。
この活動は少なくとも2017年4月にさかのぼります。度重なる公的な暴露にもかかわらず、異例の長寿を保っています。
アフィリエイトは、細工したURLを使って訪問者を誘導します。URLは、侵害されたWebサイト、マルバタイジング、スパム、ソーシャルメディアのほか、無料のAIアシスタントをうたうTelegramボットまで使って拡散されています。
Help TDSは、誘導先を選ぶ前にブラウザの特性と地理的な位置を評価します。テクニカルサポート詐欺に適さないトラフィックは、他のアフィリエイトプラットフォームに転売されます。
選ばれた被害者には、まず偽のアップデート通知が表示されます。続いて、Microsoftがコンピューターを無効化したとする警告が現れます。
全画面表示、離脱の阻止、点滅する警告、アラーム音、録音された音声案内によって、システムがロックされたかのような印象を与えます。表示されたサポート番号に電話するよう、ユーザーを追い込む手口です。
2026年6月の調査で、Infobloxの研究者らは、表示されていた番号の一つに電話しました。Microsoftのサポートを装うオペレーターは、ブラウザのロックを解除するよう指示した後、UltraViewerをダウンロードするよう求めました。
研究者らがインストールについて疑問を投げかけると、通話は打ち切られました。
その後に侵害が起きたことは確認されていません。ただ、正規のリモートデスクトップアプリケーションを通じてアクセスを許せば、さらなる悪用の機会を与えることになります。
Infobloxの研究者らが確認したところによると、この攻撃活動は、侵害されたWebサイト、ブラウザのフィンガープリント、強引なスケアウェア、正規のリモートデスクトップソフトを組み合わせています。通常のWeb閲覧を、不正アクセスの機会に変えてしまいます。
2万件の悪意あるCloudflare Pages
この配信経路は、これまでのWordPress侵害を土台にしています。GoDaddyは以前、悪意あるプラグイン「woocommerce_inputs」を報告しています。このプラグインは、リダイレクト先の取得、訪問者のフィルタリング、アカウント情報の窃取、自動更新に対応しています。
GoDaddyの研究者らは、このキャンペーンが1万を超えるWebサイトに影響したと推定しています。なお、このプラグインは正規のWooCommerceソフトウェアとは無関係です。
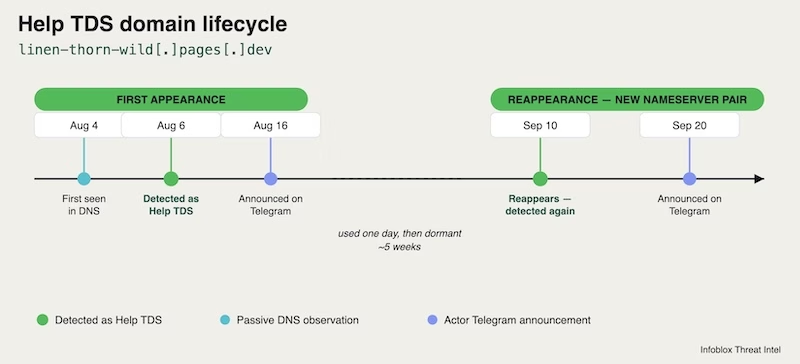
2026年4月以降、Help TDSは使い捨てのpages[.]dev基盤を利用しています。Telegramを通じて、毎日約300件の新規ドメインを告知しています。
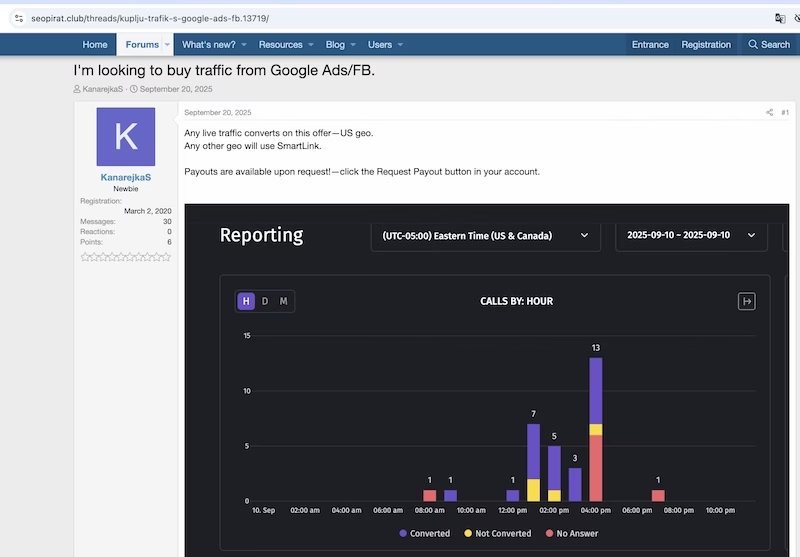
投稿には「あらゆるトラフィックを受け付けます:メールスパム、Facebook、Taboola、シェル、WP管理パネル、ドアウェイページなど」と書かれています。
Infobloxは、6か月間で2万件を超える詐欺関連ドメインを確認しました。加えて、フィッシングやおとり活動の疑いがある約1万件のドメインも観測しています。ただし、これらを合わせた3万件が、詐欺の誘導先として確認されたわけではありません。
攻撃者は複数のドメイン生成アルゴリズムを使い、プラットフォームに紛れ込んでいます。Infobloxは通常、このプラットフォームで1日に12万5,000件を超える新規サブドメインを観測しています。
一部のドメインは、直接調べると無害そうな広告や金融アプリのおとりを表示します。このため、分類が難しくなっています。
これは、信頼されたホスティングが広く悪用されている実態を示すものです。Cloudflareの脆弱性が公表されたわけではありません。
Fortraは以前、攻撃者がCloudflare Pagesをフィッシングのリダイレクトや認証情報の窃取に悪用していると報告しました。攻撃者は、低コストで展開でき、HTTPSにも対応し、信頼性の高い基盤であることの恩恵を受けています。
Infobloxは命名パターンをリバースエンジニアリングし、実際に使われる約7日前にインフラの可能性が高いものを特定する検出器を開発しました。
9月中旬までに、研究者らはその後Help TDSに使われた1万6,000件を超えるドメインを検出しました。報告された顧客への露出は、1日あたりのピーク時の4%近くから0.5%程度まで低下しました。ただし、これらの数値は露出を示すものであり、感染が確認された割合ではありません。
過去との関連も重要です。2018年のOperation Prowliの調査では、すでにROI777が、侵害されたWebサイトからのトラフィックを収益化していたと特定されています。その中には、テクニカルサポート詐欺へのリダイレクトも含まれていました。
防御側にとって、今回の調査結果は、WordPressプラグインの監査、管理者アカウントの保護、不正なリダイレクトの監視が重要であることを改めて示しています。
GoDaddyは特に、多要素認証、プラグインの監査、不審なスケジュールタスクの監視を推奨しています。これらの対策は、インフラが入れ替わっても、このエコシステムを支え続ける侵害済みWebサイトという入口に対処するものです。
IOC(侵害指標)
| ドメイン / IPアドレス | 種別 | 役割 / ホスティングの詳細 |
|---|---|---|
| hotejka[.]ink | ドメイン | 主要なアフィリエイトサイト |
| hotns[.]rest | ドメイン | ネームサーバー |
| hotcname[.]help | ドメイン | アフィリエイトがDNSリダイレクトに使うCNAME |
| usa.on1xvpn[.]com | サブドメイン | Hotejka On1x VPNのエンドポイント |
| 62.113.117[.]248 | IPv4アドレス | VDSINA VDSホスティング — AS48282 |
| 91.196.33[.]144 | IPv4アドレス | SERV.HOST GROUP LTD — AS207957 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング、例:[.])しています。無害化の解除は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
MTTRを21分短縮し、サイバー脅威を被害の前に阻止します。ANYRUNのサンドボックスをSOCに統合。
Cybersecuritynews platform
翻訳元: https://gbhackers.com/20000-malicious-cloudflare-pages/