テクニカルサポート詐欺は、昨今ありふれた手口に見えます。しかし今回、研究者が長期にわたって続くある詐欺組織の内部に迫り、サイバー犯罪者が正規のツールやインフラを悪用してMicrosoftのIT担当者になりすます実態を明らかにしました。
Infobloxは最近のレポートで、Help TDS(TDS:トラフィック分散システム)の詳細を明らかにしました。Help TDSは、サイバー犯罪者が2017年から使用している悪意あるツールで、Webトラフィックを狙いどおりの宛先へリダイレクトします。TDSはもともと、デジタル広告のパートナー(アフィリエイト)向けのトラフィック管理ツールとして設計されたものです。地域、OS、デバイスなどさまざまな条件でWebトラフィックを振り分け、特定のユーザーを広告へ誘導します。
ところが過去10年余りの間に、多種多様な攻撃者が商用TDSプラットフォームを悪用してきました。ダークWebで販売する独自のアンダーグラウンド版を開発する例もあります。サイバー犯罪者はこうしたツールをマルバタイジング(悪意ある広告)キャンペーンやランサムウェア攻撃などに利用しています。何も知らないWebユーザーを悪意ある宛先へ誘導し、同時にマルウェア対策ソフトやサンドボックスを備えたシステムを除外することもできます。
Help TDSの場合、被害者は、他の多くの詐欺と同様に偽のセキュリティ警告を表示するテクニカルサポート詐欺へ誘導されます。警告で不安をあおり、サポート窓口への電話を促す手口です。ただし、コールセンターを運営しているのはMicrosoftの従業員ではなく攻撃者です。狙いは、被害者のシステムにリモートデスクトップツールをインストールさせることにあります。
Infobloxの研究者は次のように述べています。「これは単純なクレジットカード詐欺ではありません。リモートアクセスを悪用する、環境寄生型(living-off-the-land)のマルウェア運用です。いったん侵入されれば、攻撃者は被害者を何度でも食い物にできます」
Help TDSを調査する中で、Infobloxの研究者はこのプラットフォームのアフィリエイト用管理パネルに直接アクセスできました。その結果、Help TDSの出自を示す手がかりが得られたほか、Microsoftを装うこのテクニカルサポート詐欺がどのように運営されているかも明らかになりました。
Help TDSによるテクニカルサポート詐欺の内幕
Infobloxによると、Help TDSは12を超えるアフィリエイトのルーティング判断を担うインフラとして機能しています。ただし、ここでいうアフィリエイトは正規の広告パートナーではなく、詐欺組織やサイバー犯罪グループです。Help TDSのアフィリエイトには、Balada InjectorやDollyWayのマルウェア運用など、よく知られた脅威も含まれています。
Infobloxの研究者は過去1年にわたってHelp TDSを調査し、このプラットフォームをロシア語圏の広告アフィリエイトネットワーク「Hotejka」が運営していると断定しました。Infobloxは、Help TDSにアクセス権を削除されるのを防ぐため、管理パネルへどのようにアクセスしたかについては明らかにしていません。一方で、同社が公開したレポートには含まれていない追加のスクリーンショットや証拠を、Dark Readingに提供しました。Hotejkaのアフィリエイトパネルを撮影したスクリーンショットには、スマートリンクや紹介オファー、キャンペーンのデモ、トラッキング用ダッシュボードなど、他の広告ネットワークのパネルでおなじみの機能が数多く見られます。
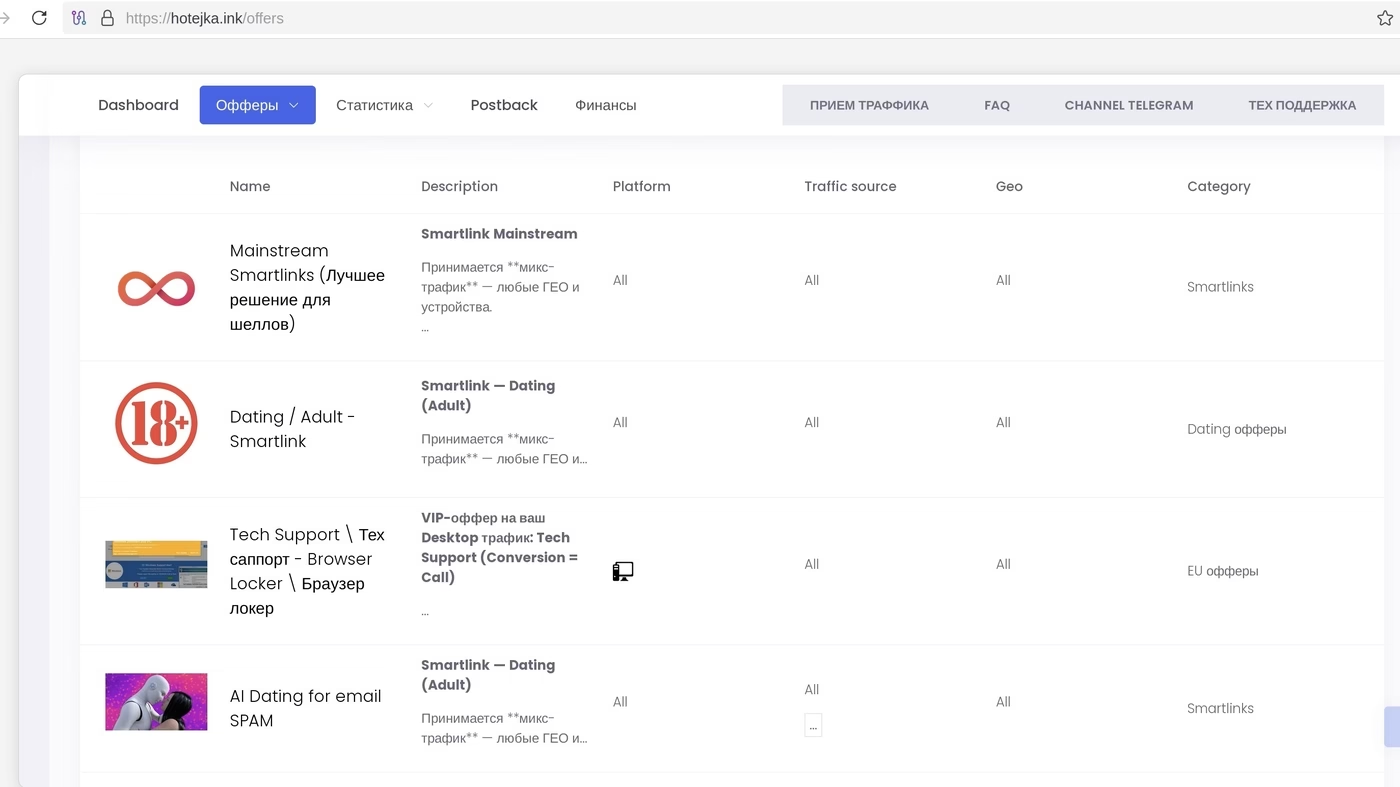
Hotejkaのアフィリエイトパネルには、テクニカルサポート詐欺キャンペーンへの直接リンクが含まれています。出典:Infoblox
研究者はさらに、このパネルにMicrosoftを装ったテクニカルサポート詐欺への直接リンクがあることや、悪意あるWordPressプラグインへのリンクがあることも確認しました。このプラグインは、GoDaddyの研究者がすでに報告していたものです。つまり、Hotejkaの「アフィリエイト」であれば、テクニカルサポート詐欺を実行するキャンペーンとして選べます。通常の広告パートナーのように、「メインストリーム」のスマートリンクを選ぶことも可能です。
たとえばDollyWayの運営者などの攻撃者が、乗っ取ったWordPressサイトのトラフィックの宛先としてテクニカルサポート詐欺を選ぶと、何も知らないユーザーはHelp TDSを経由して振り分けられます。見込み被害者は一人ひとりフィンガープリントを取得され、テクニカルサポート詐欺か、さらに収益化を図る別のアフィリエイトのプラットフォームのどちらかへ転送されます。
テクニカルサポート詐欺が始まると、ユーザーのPCには、システムの再起動を伴う必須アップデートを装ったWindowsの通知が表示されます。ユーザーがすぐに再起動を選んでも、後で再起動を選んでも、画面が点滅し、別のWindowsエラーメッセージが表示されます。続いて、Microsoft Windows Security Centerを装った偽の警告が現れ、デバイスへのアクセスがブロックされたと告げます。同時に音声ガイダンスが流れ、システムを再起動せず、表示された電話番号に連絡してMicrosoftの技術サポート担当者につながるよう促します。
コールセンターの実態
Infobloxの調査は、Help TDSの技術面を特定するだけにとどまりませんでした。InfobloxのThreat Intel担当バイスプレジデントであるRenée Burton氏は、詐欺のWindowsセキュリティ警告に表示された電話番号の1つに電話をかけました。すると、Microsoftの技術サポート担当を名乗る人物につながりました。背後からは、忙しそうなコールセンターのような音が聞こえたといいます。
Infobloxはこの会話を録音して公開しています。通話の中で攻撃者は、サポートに料金はかからないとBurton氏に繰り返し断言しました。そしていくつか質問した後、偽のサポート担当者は、Ctrl+Alt+Deleteキーでいったんログアウトし、再度ログインするよう指示しました。さらに、スタートメニューを開き、ultraviewer[.]netにアクセスするよう案内しています。このサイトは、PC向け無料リモートデスクトップアプリケーションのホームページです。
13分間の通話中、Burton氏は何度も保留にされました。研究者は、攻撃者が追加のスクリーニングやプロファイリングを行うためだったとみています。Burton氏がリモートアクセスツールをダウンロードする必要性を疑問視すると、通話は唐突に終了しました。Burton氏は、誤って切断されたのか、偽のサポート担当者が不審に思って切ったのかは不明だと話します。
Burton氏は「彼らはコールセンターの管理がかなり巧みです」と述べ、Infobloxはまだ詐欺組織との接触を再開できていないと付け加えました。「特定の時間帯に電話をかける必要があり、IPアドレスやデバイスもチェックされます」
Burton氏によると、Help TDSの運営には、他のテクニカルサポート詐欺と異なる点が3つあります。1つ目は、ブラウザーロックの機能が非常に効果的なことです。キーボード操作を完全に無効にするうえ、音声ガイダンスが「非常に強力なソーシャルエンジニアリングの要素」になっています。
2つ目は、Help TDSがTelegramチャンネルをコマンド&コントロール(C2)のロールオーバーに使っていることです。レポートによると、過去6カ月間、C2ドメインのセットを5分ごとに急速に切り替えていました。Burton氏は「システムを維持するうえで非常に効果的だと思います」と語ります。悪意ある活動の追跡やブロックがはるかに難しくなるためです。
3つ目は、Help TDSのアフィリエイトモデルが他に例がなく、テクニカルサポート詐欺に大きな規模をもたらしていることです。Burton氏は「彼らのもとには、Webサイト向けマルウェア業界の大手がこぞってアフィリエイトとして参加しています」と話します。
CloudflareとKeitaroで動くHelp TDS
Infobloxによると、Help TDSの詐欺運営で重要な要素となっているのが、4月以降、インフラとして「無料で使い捨てできる」Cloudflare Pagesのサイトを悪用していることです。その量は膨大です。
レポートは次のように述べています。「攻撃者は1日に数百の新しいページを作成しています。6カ月の間に、こうしたドメインを2万以上検出しました。このほかに、追加のフィッシングやおとり作戦とみられる活動で、1万ページが作成されています」
Infobloxの研究者によると、Hotejkaは複数のドメイン生成アルゴリズムを使い、1日に約300のCloudflare Pagesサイトを新たに作成しています。また、Help TDSが今年初めにCloudflare Pagesへ移行した際、同社のクラウド顧客の最大4%が1日のうちにHelp TDSにさらされたといいます。レポートは「この数字は大きく見えないかもしれません。しかし、サイトを侵害するアフィリエイト経由のほか、マルバタイジング、ソーシャルメディア、スパム配信を通じても、Help TDSが幅広い組織に到達しうることを示しています」と指摘しています。
Infobloxの研究者はこれらのアルゴリズムをリバースエンジニアリングしました。その結果、Hotejkaの新しいCloudflare Pagesサイトを、Help TDSが使い始める約7日前に検出できるようになっています。それでも、悪用の追跡と記録には大きな課題が残ります。Burton氏は「C2の切り替えが非常に速く、5分ごとに新しいC2が出てきます。しかも、多数のCloudflareアカウントを使っているようです」と話します。悪用されるCloudflareアカウントの「驚くほどの多様さ」は、通常1~2個しか使わない類似のキャンペーンには見られない特徴だと付け加えました。
もう1つの難題は、Help TDSが約10年前に最初に構築されたのと同じKeitaroサーバーで、今も稼働していることです。Infobloxによれば、Keitaroは商用TDSを手がける企業で、そのプラットフォームは攻撃者に頻繁に悪用されてきました。このため、セキュリティ対策や悪用防止の取り組みを疑問視する声が上がっています。
Keitaroと親会社のApliteniは今年初め、プラットフォームの悪用を阻止するため、Infobloxの研究者に協力しました。ただ、このKeitaroサーバーがサポート対象のバージョンなのか、ライセンス管理のない不正コピー版や旧バージョンなのかは不明です。Burton氏は後者ではないかとみています。しかし、サーバーがCloudflareのサービスの背後にあるため、研究者は確認できず、インフラの全容も把握できていません。
Burton氏によると、Infobloxは最近のドメインの一部をCloudflareに報告し、この活動の技術的なサンプルも提供しました。Cloudflareは現在、それらを精査しているということです。
翻訳元: https://www.darkreading.com/threat-intelligence/microsoft-tech-support-scam-operation