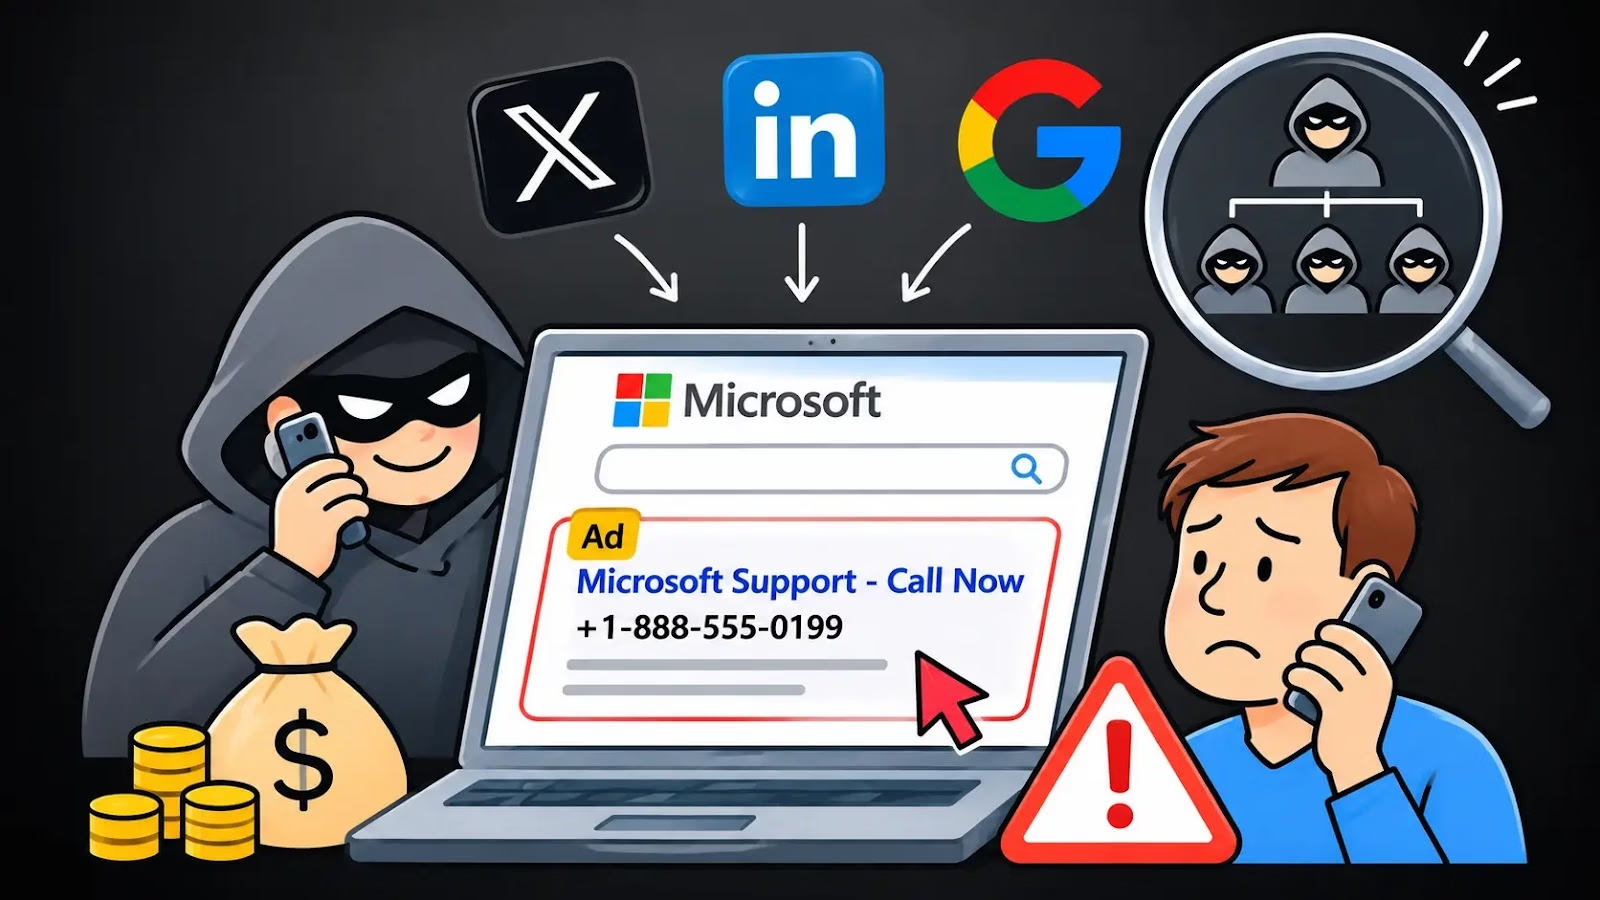
有料広告、Microsoft Azureホスティング、一元管理された電話番号を組み合わせ、偽のMicrosoftサポートページを配信する組織的な詐欺活動が確認されました。
調査では、この詐欺キットを配信するバックエンドの1つが、中国語を話す開発者や、中国・湖北省に言及する登録情報と結び付いていました。
ただし、これらの調査結果が示すのは運用上の関連性であり、攻撃元を断定するものではありません。重要な点として、特定されたバックエンドが検知されたのは11組織にとどまります。研究者は、80組織で確認された遭遇のすべてをこの活動に帰属させたわけではありません。
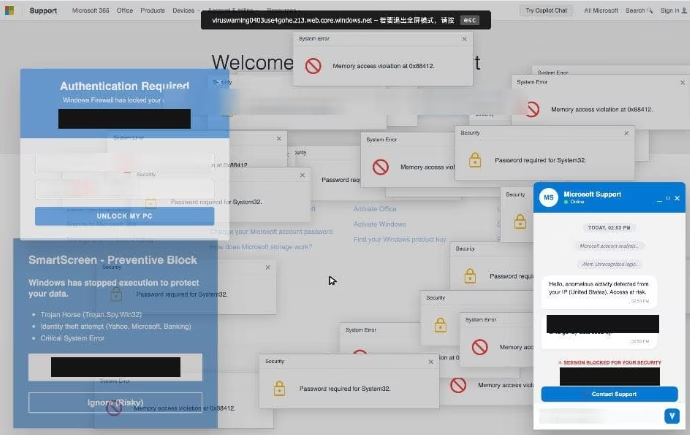
誘導先は通常、*.z13.web.core.windows[.]net配下に作られたランダムな名前のAzure静的Webサイトです。ここでは、偽の「システムエラー」警告やWindowsファイアウォールの警告、Microsoftサポートを装ったチャットが表示されます。どの画面も、訪問者をフリーダイヤルへ誘導する作りです。
このインフラの特徴は、集中管理にあります。JavaScriptはJSONP経由でcall.adhelper[.]cc/api/get-phone.phpに電話番号を要求し、その際にads_manager識別子を渡します。
これにより運営者は、配置済みの各ランディングページを作り直さなくても、番号を入れ替えられます。
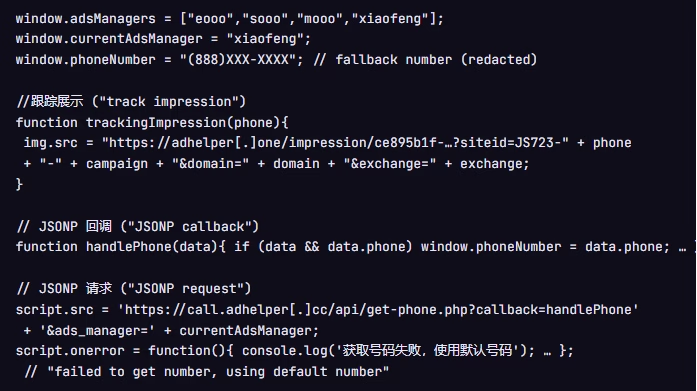
別途adhelper[.]oneへ送られるトラッキングリクエストには、表示された電話番号、キャンペーン、パブリッシャーのドメイン、広告交換の情報が記録されます。
この仕組みは成果報酬型の通話マーケティングに似ています。購入者ごとに追跡可能な番号が割り当てられるため、運営者は着信を特定のキャンペーンに結び付けられます。
スクリプトにはフォールバック用の電話番号も含まれています。そのため、番号配信のエンドポイントだけを停止しても、すべての着信経路を断てない可能性があります。
研究者はローダー内に、簡体字中国語のコメントやエラーメッセージを見つけました。インプレッション追跡やフォールバック動作を説明する記述も含まれていました。
別途取得されたページでは、中国語版ブラウザからコピーされた偽のフルスクリーン通知も表示されていました。
バックエンドのルートページには、サーバー管理パネル「BaoTa」の、中国語によるデフォルトのインストール完了メッセージが表示されていました。
PIXM securityの観測によると、このキットは80組織のユーザーに到達しており、11月2日の時点でも新しいランディングページが毎日出現していました。
Securitysoftware
adhelper[.]oneの登録記録は2026年3月10日に作成されたもので、湖北省が記載されていました。ただし、こうした情報は自己申告によるものです。
偽のMicrosoftサポート詐欺
広告マネージャーの識別子は、5月の3件から7月には4件に増え、「xiaofeng」が加わりました。
このバックエンドに関連して取得されたページでは3つのマネージャーが稼働しており、複数のキャンペーン運営者がインフラを共有していたとの見方を裏付けています。
公開されているフリーダイヤルの登録記録では、検索できた番号の大半が、該当期間中Fractelに関連付けられていました。連番の番号ブロックも含まれています。
PIXMは、同プロバイダーが悪用を把握していた証拠は見つけていません。下流の再販業者が顧客に番号を提供している可能性もあります。
トラッキングパラメータには、Whitepages、Legacy.com、Us Weekly、MSN、WordHippo、Juno webmail、KMBC、US News & World Reportの健康関連ページの広告枠が含まれていました。これらが示すのは広告在庫の所在であり、各パブリッシャーの関与を意味するものではありません。
PIXMが以前に行った配信経路の分析では、検知されたサポート詐欺ページの約6割から広告識別子が見つかっています。
運営者は、ほぼ同一のランディングページを使い回しながら、広告チャネルを切り替えていました。メール対策だけではこの脅威を見逃してしまう理由が、ここからも分かります。
被害者が電話をかけると、危険性は一段と高まります。詐欺師は、リモートアクセスを要求したり、架空の修理費用を請求したり、金融機関を装った詐欺に移行したりする恐れがあります。
これとは別に、MicrosoftはStorm-1811がソーシャルエンジニアリング攻撃でQuick Assistを悪用し、Black Bastaランサムウェアの感染につなげた事例を公表しています。これは企業にとっての関連性を示すものであり、今回の活動との関係を示すものではありません。
防御側は、公開されている侵害指標(IOC)を確認し、悪意あるインフラをブロックするとともに、リモートサポートツールを承認済みのワークフローに限定すべきです。
従業員には、不審なページは電話をかけずに閉じるよう周知してください。Microsoftは、本物のエラーや警告メッセージに電話番号が記載されることはないと説明しています。
特に、使い捨てのランディングページが信頼されたクラウドホスティングを悪用する場合は、ドメインベースのフィルタリングに加え、ブラウザコンテンツの検査や広告制御も組み合わせる必要があります。
IOC
| 指標 | 種類 | 役割 |
|---|---|---|
| call.adhelper[.]cc | ホスト名 | 電話番号API(/api/get-phone.php) |
| adhelper[.]cc · aff.adhelper[.]cc | ドメイン | バックエンド/アフィリエイト用サブドメイン |
| adhelper[.]one | ドメイン | インプレッショントラッカー(10月22日からレジストラによる保留状態) |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的にデファング処理(例: [.])されています。元に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに統合。
AuditSecurity
翻訳元: https://gbhackers.com/fake-microsoft-support-scams/