Semperisの2026 Ransomware Risk Reportによると、調査対象組織の37%で、ランサムウェア攻撃者が従業員の家族や友人を脅迫していました。この調査は、少なくとも1回ランサムウェア攻撃を受けた組織のIT・セキュリティ担当者1,200人を対象に実施されたものです。
Semperisのミッキー・ブレスマン(Mickey Bresman)CEOは、次のように述べています。「ランサムウェアは、犯罪組織にとって非常に有効な資金獲得手段であることが実証されています。彼らはサイバー面でも物理面でも、ためらいなく危害を加えます」
職場の外にも及ぶ脅威
回答者は、脅迫メッセージやつきまとい、身体的危害の予告を受けたと述べています。犯罪者はこうした手口で従業員とその勤務先への圧力を強め、身代金の支払いに応じさせようとします。
4分の1の組織では、ランサムウェアによる脅迫が原因で、従業員またはその家族が医療的・心理的な治療を必要としました。また、23%がスワッティングの被害を報告しています。スワッティングとは、虚偽の緊急通報を行い、特定の人物の所在地に警察を向かわせる行為です。
回答者が挙げたもう一つの被害が、ドキシングです。本人の同意なく個人情報をオンライン上に公開する行為を指します。攻撃を受けた後、セキュリティ保護が必要になったり、転職や事務所・自宅の移転を余儀なくされたりした従業員もいました。
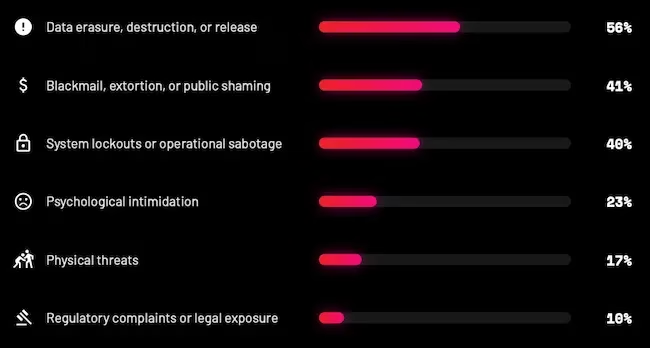
攻撃者はどのような脅迫手段を用いたか(出典:Semperis)
対策としては、組織全体の対応上の役割を文書化し、従業員の家族など職場外の人物に対する脅迫への対応手順も盛り込むことが推奨されています。インシデントが起きる前に、法執行機関と関係を築いておくことも勧められています。
こうした私生活への影響は、攻撃に対応するスタッフにかかる負担をさらに重くします。
Semperisのシニア・インシデントレスポンス・コンサルタントであるティム・ビーズリー(Tim Beasley)氏は、次のように語っています。「ITやサイバーセキュリティの担当者は、もともと強いストレスにさらされています。ランサムウェア攻撃は、そのストレスをまったく別の次元に引き上げます。CISOが『もう辞める。これ以上はできない。割に合わない』と口にするのを、何度も目にしました。侵害が起きたのは対応を誤ったからだと経営陣に見なされ、辞めていった人もいます。いずれも精神的に大きな負担となります」
復旧後も攻撃者のアクセスが残る恐れ
調査対象組織の約69%が、過去1年間にランサムウェア攻撃を複数回受け、被害に遭っていました。
インシデントからの復旧では、攻撃者の侵入経路を特定し、そのアクセス手段を排除したうえで、復旧するシステムを検証する必要があります。マルウェアやバックドア、侵害されたアカウントが残っていれば、侵入者は再び組織内に入り込めてしまいます。
業務を早く再開しなければというプレッシャーから、攻撃者を排除できたかどうかを確認する前にサービスを復旧させる企業もあります。その場合、未解決の脆弱性が残り、再侵入を許す余地を与えることになります。
身代金の支払いは依然として一般的で、回答者の59%が自社は支払ったと答えました。理由としては、顧客情報の保護、業務停止の抑制、風評被害の封じ込めなどが挙がっています。環境から攻撃者を排除できず、支払いに至った組織もありました。
支払いをしても、データやシステムへのアクセスを取り戻せる保証はありません。復号鍵を受け取ったとしても、環境を信頼できる状態に再構築する必要がなくなるわけではありません。復号ツールにはバグが含まれていたり、悪意あるコードが仕込まれていたりする場合があり、復元できないファイルが残る可能性もあります。
アクセス復旧には専用の計画が必要
調査対象の事例の87%で、攻撃者はIDシステムを標的にしたか、悪用していました。Active DirectoryやEntra ID、Oktaといったサービスは、組織全体のアカウント、サインイン、権限を管理しています。
これらのシステムを掌握されると、犯罪者は連携するサービスにアクセスしたり、ユーザーの権限を変更したり、復旧作業を妨害したりしやすくなります。対応チームは、どのアカウントが安全なままか、権限が改ざんされていないかを見極める必要があります。
調査対象組織の半数は、ID専用のバックアップを用意していました。アカウントと権限情報の信頼できるコピーがあれば、侵害された設定を再構築後の環境に持ち込むことなく、アクセスを復旧できます。
IDの復旧は、サービスを再開できる順序にも影響します。復旧したアプリケーションを使うには従業員の有効なアカウントが必要で、管理者にもそれらを管理するための信頼できるアクセス権が必要だからです。
回答者は、事業の継続や攻撃からの復旧を妨げる主な課題として、進化するくサイバー脅威、旧式のシステム、技術的負債、規制上の要求を挙げています。インシデント対応時の障壁としては、時代遅れの危機対応計画、不明確な役割と責任、チーム間のコミュニケーション不足も指摘されました。
翻訳元: https://www.helpnetsecurity.com/2026/10/19/semperis-ransomware-employee-safety-report/