
ランサムウェア集団、現実世界での脅迫を強化
ランサムウェア集団は、被害者に要求をのませるため、圧力を高める手口を絶えず変化させています。当初はファイルの暗号化だけで十分でしたが、被害者がサイバーレジリエンスを高め、バックアップから暗号化されたファイルを復旧できるようになると、手口の進化が必要になりました。そこでランサムウェア集団は攻撃にデータ窃取を組
ランサムウェア集団は、被害者に要求をのませるため、圧力を高める手口を絶えず変化させています。当初はファイルの暗号化だけで十分でしたが、被害者がサイバーレジリエンスを高め、バックアップから暗号化されたファイルを復旧できるようになると、手口の進化が必要になりました。そこでランサムウェア集団は攻撃にデータ窃取を組
ランサムウェア集団が、攻撃した企業のCISO、経営幹部、上級職員らに対する身体的暴力の脅しを多用するようになっています。被害者から確実に身代金を引き出すためとみられ、新たな報告書が警告しました。 10月14日に公開されたSemperisの『2026 Ransomware Risk Report』によると、ランサ
攻撃者は、従業員の身元暴露(ドキシング)や家族への脅迫、AIシステムの悪用によって、企業の枠を超えて圧力をかけ、身代金の支払いを迫っています。 ランサムウェア攻撃者は、企業システムの暗号化や窃取データの公開予告にとどまらず
ランサムウェアの攻撃グループは、ID基盤への攻撃、人工知能(AI)の悪用、個人への脅迫を組み合わせ、被害者に圧力をかけています。 Semperisによると、ランサムウェア攻撃を受けて被害に遭った調査対象組織のうち、87%が攻撃者にID基盤を狙われたと回答しました。また、84%はAIが関与する攻撃を受けたと分類していま
Semperisが公表した「2026年ランサムウェアリスクレポート」によると、ランサムウェアの攻撃者は企業ネットワークの外にまで恐喝の手口を広げています。従業員の家族を脅迫し、さらに人工知能(AI)を使って攻撃を強化しています。 調査対象となった被害組織のうち、37%が家族や友人への脅迫を受けたと回答しました。また8
新たな調査データによると、ランサムウェアの攻撃者は被害者に対して物理的な暴力をちらつかせて脅迫しています。ランサムウェアによる恐喝のために実際に物理的な攻撃が行われたとの報告も多く寄せられていますが、こうした主張を裏付ける確かなデータは見つかっていません。Semperisが新たに公開した2026 Ransomware
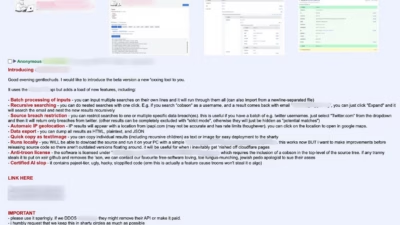
極右系のインターネットコミュニティで、ドキシング(個人情報の暴露)がほぼ自動化されたプロセスへと変貌を遂げつつあります。匿名掲示板Soyjak Partyの利用者たちが、いくつかの新しいアプリケーションを開発しました。これらのツールはデータ漏洩を積極的に探し出し、さらに公開データベースの情報と突き
Appleの「Hide My Email」機能に存在する長期未修正の脆弱性により、ほぼ誰でも、匿名化されているはずのエイリアスの背後にある実際のメールアドレスを突き止められることが分かりました。この問題は警告を受けていたにもかかわらず、Appleは1年以上にわたって修正を怠っています。 404 Mediaは自らのHi

ダークウェブの下層部で稀な内部紛争が勃発しており、あるランサムウェアシンジケートが企業ではなく、ライバルグループに対して圧力をかけることを選択しました。この展開は、熾烈な競争が常識となっている秘密市場の中でも異例です。 0APTとして指定されたグループは、ライバルのKrybitコレクティブに参加している者たちのアイデ

AI「アートワーク」生成プラットフォームであるMyLovely.AIが、報告によれば侵害され、106,362人の登録ユーザーに影響を与えています。 AIガールフレンドアプリは、ユーザーが個人化されたNSFWコンテンツを生成し、AI生成ペルソナとリアルタイムで会話することを可能にしており、極めて個人的なプロンプト
すべての記事を読み込みました