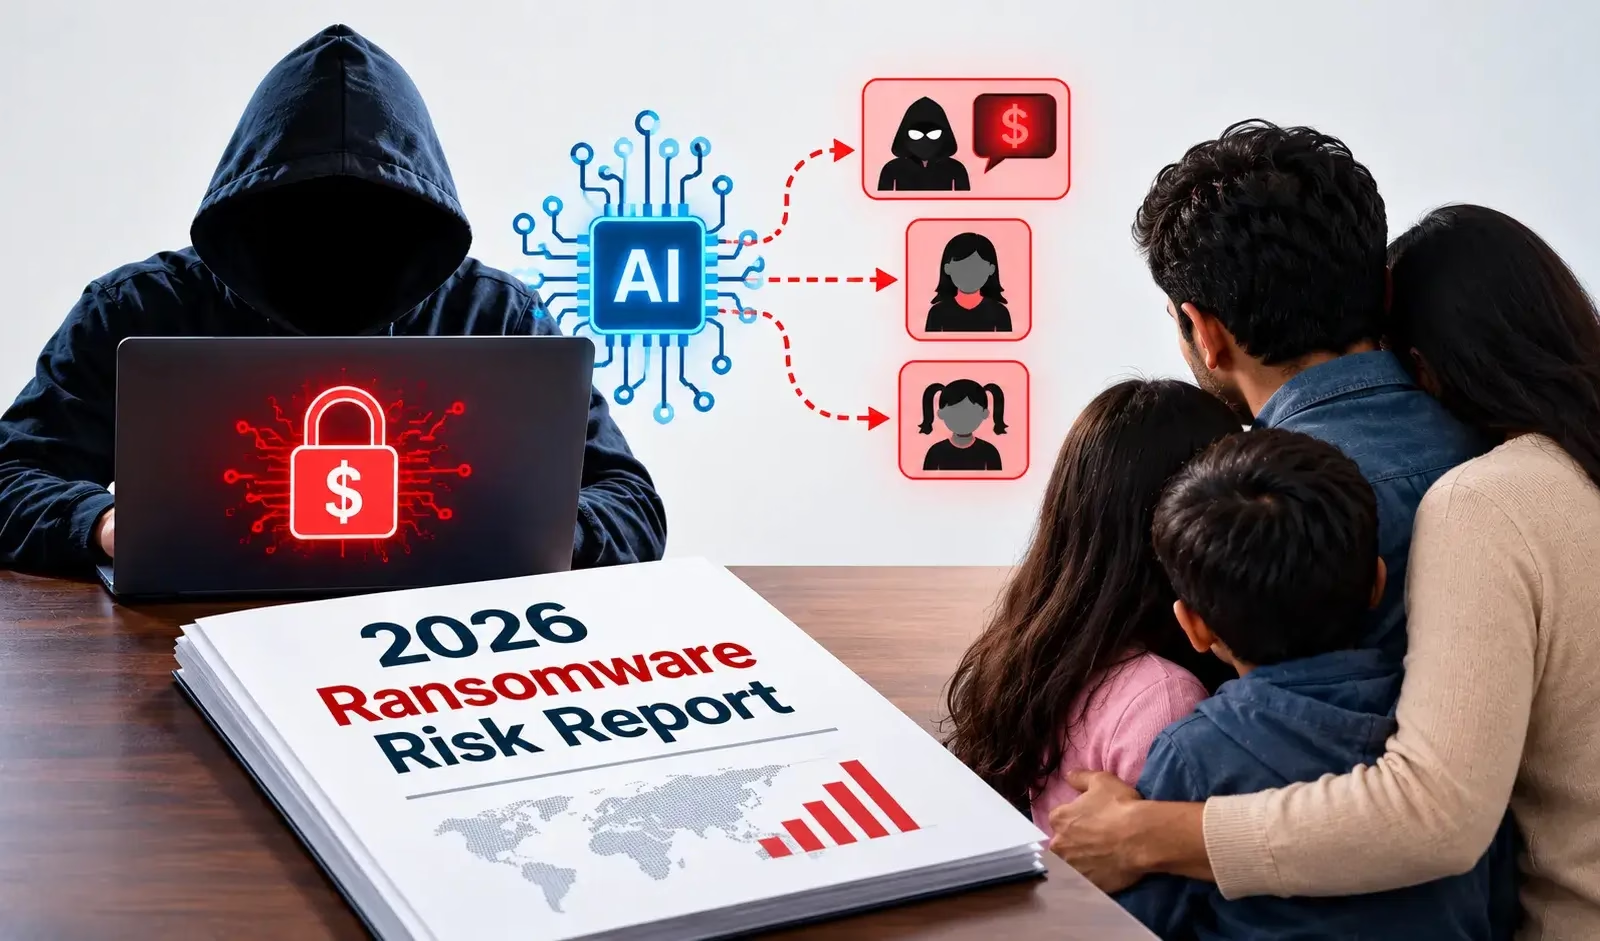
Semperisが公表した「2026年ランサムウェアリスクレポート」によると、ランサムウェアの攻撃者は企業ネットワークの外にまで恐喝の手口を広げています。従業員の家族を脅迫し、さらに人工知能(AI)を使って攻撃を強化しています。
調査対象となった被害組織のうち、37%が家族や友人への脅迫を受けたと回答しました。また84%は、何らかの形でAIが関与した攻撃を経験したと答えています。
調査はCensuswideが2026年上半期に実施したもので、9カ国・8業種のIT・セキュリティ担当者1,200人を対象としています。
ここで重要なのは、調査対象が、事業の中断を伴うランサムウェア攻撃を受けて被害が確定した組織に限られている点です。企業全体を対象にした調査ではありません。
従業員を狙うランサムウェア集団
従来型の圧力手法は依然として広く使われています。回答者の56%が、データの消去・破壊・公開をちらつかせた脅迫を受けたと報告しました。そのほか、ブラックメール、恐喝、公開による辱めが41%、システムのロックアウトや業務妨害が40%でした。一方で攻撃者は、こうした手法に加えて、個人を直接狙った威嚇を強めています。
報告された個人への脅迫の内訳は、脅迫的なテキストメッセージ・手紙・荷物が57%、物理的な侵入の脅しが19%、誘拐が17%、身体的危害が13%でした。これらはあくまで脅迫の報告件数であり、誘拐や身体的な傷害が実際に起きたことを確認した数字ではありません。
脅迫は被害者の私生活にまで及びました。4分の1が、従業員やその家族に影響するドキシング(個人情報の暴露)を受けたと回答しています。これに対し、23%はスワッティングの被害に遭いました。スワッティングとは、標的の所在地に警察を向かわせるための偽の緊急通報です。さらに25%が医療機関や心理面の治療を受け、14%が職場・オフィス・住居の移転を余儀なくされました。
これとは別に、回答者の53%は、攻撃者が前年に脅迫を実行に移したと答えました。ただし、この割合が実行された物理的な脅迫を具体的に指すのかどうかは、レポートでは明らかにされていません。
Semperisによると、回答者の40%がAIを利用した攻撃を、44%が自社のAIエージェントやシステムを悪用した攻撃を経験しました。
この区別は重要です。攻撃者が運用するAIと、侵害された企業内のAIの双方が問題になっていることを示しており、被害組織のすべてが自律型のランサムウェアに直面したわけではないからです。
Semperisのセキュリティリサーチ責任者であるTomer Bar氏は、大規模言語モデルが攻撃者による悪意あるコードのテストや、暗号化の実装ミスの低減に役立ちうると警告しています。
米国の元国家サイバーディレクターであるChris Inglis氏も、AIが攻撃の速度・規模・巧妙さを高めていると指摘しました。これらの見解は調査結果に添えられたものであり、個別のキャンペーンに関する具体的な技術情報を示すものではありません。
Cybersecuritynews platform
防御側のAI活用の成果は、まちまちでした。回答者の49%は、検知や対応にAIをうまく活用できたと答えた一方、23%はAIツールが効果的に検知・対応できなかったとしています。
調査対象の事例の87%で、ID基盤が標的にされたか、悪用されました。回答者が主な標的として挙げたのは、Active Directory(51%)、Microsoft Entra ID(48%)、Okta(27%)です。攻撃者がアクセス権や特権の管理を重視している実態がうかがえます。
ところが、ID専用のバックアップを維持していた組織は50%にとどまり、ID復旧の自動化ソリューションを導入していたのは42%だけでした。Semperisは、復旧への備えが不十分だと、攻撃者による持続的なアクセスを許しかねず、安全な状態への復元も難しくなると注意を促しています。
繰り返される攻撃は、組織への圧力を強めています。69%が複数回の攻撃を受けて被害に遭い、59%が少なくとも1度は身代金を支払いました。支払った組織のうち4分の1近くは、攻撃者を排除できなかったと答えています。
レポートは対策として、AIエージェントによるID基盤へのアクセスの制限、ID復旧手順の文書化、現実的な危機シナリオを想定した訓練の実施を挙げています。
対応計画には、代替の連絡手段、明確に定めた役割分担、従業員やその家族への脅迫に備えた法執行機関との事前の連絡体制も盛り込むべきだとしています。個人の安全を、サイバーレジリエンスの重要な要素として位置づけるべきだという考え方です。
新種のマルウェアが現れたら、すぐに防御を更新しましょう。1万6,000のSOCのデータを使うTIフィードを統合する。
翻訳元: https://gbhackers.com/ransomware-gangs-threaten-employees-families/