ハッカーがAOMEIのサーバーに侵入し、同社のバックアップソフトに組み込まれたプロモーション機能を通じてマルウェアを配布していたことが報告されています。攻撃者は設定ファイルを短時間だけ改ざんし、その後すぐ元の状態に戻すことで、攻撃の痕跡を隠していました。
このサプライチェーン攻撃は2026年4月から7月にかけて発生しました。標的となったのは、データのバックアップ、ディスクのクローン作成、システムの復元に使われるWindowsアプリケーション「AOMEI Backupper」のアップデート機能と通知機能です。
ManageEngineの脅威分析ラボ「Threat Analysis Lab(METAL)」は、GoogleのThreat Intelligence Group(GTIG)およびMandiantと連携してこの攻撃を発見し、調査を進めました。
GoogleとManageEngineが公開した報告書によると、この攻撃は「UNC7017」として追跡されている攻撃者によるものです。攻撃者は侵害したインフラを使い、これまで知られていなかったマルウェアダウンローダー「CROSSROAD」と、バックドア「SHINYROAD」を配布しました。
研究者らは、米国、オーストラリア、インド、シンガポール、スペイン、スイスなど複数の国で、ITサービス、通信、高等教育といった業種の組織が被害を受けたことを確認しています。
ただしGoogleは、この攻撃は無差別型であり、悪意あるファイルが配布されていたごく短い時間帯にソフトウェアの更新を確認した他の組織にも被害が及んだ可能性があると警告しています。
ソフトウェア
攻撃が最初に検知されたのは5月28日です。ManageEngineのエンドポイントセキュリティソフトが、別々の国にある無関係な2社のコンピューターで、AOMEI Backupperが突然、正規のリモート管理ツール「Radmin」をインストールする動作を検出しました。
このRadminのインストールは不審なものでした。起動したのはAOMEIに組み込まれたプロモーション処理で、本来はプロモーションコンテンツや通知のダウンロードと表示を担う部分だからです。
しかし、研究者らが自社のテスト環境で同じ挙動を再現しようとしても、悪意ある動作は確認できませんでした。ソフトウェアはAOMEIのサーバーに接続し、正規の設定ファイルをダウンロードしただけでした。
さらにテストを進めたところ、攻撃者はAOMEIのサーバー上のファイルを恒久的に差し替えていたわけではなく、プロモーションと通知のシステムが使う2つの設定ファイルを短時間だけ改ざんしていたことが分かりました。
https://www2.aomeisoftware.com/download/abpopup/down_html.ini
https://account.aomeitech.com/Notifycfg.ini
1つ目のdown_html.iniは、AOMEI Backupperがアップデートパッケージをどこからダウンロードするかを指定するファイルです。2つ目のNotifycfg.iniは通知を制御し、コンピューター上でコンテンツを実行させることもできます。
攻撃者はこれらのファイルを書き換えることで、ソフトウェアに悪意あるZIPアーカイブをダウンロードさせました。さらに通知の仕組みを悪用し、ユーザーの操作なしでマルウェアを実行させていました。
Googleの研究者らも、後に自社のテストでこの実行の流れを確認しています。
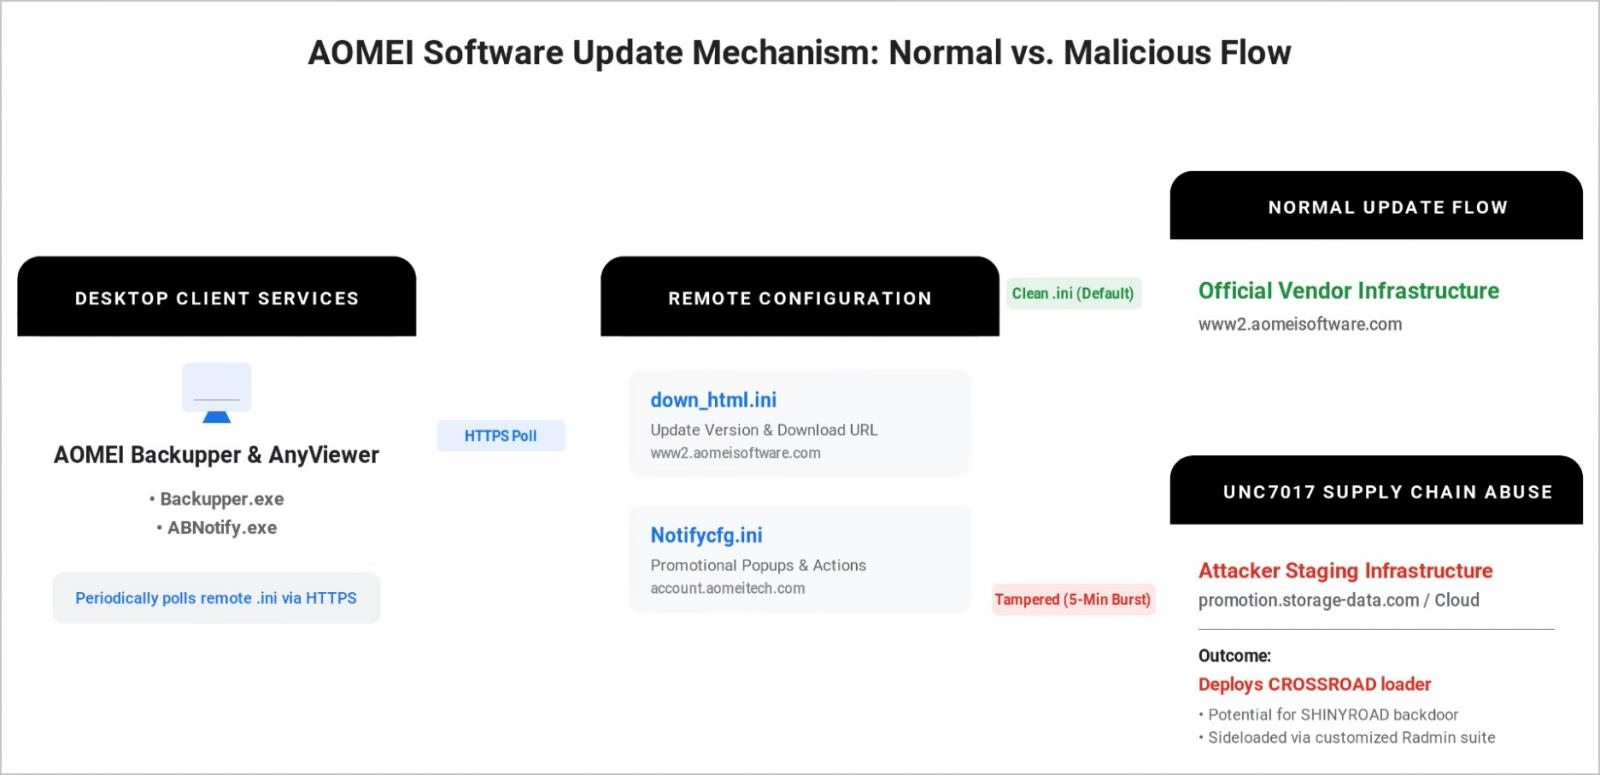
当初の攻撃を再現できなかったManageEngineは、AOMEIのサーバーの継続的な監視を始めました。
7月16日、この監視がついに改ざんの瞬間を捉え、AOMEIのシステムが悪意あるコンテンツを配信していることが確認されました。
研究者らはまた、攻撃者がアップデート設定内の期待されるチェックサムも書き換えていたことを突き止めました。これにより、悪意あるアーカイブがソフトウェアのファイル検証を通過できる状態になっていました。
GoogleとManageEngineは、AOMEIのサーバーから悪意ある設定ファイルが配信されていた時間帯を3回特定したとしています。
-
5月28日:10分間(UTC 05:40~05:50)
-
7月16日:6分間(UTC 08:33~08:39)
-
7月20日:5分間(UTC 10:35~10:40)
攻撃者は数分以内に設定ファイルを元の状態に戻しており、侵害の発見は困難でした。
これらの時間帯に、悪意ある設定ファイルを通じてCROSSROADとSHINYROADがインストールされました。
CROSSROADダウンローダーは起動すると、感染したコンピューターの偵察を行い、追加コンポーネントをダウンロードし、スケジュールタスクを使って永続化を確立します。
SHINYROADは、正規のRadminコンポーネントを利用して悪意あるコードを読み込み、攻撃者が管理するコマンド&コントロール(C2)サーバーへの外向き接続を確立するバックドアです。
これにより攻撃者は、侵害したコンピューター上で追加のコマンドやペイロードを実行できた可能性があります。
7月20日の攻撃では、Googleが別の手法も観測しました。見えないポップアップを使い、ソフトウェアの通知システムに攻撃者が管理するWebDAVリソースへアクセスさせて、Windowsの認証ハッシュを盗もうとするものです。
この手法ではNTLMハッシュが漏えいするおそれがあります。攻撃者のサーバーに収集されたハッシュは、後でさまざまなツールを使って解読される可能性があります。
研究者らは、攻撃に使われたIPアドレスやホスト名もいくつか特定しています。具体的には8.210.84[.]56、serv.oss-cn-hongkong[.]aliyuncs.com、storage-data[.]com配下のホスト名、そして正規のGoogle Cloud Storageのエンドポイントであるstorage.googleapis.comです。
AOMEI「CTOが調査中」
ManageEngineはBleepingComputerに対し、不審な動きを最初にAOMEIへ通知したのは6月7日だったと説明しました。これは、研究者らが悪意ある設定ファイルがAOMEIのサーバーから配信される様子を直接捉める1カ月以上前のことです。
当時AOMEIは、コンテンツが転送中に傍受されて改ざんされた可能性を示唆しました。研究者らはこの説明に同意していません。
ManageEngineの報告書には、次のように書かれています。「傍受があったとするAOMEIの説明を裏付ける証拠はありませんでした」
「どちらのエンドポイントも、国も無関係なネットワーク経路も異なる環境で、AOMEIが所有するホスト名からHTTPS経由でコンテンツを取得していました。実行ファイルも、外部プロセスがディスクに直接書き込んだものではなく、アプリケーション自身の展開手順を経て配置されていました。コンテンツは、いずれのエンドポイントに届く前に、ベンダーがホストする配信経路の内部で改ざんされていたことになります」
ManageEngineは7月16日に再び攻撃を捉えると、ただちに元のファイルと改ざん後のファイルのハッシュ値、ファイルの差分、改ざんされたファイルをAOMEIに提供しました。
ManageEngineはBleepingComputerに対し、「AOMEIは対応に乗り出して独自に調査を行いましたが、当初の調査では侵害の証拠は見つからなかったとの回答でした」と述べています。
研究者らによると、AOMEIは影響を受けた設定ファイルを、より詳細なログを取得できる新しいインフラへ移行する予定だと伝えてきたといいます。
ManageEngineはBleepingComputerに対し、変更を加える前に既存の証拠を保全し、インシデント対応の専門家を招くようAOMEIに助言したと説明しました。また、調査を支援するためにMandiantを紹介したとしています。
その後AOMEIは研究者らに、技術チームがサーバーをアップグレードして潜在的な脆弱性にパッチを適用し、自社インフラ上のファイルが正しいことを確認したと連絡しました。
Googleも報告書の中で、Mandiantが7月17日に設定ファイルの改ざんについてAOMEIに通知し、同社が7月29日に是正措置を講じたと回答したことを確認しています。
BleepingComputerがこの調査結果についてAOMEIに問い合わせたところ、同社は事態を最優先事項として扱っており、最高技術責任者(CTO)が社内調査を主導していると回答しました。
AOMEIはBleepingComputerに次のように述べています。「当社でも本報告を社内で検知し、最優先事項と位置づけました。現在、CTOが専任で調査を主導しており、問題を正確に特定できるよう努めています」
同社によると、CTOがインシデントの詳細と調査の進捗について改めて回答する予定です。BleepingComputerは新たな情報が入り次第、この記事を更新します。
攻撃者がどのようにしてアップデート用インフラにアクセスしたのか、また報告された侵害が完全に解決したのかについては、AOMEIはすぐには確認しませんでした。
AOMEIはサーバーの安全を確保したとしていますが、ManageEngineは、こうした対応では顧客のコンピューターにすでにインストールされたマルウェアは除去されないと警告しています。
ManageEngineはBleepingComputerに対し、「サーバー側の修正で新たな感染は止まりますが、以前の時間帯にバックドアを受け取ったマシンからバックドアが消えるわけではありません」と述べました。
AOMEI Backupperを利用している組織は、GoogleとManageEngineが公開した侵害指標(IoC)を確認することが推奨されます。確認すべき項目には、不審なスケジュールタスク、AOMEIのインストールディレクトリ内の想定外の実行ファイル、攻撃者が管理するインフラへの接続などがあります。