医療や製造の現場で働くフロントラインワーカーが、遅くて不安定なログインを避けるため、ログイン状態を維持し続けたり、認証情報を共有したり、多要素認証の回避を試みたりしています。Sapio Researchが8月にITおよびセキュリティ分野の意思決定者700人を対象に実施した調査では、95%が過去12カ月の間に、フロントラインワーカーがこうした回避策を使うのを見たことがあると答えました。
こうした習慣はどれも、アカウントとその利用者との結びつきを断ち切ります。共有ワークステーションにセッションを開いたままにすれば、次の作業者が他人の名前で操作できてしまいます。チーム内でパスワードを回し合えば、それを知る人なら誰でも同じことが可能です。攻撃者も外部から同じ弱点を突いています。回答者の62%が、過去1年間にアカウント復旧、パスワードリセット、ロック解除を悪用しようとする試みを確認した、または疑われる事案があったと報告しました。
ログインで毎月数時間が失われる
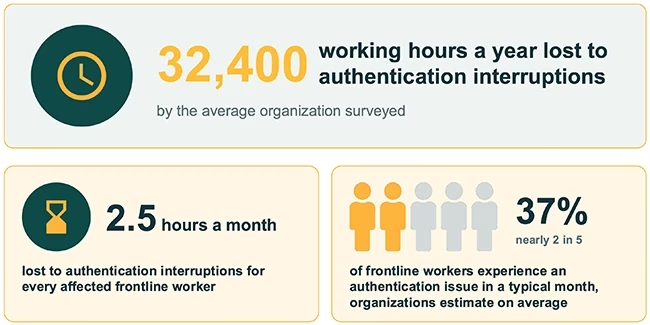
回答者は、米国、英国、フランス、ドイツにある従業員500人以上の組織に勤務しています。平均すると、通常の月にフロントラインワーカーの37%が認証の問題に直面し、影響を受けた作業者1人あたり月に約2.5時間を失っていると見積もっています。
問題の原因は多岐にわたるというのが回答者の見方です。手袋や保護具を着けたままのログインは、端末間の切り替えや共有端末でのユーザー切り替えの遅れと並び、最も多く挙げられた課題でした。パスワードのリセット、接続障害、繰り返し求められるMFAのプロンプトがそのすぐ後に続きます。上位9つの課題は、互いに6ポイント以内に収まっています。1つの対策で問題がすべて片付くことを期待していたとしても、調査データにその候補は見当たりません。
攻撃者はリセットを狙う
62%という数字には、確認された事案だけでなく疑いのある事案も含まれます。確認された事案だけで見ても28%の組織に上り、4社に1社超が、アカウントの復旧、リセット、ロック解除に対する不正な試みを具体的に挙げられることになります。復旧とは、アクセスを失った作業者が、多くの場合サービスデスクに対して本人であることを証明する手順です。この証明を偽装できる者は、使えるアカウントをそのまま手に入れてしまいます。
この段階での本人確認の方法は、組織ごとにまちまちです。回答者は、社員証、メール、SMSコード、生体認証、上司の承認などを挙げましたが、過半数が採用している方法はありません。一方で、48%がAIを使ったなりすましを非常に、あるいは極めて懸念していると答えました。これは従来型のソーシャルエンジニアリングを懸念する割合と同じです。メールやSMSで電話の相手を確認するヘルプデスクは、攻撃者が乗っ取れる通信経路に頼っていることになります。
パスキー利用組織の半数がパスワードを残している
パスキーは、端末に保存され、正規のサイトに紐づけられるログイン認証情報です。偽のページでは取得できません。調査対象の28%の組織が導入しています。そのうち45%と、ほぼ半数の組織が、パスキーと併せてパスワードも残しています。
他のパスワードレス方式にも、それぞれ弱点があります。SMSコード、認証アプリのコード、プッシュ承認は、入力するパスワードをなくせるものの、フィッシングの被害は受けかねません。これらの方式に頼る261組織のうち37%が、不正なアカウント復旧、リセット、ロック解除の試みを確認しており、全体の28%を上回りました。
移行の途中にある組織では、回避行動も多く見られます。パスワードとパスワードレスの方式を併用している組織では、パスワードレスログインを中心とする組織の2倍の割合で、認証情報の共有が報告されました。こうした併用環境の作業者は、端末を交代するたびに両方のシステムに対応しなければならない可能性があります。
「調査から分かるのは、フロントライン組織が速度とセキュリティのどちらかを犠牲にする必要はないということです。設計上フィッシングに耐性を持つ方式のパスキーを使う組織は生産性が向上したと報告しており、多くが利用拡大を計画しています」と、FIDOアライアンスのエグゼクティブディレクター兼CEOのAndrew Shikiar氏は述べています。
パスワードが残っていれば、電話をかけてきた相手がサービスデスクを言いくるめてリセットさせる余地は残ります。より強力な認証情報をすでに導入した組織のほぼ半数で、この経路は開いたままです。しかも回答者の60%が、過去1年間にサービスデスクがソーシャルエンジニアリングの試みに遭った、またはその疑いがあったと答えています。
翻訳元: https://www.helpnetsecurity.com/2026/10/20/frontline-worker-authentication-passwordless/