OpenAIは、ChatGPTが開いているブラウザータブから情報を収集し、ブラウザー内で操作を実行できるようにするChrome連携の拡張を発表しました。
今回のアップデートでは、2つのワークフローが導入されます。ひとつはタブの内容を踏まえて回答する「Chat」、もうひとつはタブを操作してタスクを完了させる「Work」です。発表はChatGPTの公式X(旧Twitter)アカウントで行われました。
サイバーセキュリティ担当チームにとって、この変更は重要です。ブラウザー内の可視性と、ユーザーに代わって実行される操作が組み合わさるためです。複数のタブから情報を読み取ることで、アシスタントはより広い文脈を理解できるようになります。
Cybersecuritynews subscription
一方で、タブを操作できることには、セキュリティ上の懸念が伴います。認証済みセッションや機密情報の扱い、そしてユーザーの指示とWebページの内容との境界が曖昧になる点です。
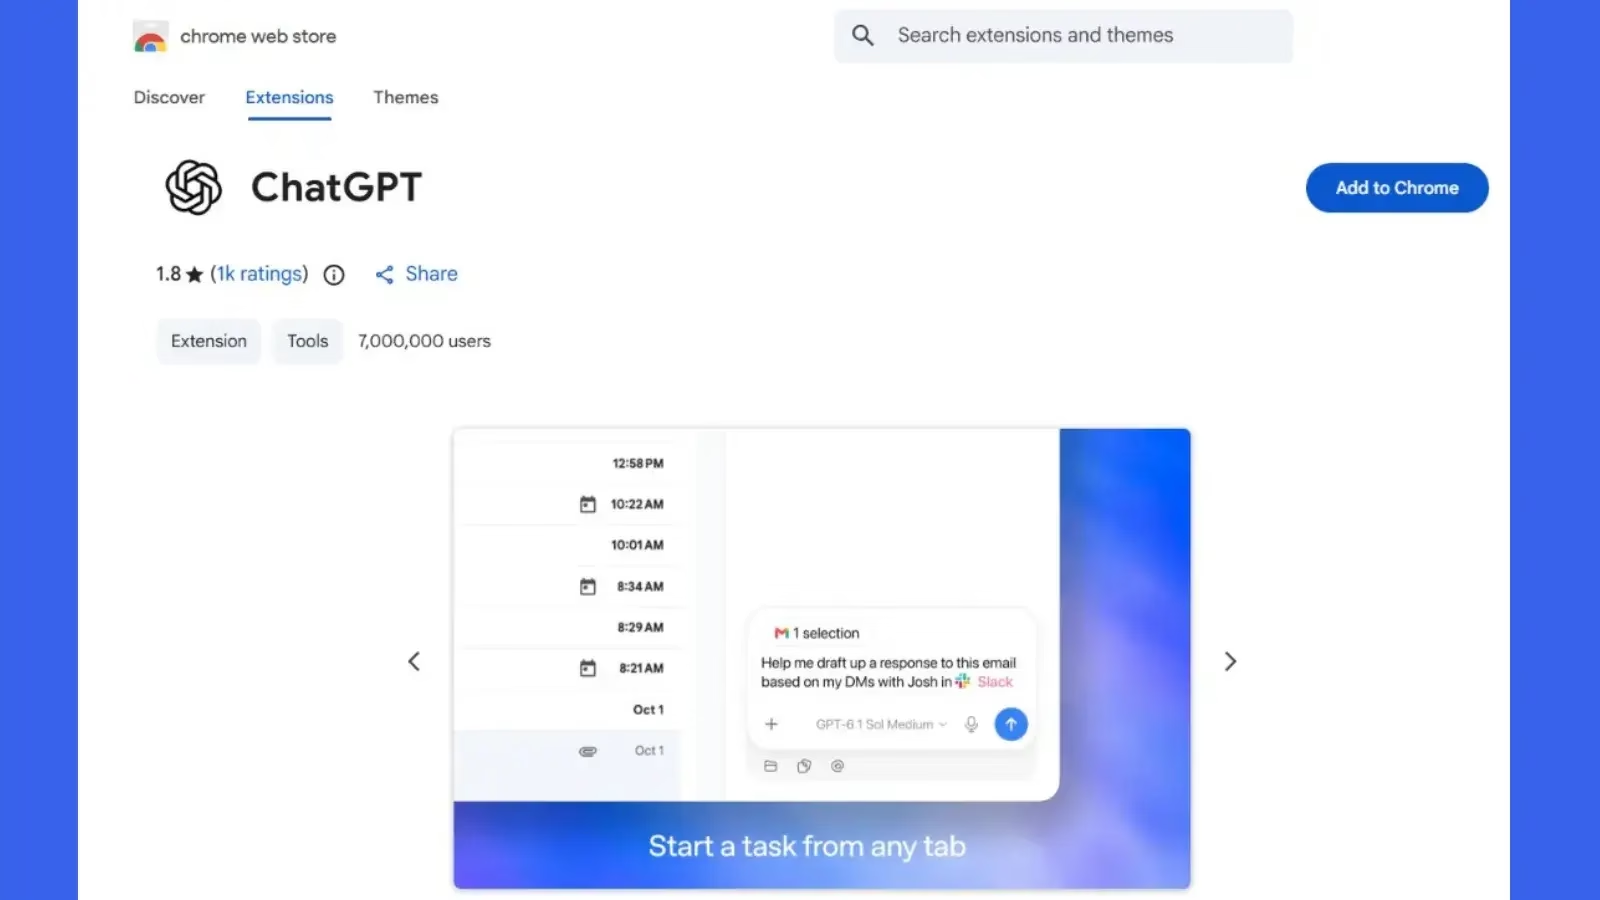
ChatGPT Chrome拡張機能
発表によると、Chatモードでは、ChatGPTが開いているChromeタブをスキャンして情報を集め、回答をより的確なものにします。Workモードでは、これらのタブを操作して、メッセージの送信、フォームへの入力、ファイルのダウンロード、開いているタブの整理やグループ化などを実行できます。
これらの機能により、アシスタントは、ユーザーが会話に手動で入力した情報だけをもとに質問に答える存在から一歩進みます。ユーザーは、ブラウザーですでに開いている情報をまとめるよう依頼できます。さらに、Webサイト上のタスクを完了させるといった、行動を伴うワークフローも考えられます。
ただし、発表では、拡張機能の技術的なアーキテクチャや、Chromeの権限スコープ、開いているすべてのタブに自動的にアクセスするのかどうかは明らかにされていません。タブの内容をどのように選択し、送信し、保持し、あるいは処理から除外するのかも説明されていません。いずれも、想定されるリスクを評価するうえで欠かせない情報です。
セキュリティ上の主な論点は、権限の管理です。アシスタントはどの情報を読み取れるのか。どのような操作を実行でき、ユーザーはいつその承認を求められるのか、という点が問われます。
企業環境では、この区別が特に重要です。ブラウザーのタブには、社内文書や顧客記録、管理用ダッシュボードなどの機密性の高い情報が表示されている可能性があるためです。この連携を評価する組織は、アクセスを特定のサイト、タブ、アカウント、ブラウザープロファイルに制限できるかどうかを確認する必要があります。
もうひとつ重要なのが、Webページに埋め込まれた指示をアシスタントがどう扱うかです。セキュリティの審査担当者は、信頼できないページの内容が後続の操作に影響を及ぼしうるかを見極めるべきです。特に、情報の読み取りからメッセージの作成やフォームの送信へとワークフローが移る場面では注意が必要です。
Cybersecuritynews platform
ここで挙げた点は評価のための検討事項であり、今回発表された連携に脆弱性があることを示す確かな証拠ではありません。発表内容には、セキュリティインシデントや悪用キャンペーン、確認されたバイパス手法に関する言及もありません。
A few big upgrades for Chrome users today! We’re bringing the power of computer use to anyone who uses Chrome.
First up: ChatGPT can now use your tabs in Chrome to make answers more useful and get things done for you.
If you’re in Chat, it can look across your open tabs and… pic.twitter.com/c99ZSugDcI
— ChatGPT (@ChatGPT) October 15, 2026
導入を承認する前に、セキュリティチームは、拡張機能の検証済み発行元、要求される権限、データの取り扱いに関する文書、利用可能な管理機能を確認すべきです。
テストでは、重要な操作の前にユーザーの確認が必要かどうか、ユーザーが送信予定の内容を確認できるかどうか、後の調査に備えて操作が記録されるかどうかを検証する必要があります。ブラウザープロファイルを分けて使えば、アシスタントにアクセスを許可する業務の範囲を、組織が適切に定めやすくなる可能性もあります。
発表は想定される機能を説明していますが、運用面での重要な安全対策には触れていません。そのため、導入の判断は、無制限にアクセスできるという思い込みや、保護機能が組み込まれているという思い込みではなく、検証済みの実装内容に基づいて行うべきです。
Cybersecuritynews platform
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/chatgpt-chrome-extension-expands-browser-access/