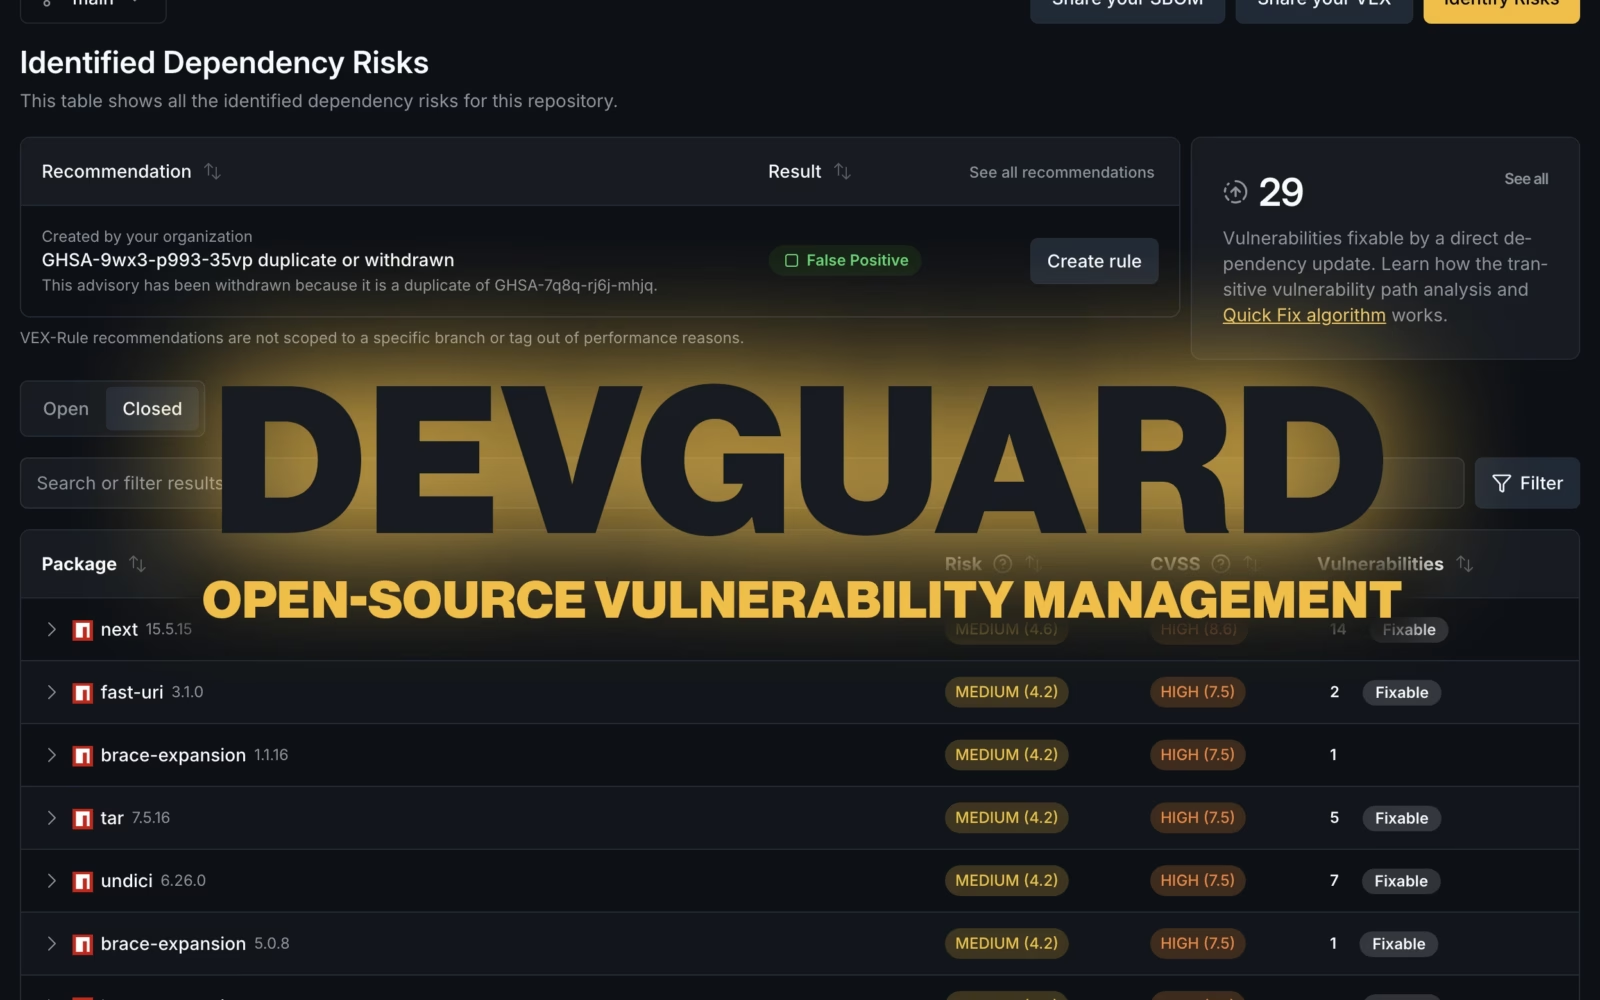
DevGuardは、ソフトウェアプロジェクトのセキュリティ上の検出結果を一か所に集約し、リスクの高い順に並べて追跡する、無料のオープンソース脆弱性管理プラットフォームです。OWASPのインキュベーティングプロジェクトで、誰でも自前のサーバーで運用できます。
1つのコマンドラインで6種類のスキャン
DevGuardは、既存のオープンソースツールを包括するCLI1つで、シークレットスキャン、静的コード解析、既知のCVEに対する依存関係チェック、Infrastructure as Code(IaC)のチェック、コンテナスキャン、ライセンスチェックを実行します。すでにTrivy、Grype、Semgrepを使っているチームは、内蔵スキャナーを使わずに、CycloneDX形式のSBOM(ビルドに含まれるコンポーネントを機械可読な形でまとめた一覧)やSARIF形式の結果をアップロードすることもできます。検出結果はGitHub Issues、GitLab Issues、Jiraと双方向で同期され、開発者はスラッシュコマンドで優先度を判断できます。
パッケージを到着前にブロック
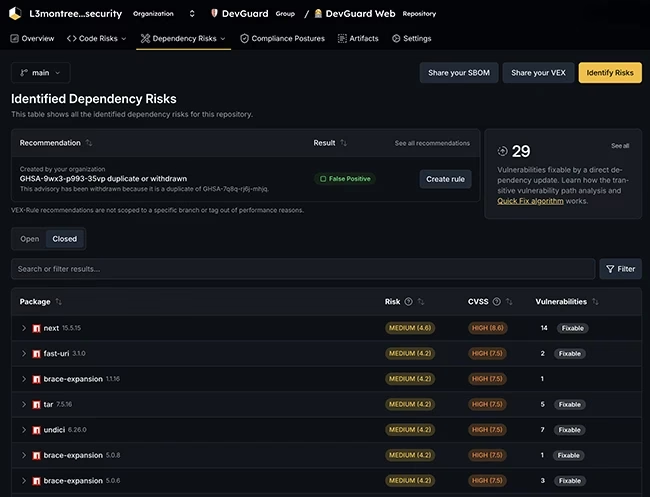
Dependency Firewallは、npm、Go、Pythonの各レジストリへのプロキシとして動作し、既知の悪意あるパッケージや脆弱なパッケージをダウンロード前にブロックします。DevGuardはVEX(Vulnerability Exploitability eXchange)にも対応しています。VEXとは、特定のCVEが製品に実際に影響するかどうかを示す文書です。再利用可能なVEXルールを使えば、繰り返し発生する誤検知を、複数のプロジェクトにまたがって1回の操作で除外できます。
DevGuardはSBOMとVEXのデータを、新しいCVEが出るたびに更新されるライブリンクで公開します。さらに、ISO 27001、EUサイバーレジリエンス法、BSI IT-Grundschutz、SLSAに向けたエビデンスも生成します。
DevGuardはGitHubで無料で入手できます。
翻訳元: https://www.helpnetsecurity.com/2026/10/21/devguard-open-source-vulnerability-management/