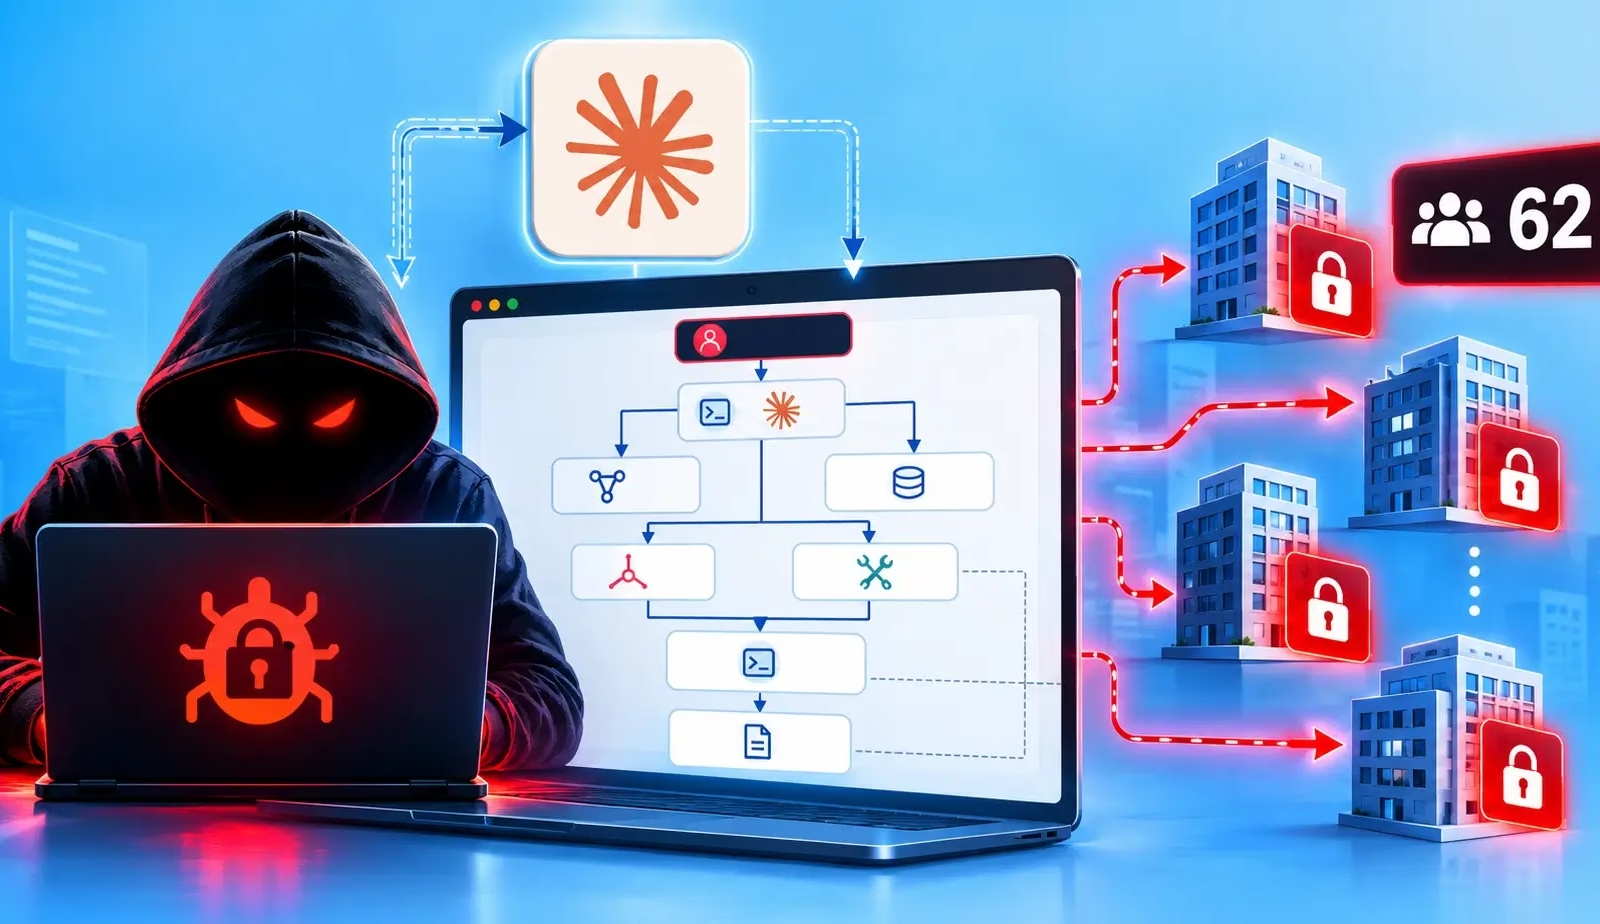
ランサムウェアの運用者が、Claudeをはじめとする商用AIモデルを使い、62組織に関わる攻撃を支援していたことが、SOCRadar Threat Research Unit(STRU)の調査で分かりました。
露出していたサーバーから、攻撃者がAIによる計画立案、窃取した認証情報、カスタムマルウェア、恐喝ツールを共通の運用環境の中で組み合わせていた実態が明らかになりました。
研究者らは、この活動をINC RansomwareおよびThe Gentlemen Ransomwareと連携するアフィリエイトに関連付けています。ただし、両グループの間に正式な提携関係があると断定できるだけの証拠は見つかっていません。
調査は2026年9月下旬、露出していたコマンド&コントロール(C2)サーバーからAIのセッションデータベース、被害組織ごとの作業領域、ソースコードが見つかったことをきっかけに始まりました。認証情報や設定ファイルをたどった結果、攻撃者が管理する別のサーバー6台も特定されました。
記録には米国の36組織の名前が記載されていました。重要な点として、62組織は偵察段階から侵害の確認、恐喝に至るまで進行度がさまざまで、すべてがランサムウェアの被害を受けたと確認されたわけではありません。
STRUは、133件のOpenCodeセッションにわたる8,257件のメッセージを分析しました。運用者はOpenRouterを介して、Claude Opus 4.6やKimi K3などの商用モデルを利用していました。記録されたAPI利用額は23,920ドルを超えています。
AIは、偵察の計画、手法の選定、コマンドの生成、ツールのトラブルシューティング、窃取した情報の確認、恐喝用資料の準備を支援していました。永続的なナレッジベースには、認証情報、被害組織の詳細、攻撃キャンペーンの進捗が記録されていました。
自動化が進んでいたものの、主導権は人間が握っていました。運用者はAIに対し、「すべての行動を私と調整する」よう指示し、各ステップの承認を求めていました。研究者は、完全に自律した攻撃ではなく、AIが支援する運用モデルだと説明しています。
「WormGPT」は、検閲のない別モデルではなく、ペルソナ用のプロンプトとして使われていました。モデルがリクエストを拒否した場合、運用者は許可されたセキュリティ評価だと言い換えて依頼し直していました。
露出していたインフラには、18のスキルモジュールを備えた「Autonomous Red Team Kill Chain Framework」であるPhantomも含まれていました。
補助ツールには、Ghost C2インプラント、RevSocksトンネル、脆弱なドライバーを悪用してセキュリティ製品を無効化するソフトウェアなどがありました。
運用者の記録には、FortiClient EMS、SimpleHelp、cPanelに対し、それぞれCVE-2026-35616、CVE-2024-57727、CVE-2026-41940を悪用したことが記されていました。
記録によると、FortiClient EMSの標的は2,236件、作成した管理者アカウントは108件、管理対象のエンドポイントは4,140台に上るとされています。
SimpleHelpに関する活動は、242個のユニークなIPアドレスに影響したと伝えられています。cPanelの記録では、49件を超える侵害があったと主張されています。STRUは、これらの数値は運用者が報告したもので、独自に検証されたものではないと注意を促しています。
攻撃者はアクセスを得た後、ネットワーク内を探索し、認証情報を盗み、管理者権限の奪取を試みました。さらに、財務、法務、人事、経営幹部に関するファイルを収集していました。パスワードの使い回しにより、複数のシステムへアクセスを広げやすくなっていました。
研究者らは、被害組織6社向けに用意されたカスタマイズ済みのINC暗号化ツールのビルド46件を回収しました。パッケージは2026年10月1日の展開に向けて準備されていましたが、これらの標的に実際に展開されたかどうかは確認されていません。
一方、9月30日のスクリーンショットには、被害組織のワークステーションで暗号化が実行されている様子が写っていたと、SOCRadarは述べています。
注: IPアドレスとドメインは、意図しない名前解決やハイパーリンク化を防ぐため、意図的に無害化(例:[.])されています。無害化の解除は、MISP、VirusTotal、お使いのSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
ANY.RUNを活用して脅威調査を効率化し、手作業を減らしている1万6,000以上のSOCチームに加わりましょう。チームで試してみる
翻訳元: https://cyberpress.org/hackers-plan-claude-assisted-ransomware/