Anthropicは、Claude Securityにコードの継続的スキャンと修正の自動追跡機能を追加しました。ソフトウェアの変更に合わせて、セキュリティチームが脆弱性を監視しやすくなります。
このサービスは、コードベースの脆弱性をスキャンし、レビュー用の修正パッチを提案します。同社の全モデルファミリーを基盤としており、Claude Mythosも含まれます。Cyber Verification Programへのアクセスは不要です。
コードのスキャンと修正の追跡
チームはまずプロジェクトを作成し、Claude GitHubアプリ、またはGitLabなどのGitプロバイダーのアクセストークンでリポジトリを接続します。その後、リポジトリごとにブランチとスコープを選択します。Claudeはまずベースラインスキャンを実施し、その後は変更内容のリスクと複雑さに応じて定期的にスキャンします。これにより、検出結果をコードの最新の状態に合わせて維持できます。1つのプロジェクトに複数のリポジトリを含められるため、Claudeは複数のサービスにまたがる問題も検出できます。
Anthropicは「スケジュールを設定しなくても常に最新の状態を保てるカバレッジが欲しいという声が、チームから寄せられていました」と説明しています。
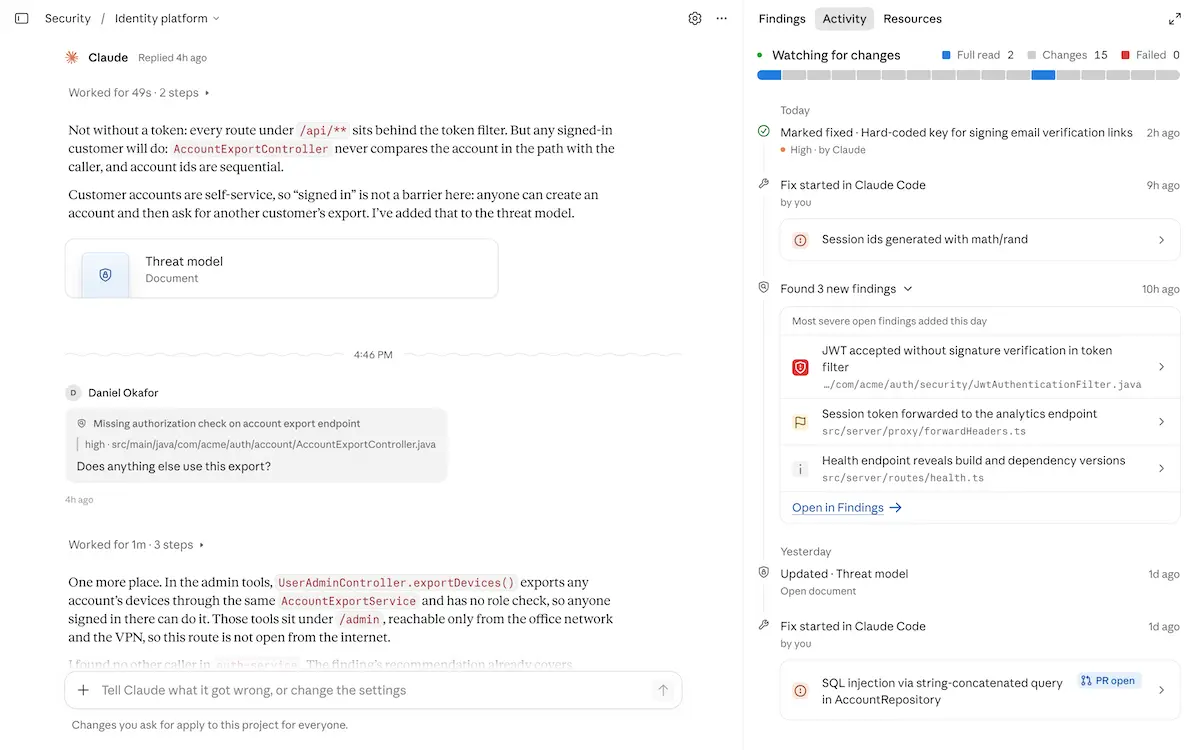
変更を監視(出典:Anthropic)
Claude Securityは、未解決の検出結果をコードの変更と照合します。Claude Codeで開発されたパッチか、別の手段で作成されたパッチかを問わず、修正が反映されると「修正済み」にします。同じ問題を再び検知した場合は、検出結果を再度オープンにします。
各プロジェクトにはナレッジベースがあります。コードのデプロイ方法、適用されるセキュリティポリシー、チームに加わるセキュリティエンジニアが知っておくべき事項などを、チームが文書化できます。
Claude Securityは、コードから脅威モデルも生成します。チームはこれをレビューし、編集できます。以降のスキャンではこのコンテキストを使い、どの問題を指摘すべきかを判断します。既存の対策で対処済みのリスクも考慮に入れます。
VantaのセキュリティディレクターであるNathan Hunstad氏(LinkedIn)は、次のように述べています。「Claude Securityは、他のどのツールも見つけられなかったロジックの欠陥を数多く発見しました。外部ユーザーが実際に到達できる範囲に絞って、自社のリスクポリシーを脅威モデルに書き込んだところ、検出結果は深刻度スコアだけでなく、当社の優先順位付けの考え方に沿ったものになりました」
検出結果の優先順位付けとワークフローとの連携
各検出結果には、プロジェクトの脅威モデルに照らして評価した深刻度と、攻撃者が脆弱なコードに到達する経路の説明が含まれます。これらの情報は、チームが修正の優先順位を決める助けになります。攻撃経路の図が付く場合もあります。
新たに提供されるAPIにより、Claude Securityを既存のワークフローに接続できます。チームはプロジェクトやリポジトリの管理、検出結果の閲覧、問題の解決や再オープンが可能です。アクセストークンはユーザーの権限を引き継ぎます。Webhookは、新しい検出結果を連携先のシステムに通知します。
MCPコネクターを使えば、エンジニアはClaude.aiやClaude Codeで検出結果にアクセスできます。同じセッション内で、Claudeと問題について議論し、修正に着手し、検出結果を解決済みにすることも可能です。
新しいロールベースのアクセス制御では、管理者がプロジェクトの閲覧、検出結果のトリアージ、プロジェクトの作成といった権限を割り当てられます。プロジェクトの作成権限を持たせずに、サービスへのアクセスだけを付与することもできます。
今回のアップデートは、Claude Enterpriseの顧客向けにパブリックベータとして提供されています。管理者は管理コンソールで有効化し、アクセスできるユーザーを選択できます。
翻訳元: https://www.helpnetsecurity.com/2026/10/22/claude-security-continuous-scanning-update/