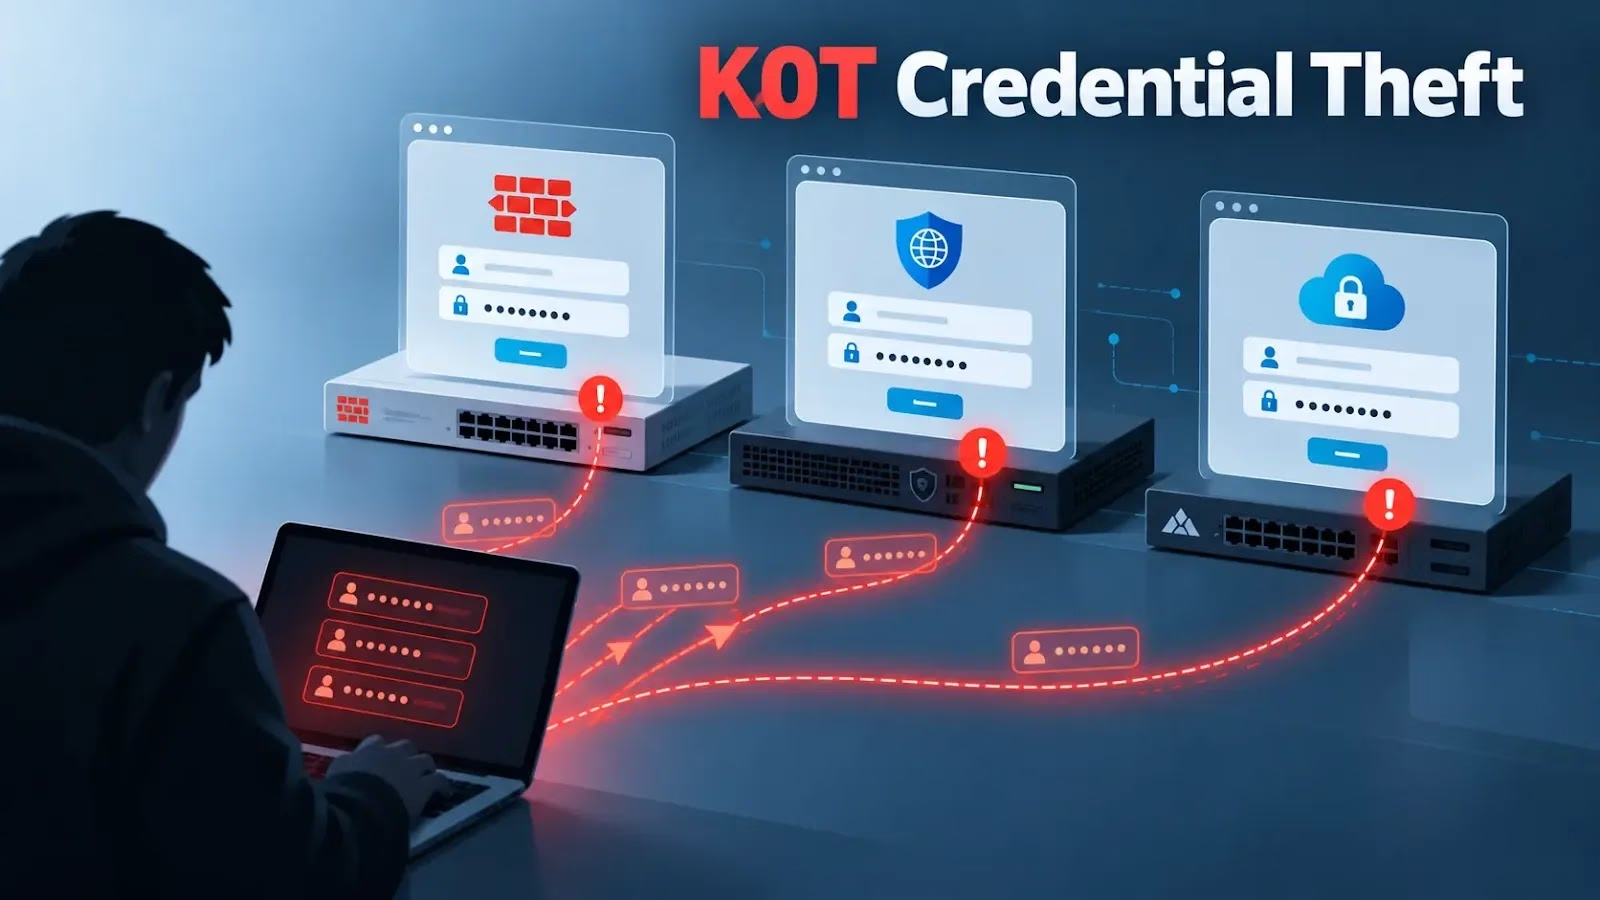
FortiGate、FortiWeb、Palo Alto GlobalProtectの各アプライアンスを標的に、認証情報の窃取、永続的なアクセスの確立、企業データの外部持ち出しを狙う大規模なキャンペーンが確認されました。
調査では、この活動を「k0t」として知られるオペレーターに関連づけています。ネットワーク機器のレコードやLDAPダンプなどの運用上の成果物から、7万件を超える漏えい認証情報が見つかりました。
研究者らは、6月に報告された「FortiBleed」クラスターとの関連の可能性を指摘しています。FortiGateへの侵害の多くは、2026年2月から6月にかけて発生していました。
ただし、今回新たに見つかった認証情報データセットは、FortiBleedを含め、これまで追跡されてきた攻撃者とは結びついていません。
被害組織はQilinやThe Gentlemenとも重なっており、初期アクセスブローカー(IAB)として活動している可能性があります。ただし、ランサムウェアグループとの直接的な関係は確認されていません。
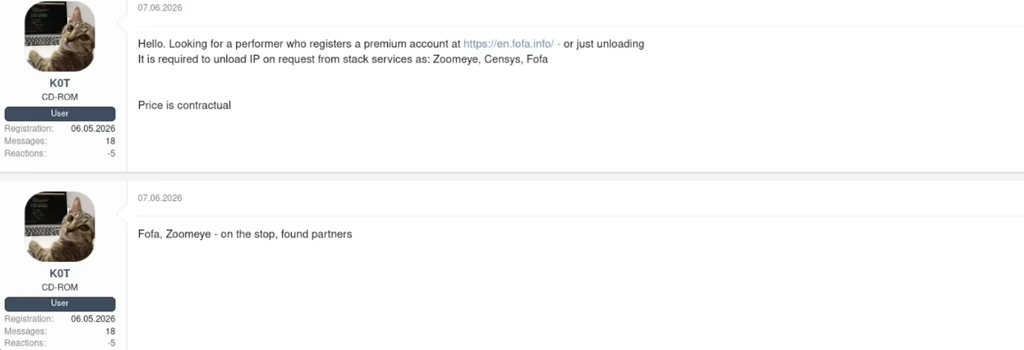
攻撃者は、FOFAやZoomEye、さらに製品別に絞り込んだ機器のアドレスを提供する地下サービスを使い、標的リストを作成しています。
偵察の対象は特定の業種ではなく、インターネットに公開されたVPNやファイアウォールのインフラを優先しています。
特定できた被害ドメインの割合が最も大きいのは、アジア太平洋地域とラテンアメリカです。ただし研究者らは、意図的な地域への攻撃ではなく、機器の公開状況の偏りがこの分布を生んでいる可能性があると注意を促しています。
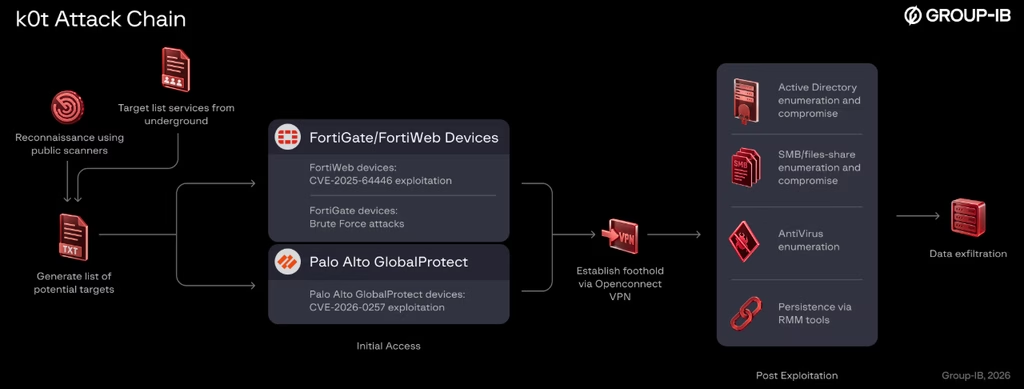
独自開発のPythonユーティリティ「FortiGate Security Scanner」は、標的リストを並行処理し、FortiWebに対してCVE-2025-64446の悪用を試みます。
Securityflaw patching
Fortinetはこの脆弱性について、相対パストラバーサルにより、細工したHTTPまたはHTTPSリクエストを通じて、認証なしで管理者権限のコマンドを実行できるものだと説明しています。
K0Tによる認証情報の窃取
GroupIBの調査によると、このスキャナーは、信頼済みホストの制限がない管理者アカウントを作成し、その認証情報が有効かどうかを検証します。
FortiGateにはこのFortiWebの脆弱性は影響しません。代わりにツールは、FortiGateのREST APIに対して認証情報のブルートフォース攻撃を試みます。
アカウントロックアウトへの対処ロジックも備えており、ブロックされた標的は60秒間待機してから再試行します。認証に成功すると、オプションの設定解析機能がアプライアンスの設定をダウンロードします。さらに、CVE-2019-6693に関連する既知のデフォルトFortiOS AES鍵を使い、保存されているシークレットを復号します。
復元された情報にはLDAPバインド認証情報が含まれる場合があり、境界の侵害からActive Directoryへ侵入する足がかりになります。
GlobalProtectに対しては、認証オーバーライドCookieの偽造によってCVE-2026-0257を悪用する、別のスキャナーを使っています。
この脆弱性により、認証オーバーライドと証明書の再利用という条件を満たす構成では、不正なVPN接続が可能になります。
その後、ツールはOpenConnectを呼び出してネットワークへのアクセスを確立します。
内部に侵入すると、オペレーターはNetExec、Impacket、Kerbrute、Mimikatzを使い、手動での探索と認証情報の収集を行います。
確認された活動には、Windowsのシークレットの抽出や、Kerberosサービスアカウントのハッシュの収集があります。noPacや証明書関連の攻撃チェーンによるドメイン管理者権限の奪取も試みていました。
永続化はVPNアクセスにとどまりません。研究者らは、mesh[.]buttruyen[.]comにMeshCentralのインフラを確認しました。ここでは、稼働中の28のデバイスグループにまたがる84台の侵害済みエンドポイントが管理されていました。
これとは別に100のグループが削除されており、過去のエントリから現時点での被害数を確実に割り出すことはできません。
MeshAgentはagent[.]afahimsa[.]topから配布されており、ペイロードのホスティングと管理サーバーを分離しています。
データの持ち出しにはRcloneを使用しました。さらに、悪用された市販のリモート管理ツールに加え、AdaptixC2が追加のコマンド&コントロール(C2)チャネルとして使われていました。
複数のオペレーターアカウントやエイリアスが存在することから、共同で運用されている可能性があります。侵入者間でアクセスを分け合っているか、販売に向けて準備しているとも考えられます。
Group-IBは別の調査で、Qilinのアフィリエイトモデルや、The Gentlemenが侵害されたFortinetインフラに依存している実態を報告しています。今回確認された重なりは関連性を示すものの、攻撃者の特定には至っていません。
防御側は、脆弱性管理とインシデント対応の両面から対処する必要があります。
StudySecurity
ベンダーの修正を適用し、不審な管理者アカウントを確認してください。不正なVPNセッションやリモート管理エージェントを調査し、漏えいしたディレクトリの認証情報をローテーションすることも必要です。
GlobalProtectのインシデント対応ガイダンスでは、修正パッチの適用後に、稼働中のセッションを終了させることも推奨しています。修正後もアクセスが残る可能性があるためです。
IOC(侵害指標)
| カテゴリ | 指標の種類 | 指標 |
|---|---|---|
| MeshCentral C2 | ドメイン | mesh[.]buttruyen[.]com |
| MeshCentral C2 | IPアドレス | 62[.]60[.]131[.]43 |
| AdaptixC2サーバー | IPアドレス | 64.94.85.14 |
| AdaptixC2サーバー | IPアドレス | 168.100.11.99 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的にデファング(例: [.])しています。リファング(元の形式への復元)は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/k0t-credential-theft/