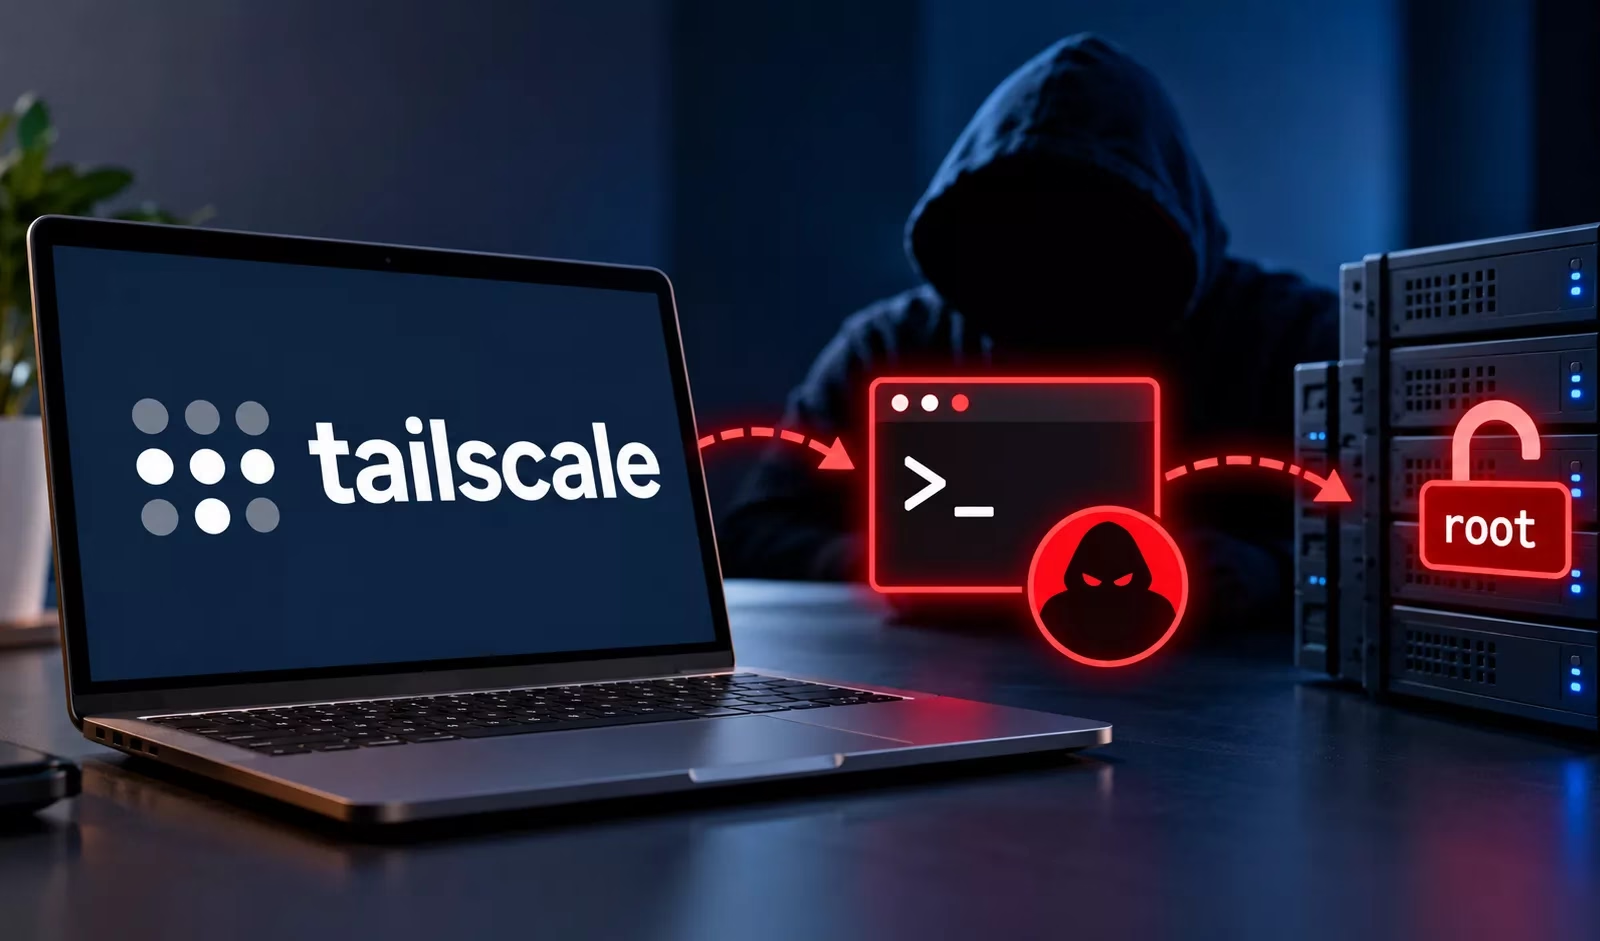
Tailscale SSHで新たに公開された脆弱性により、ネットワークへのアクセスを許可された攻撃者が、接続先サーバーでroot権限に昇格できる可能性があります。
「Tailworm」と題されたこの調査で、セキュリティ研究者のErica Windisch氏は、Unixソケット転送の弱点を指摘しています。この弱点により、通常のSSHセッションが、Tailscaleデーモンによる特権操作に変わってしまいます。
2026年10月22日から10月24日にかけて実施されたテストでは、Tailscale v1.104.2と、セルフホスト型のheadscale v0.29.5コントロールサーバーを調べました。
報告書には、root権限でのコード実行、登録用認証情報の傍受、未承認デバイスの登録など、実験環境での悪用が記録されています。
これらは研究者が報告した内容です。提供された調査結果からは、ベンダーによる確認、CVEの割り当て、修正版のリリースがあるかどうかは確認できません。問題の中心はtailscaledです。tailscaledはroot権限で動作し、Tailscale SSHサーバーを内蔵しています。
Tailwormによると、Unixソケット転送では、接続、削除、リスナーの各操作が、認証済みセッションユーザーの権限ではなくデーモンの権限で実行されます。
攻撃には、ポリシーで許可されたデバイスからのアクセスと、該当する転送操作を許可するSSHルールが必要です。報告書によると、headscale v0.29.5は受け入れたSSHセッションに対して転送を無条件で許可します。一方、Tailscaleのホスト型サービスでは、ルールごとに転送を制御できます。
対象でTailscale SSHが有効になっていることも条件です。この条件が満たされると、ローカル転送によって、tailscaledが攻撃者に代わり、rootのみがアクセスできるソケットへ接続してしまいます。実証では、DockerのAPIにアクセスすることで、ホストのファイルシステムをマウントしたコンテナを実行できました。
リモート転送では、root所有のソケットを置き換えることもできました。これにより、特権サービスへのなりすましや、管理用通信の傍受が可能になります。転送パスは検証されますが、研究者らはTOCTOU(Time-of-Check to Time-of-Use)競合状態を確認しました。
権限のないプロセスが、検証から後続の特権操作までの間にファイルシステムのパス解決を繰り返し書き換えます。その結果、ソケット接続や置き換えが、本来許可されたディレクトリの外へ誘導されます。
調査では、Docker、systemd、Tailscaleのローカル管理用ソケットを対象とした攻撃の成功例が説明されています。
実証された攻撃チェーンの一つでは、登録用の認証キーを傍受し、そのキーを使って、攻撃者が制御するデバイスを被害者のIDで登録しました。この実験環境ではTailnet Lockが無効でした。
別の手法では、root所有の任意ファイルの削除や、権限の変更も可能だったとされています。研究者らは、ポリシーで許可されたSSH接続先をまたぐ自動拡散も計測しました。1ホップあたり1秒未満で広がったということです。
ただし、この結果は、tailnet内のすべてのデバイスが無制限に侵害されることを意味しません。送信元から接続先への認可は依然として制限として機能しており、悪用には該当するSSHアクセスと転送の条件が必要でした。
より広範な監査では、実験的なconn25アプリコネクター、headscaleの可用性、悪意あるリレー応答、Tailscale Serveに関する別々の問題も見つかりました。
コネクターのテストでは、本来は許可されていないネットワーク宛先にアクセスできることが示されました。また、一部のServe構成では、認可されたピアに特権的なローカルAPIアクセスが公開されていました。
管理者は、送信元から接続先までのSSH許可を狭く絞ることを優先し、対応している場合は不要な転送を無効にすべきです。報告書は、特権のない接続先アカウントやSSHのチェックモード承認では、root権限で実行される転送操作を防げないと注意を促しています。
あわせて、Serve構成の見直し、コネクターの宛先の制限、不審なソケット置き換えや登録アクティビティの監視も推奨しています。
root権限の侵害が疑われる場合、調査ではコントロールプレーンで影響を受けたデバイスを削除し、漏えいした認証情報をローテーションするよう勧めています。OSの再イメージ化だけでは、攻撃者が侵害されたホストからすでにコピーしたID情報を無効にできません。
ANY.RUNを利用する16,000以上のSOCチームに加わり、脅威調査を効率化して手作業を減らしましょう。チームで試してみる
翻訳元: https://cyberpress.org/tailscale-ssh-vulnerabilities/