Telegramの2段階認証はアカウントへの不正アクセスを防ぐための仕組みですが、市販のAndroid向けスパイウェアキットを使えば、その保護に使われるパスワードを傍受できてしまいます。
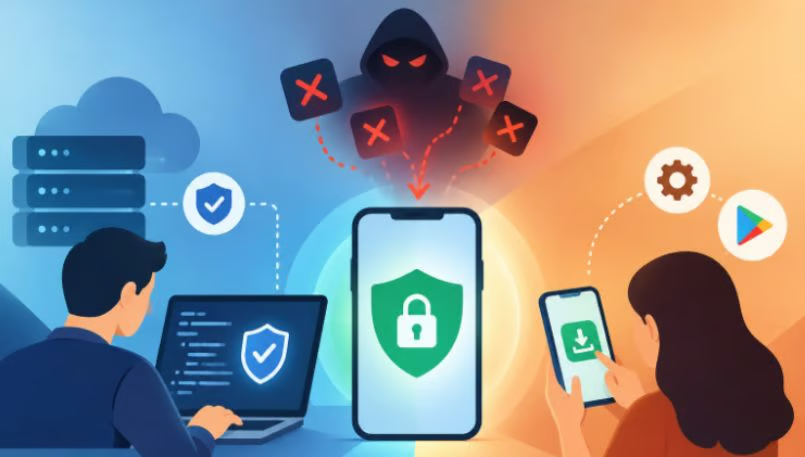
「uCreator」と呼ばれるこのスパイウェアは、Telegram Xをはじめとする正規のAndroidアプリを改変し、その内部に悪意のあるコードを隠します。セキュリティ研究者のOvi氏によると、uCreatorはアプリがパスワードをハッシュ化する前にTelegramの2段階認証パスワードを取得できます。攻撃者はTelegramのサーバーに侵入しなくても、アカウントを乗っ取れる可能性があります。
このキットはWeChatアカウントなどを狙う機能にも対応しており、他のモバイルアプリも標的にできます。商用のレンタルモデルで提供されているため、高度なスパイウェアを自力で開発できない攻撃者でも、こうした攻撃を実行できる恐れがあります。
uCreatorがメッセージングアプリを侵害する手口
リスクの出発点は、一見すると正規のものに見えながら、公式アプリストア以外で配布されているアプリです。ユーザーはサイドローディングによってこれらをインストールします。
Android向けバックドア「Baohuo」が関与した同様のキャンペーンでは、Doctor Webによると、2025年10月までに5万8000台以上のデバイスが感染しました。その後Ovi氏は、BaohuoとuCreatorという商用スパイウェアキットを結びつけるコードとインフラを特定しました。ただし、この関連性だけでは、両方のキャンペーンを同じ攻撃者が運用していたとは断定できません。
uCreatorが特に厄介なのは、改ざんされたアプリが通常どおり動作し、各サービスの公式サーバーにも接続できる点です。これは完全に新しい手法ではありません。GBWhatsAppなどの改変クライアントも、ユーザーをWhatsAppのサーバーに接続できることが確認されています。
WeChatの場合、展開されたマルウェアはアプリを仮想コンテナ内で実行し、アカウントデータを抽出して、アカウントの複製を可能にします。キットのコードは約20種類のメッセージングアプリやモバイルウォレットに対応しており、レンタルした攻撃者が被害者を狙える手段が数多くあることを示しています。
このプラットフォームが標的とみられるのは中国や東南アジアのユーザーですが、レンタルモデルであるため、攻撃者が他の地域で展開する可能性もあります。現時点で得られている調査結果からは、感染被害が及ぶ地理的な範囲の全容は明らかになっていません。
開発者とユーザーができるリスク低減策
uCreatorの商用レンタルモデルは、高度なモバイル向けスパイウェアがいかに容易に拡散しうるかという懸念を高めています。こうした脅威に備えるには、アプリケーションのセキュリティ対策を強化し、ソフトウェアのインストールにこれまで以上に慎重になる必要があります。
開発者にとっては、改変されたアプリが正規のサービスと通信できてしまう点から、アプリケーションの完全性チェックの重要性が浮き彫りになります。整合性検証やサーバー側での検証などの対策を講じれば、不正なアプリの改変を特定しやすくなります。
ただし、特に攻撃者がアプリの実行環境を掌握している場合、これらの防御策は万全ではありません。
アプリは完全性チェックを実装して不正なコードの改変を検知し、サーバー側の検証でチェックに失敗したクライアントからのリクエストを拒否できます。しかし、単一のチェックだけでクライアントの安全性を保証することはできません。
ユーザーにとっては、Androidを最新の状態に保つことが引き続き重要なセキュリティ対策です。Ovi氏のテストでは、Android 17で導入された変更によって、uCreatorがエクスプロイトを成功させることが難しくなったことがわかりました。
この問題から得られるより大きな教訓は、アカウントのセキュリティが強力なパスワードや2段階認証だけでは成り立たないということです。認証情報を扱うアプリやデバイスを攻撃者に侵害されれば、正規のセキュリティ機能でさえ無力化されかねません。
その他のニュース: AIプラットフォーム「302.ai」のデータ露出では、 設定ミスのあるクラウドストレージバケットを通じて、非公開のAIとの会話、個人情報、業務文書など1760万件のファイルにアクセス可能な状態になっていました。
翻訳元: https://www.esecurityplanet.com/threats/news-ucreator-android-spyware-telegram-wechat/