AndroidでMicrosoft Authenticatorを使っている場合は、アップデートしてください。Enclaveの研究者らが、端末上のあらゆるアプリが仕事用アカウントを密かに乗っ取れる脆弱性を発見しました。このアプリは権限を必要とせず、ユーザーが何かをタップする必要もありませんでした。
何が起きたのか
Authenticatorは6桁のコードを表示するだけのアプリではありません。Androidでは「ブローカー」としても機能します。TeamsやOutlookなどのMicrosoft製アプリがサインインを必要とすると、Authenticatorに要求を送り、Authenticatorがトークンを返します。トークンとは、ログイン済みであることを証明するデジタルな通行証です。Authenticatorは、Microsoftアカウント全体へのアクセスを管理しています。そのため、どのアプリにトークンを渡すかについては、本来きわめて慎重でなければなりません。
Enclaveのフェローシッププログラムに参加する研究者のOfek Levin氏が発見したところによると、その慎重さは不十分でした。Authenticatorの一部は、端末上のどのアプリからでも呼び出せる状態でした。アプリがトークンを要求しても、Authenticatorは実際にどのアプリが要求しているのかを確認していませんでした。アプリが自己申告した内容を、そのまま信用していたのです。
そのため、悪意あるアプリが「こんにちは、Teamsです」と名乗るだけで、Teamsのトークンを入手できました。Authenticatorは確認処理を実行していましたが、偽装は容易でした。この確認では、リクエストに含まれる詳細情報が、端末にインストールされた本物のTeamsアプリのものと一致するかを調べていました。しかし、その詳細情報はどのアプリでも読み取れます。Authenticatorは、実際に呼び出しているのがどのアプリかを把握していました。ところが、その情報を信頼するかどうかの判断には使っていませんでした。
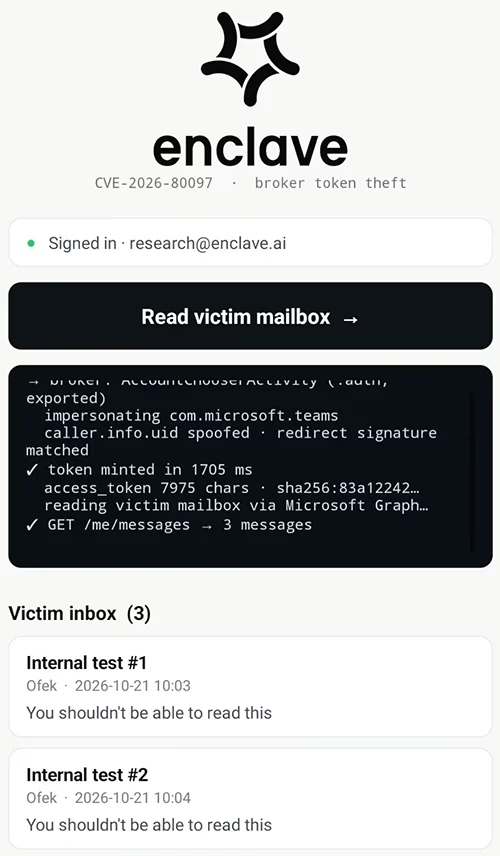
深刻な影響
仕事用アカウント1つをAuthenticatorにサインインさせた状態で、研究者らのテスト用アプリは次の操作が可能なトークンを取得しました。
- 被害者のメールボックスからのメールの閲覧と送信
- ファイル、カレンダー、SharePointサイトの閲覧と変更
- 被害者になりすましたTeamsメッセージの送信
- Authenticator自身になりすますことによる、アカウントのサインイン方法の変更(パスキーの作成・削除を含む)
攻撃者が自分のパスキーをアカウントに追加できれば、悪意あるアプリが削除された後も、アカウントへの侵入を続けられます。
この攻撃を成立させるには、端末に悪意あるアプリが存在している必要があります。そのため、何者かがインストールするよう誘導されなければなりません。ただし、いったんインストールされてしまえば、窃取は気づかれないまま進みます。確認画面も警告もなく、目に見える兆候は何もありません。
朗報:すでに修正済み
Enclaveは責任ある開示に従い、この脆弱性をMicrosoftに報告しました。Microsoftは問題を認めて修正プログラムを公開しています。脆弱性はCVE-2026-80097として管理され、2026年9月8日に公開されました。MicrosoftはCVSSスコアを8.6と評価しています。影響を受けるのは、バージョン6.2606.4246より前のAndroid版Authenticatorすべてです。
取るべき対策
- Google PlayストアからMicrosoft Authenticatorを更新し、バージョン6.2606.4246以降になっていることを確認する
- 企業の端末を管理している場合は、MDMでこの最低バージョンを強制する
- 従来どおり、アプリのサイドロードや、信頼できるストア以外からの見慣れないアプリのインストールには注意する