Microsoftは、.NET 8、.NET 9、.NET 10、および.NET 11 Release Candidate 3(RC3)向けに緊急のセキュリティ更新プログラムを公開しました。バッファオーバーフローの欠陥と、ローカルの攻撃者がより高い権限を取得できるおそれのあるLinuxの脆弱性を修正するものです。同社は、開発者と管理者に対し、できるだけ早く更新を適用するよう呼びかけています。
StudySecurity
10月25日の臨時(Out-of-Band)リリースでは、10月13日のセキュリティ更新プログラムで完全には修正されていなかった2件の脆弱性にも改めて対処しています。今回のリリースでは、新たに公表された欠陥とあわせて、この2件も再度修正されました。Hackread.comは以前、MicrosoftによるOctober Patch Tuesdayについて報じており、このとき同社は過去最多となる1,413件の脆弱性を修正しました。
脆弱性によって可能になること
最も深刻な問題はCVE-2026-111497で、Brotliに影響します。Brotliは、アプリケーションが転送または処理するデータのサイズを縮小するために使われる圧縮技術です。.NETがこのデータを処理する方法に存在する欠陥を悪用されると、攻撃者がログインなしでプログラムのメモリを読み取ったり、破壊したりできるおそれがあります。アプリケーションや状況によっては、情報の漏えい、サービスのクラッシュ、攻撃者による権限の昇格につながる可能性があります。
この脆弱性はすべてのプラットフォームの.NETアプリケーションに影響しますが、リスクの程度は圧縮データの扱い方によって異なります。Microsoftは、影響を受ける経路として、ASP.NET Coreのリクエスト解凍、HttpClientのレスポンス自動解凍、System.IO.CompressionのBrotli APIを具体的に挙げています。自動解凍機能はデフォルトでは無効になっており、.NET Frameworkは影響を受けません。
同じBrotliデコーダーの欠陥は、Node.jsなど他のソフトウェアにも影響します。Tenableは10月26日、概念実証(PoC)コードが公開されており、研究者がNode.jsでのリモートコード実行を実証したと報告しました。また、Node.jsを標的とした悪用の試みがあったとも伝えましたが、この活動については独自に確認できていないとしています。
2件目の欠陥であるCVE-2026-114148は、安全でないファイル所有者情報を含むLinux向け.NETのtarballに影響します。ローカルの攻撃者がこの問題を悪用すると、ファイルを改ざんして権限を昇格できるおそれがあります。影響を受けるのは、.NET 10および.NET 11のソースビルド用tarballです。.NET 8と.NET 9では、ソースから.NETをビルドしないユーザーであっても、影響を受けるASP.NET Coreのtarball配布物が対象に含まれます。
更新内容と展開時の要件
Microsoftはまた、SocketAsyncEventArgsに関するメモリ破壊の欠陥であるCVE-2026-70197と、Blazor WebAssemblyデバッガーに影響するCVE-2026-102870について、修正を再度リリースしました。10月13日の更新プログラムでは、いずれの問題も完全には解消されていませんでした。
更新されたリリースは、.NET 8.0.33、9.0.22、10.0.14、および.NET 11 RC3です。.NET 11 RC2を使用している場合は、RC3にアップグレードしてください。
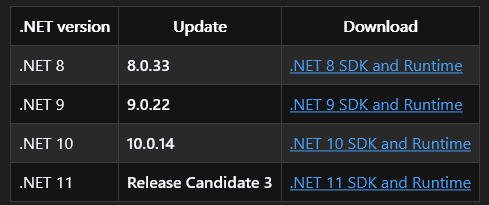
更新の適用方法は展開形態によって異なります。共有の.NETランタイムを使用するアプリケーションは、更新されたランタイムをインストールして再起動する必要があります。独自のランタイムを同梱しているアプリケーションは、再ビルドして再公開しなければなりません。コンテナーによる展開では、新しいイメージを作成して再展開する必要があります。
.NETをソースからビルドしている場合は、更新されたアーティファクトを使ってパッケージを再ビルドしてください。.NET 8と.NET 9で影響を受けるASP.NET Coreのtarballを使用しているユーザーは、更新版をインストールする必要があります。なお、ホストシステムを更新するだけでは、アプリケーションやコンテナーに同梱されたランタイムにはパッチが適用されません。
BreachLockの創業者兼CEOであるSeemant Sehgal氏は、脆弱な.NETプロセスでBrotliの欠陥が悪用された場合に想定される影響を指摘しました。
「CVE-2026-111497のような脆弱性が未修正のまま放置されると、このチェーンを悪用する攻撃者は、脆弱な.NETプロセス内のメモリ破壊から攻撃を始め、そのプロセスを実行しているサービスアカウントに対して権限を昇格させ、そのアカウントが持つあらゆる到達範囲を引き継ぐことができます。企業は通常、これらのアカウントに必要以上の権限を与えています」と、Sehgal氏はHackread.comに語りました。
StudySecurity
同氏は、本番環境で稼働しているランタイムのバージョンを把握し、各デプロイの責任者を明確にするよう組織に促しています。
「本番環境でどのバージョンのランタイムが動いていて、誰が管理しているのかをすでに把握しているチームなら、迅速にパッチを適用できるでしょう。そうでないチームは、今すぐその棚卸しに取りかかるべきです」と、同氏は述べました。
翻訳元: https://hackread.com/microsoft-issues-net-fixes-brotli-linux-privilege-escalation/