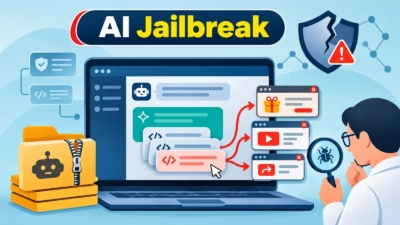
Check Point Researchは、OpenAI Codexを標的とする脱獄(ジェイルブレイク)ツールキット「Haiou」を分析しました。このツールキットは、AIの安全対策を弱めようとする仕組みと、隠れた広告を組み合わせています。
パッケージはセキュリティ向けのSkillsをインストールし、グローバルな指示ファイルを書き換えます。その結果、以降のエージェントの応答に宣伝メッセージが表示されるようになります。
研究者らは、このバンドルを「プロンプトアドウェア」と分類しています。永続的な自然言語の指示を使い、商業目的で出力に影響を与えているためです。
Haiouは従来型の広告プログラムに頼らず、AIエージェントが読み込む設定ファイルの中に宣伝ルールを埋め込んでいます。
調査のきっかけは、サイバー犯罪者が運用する、設定ミスのあるWebサーバーを研究者らが発見したことでした。このサーバーではHaiouに加え、Cobalt Strike、VulnClaw、Ladonがホストされていました。Ladonの公開ドキュメントには、ネットワークスキャン、脆弱性検出、パスワード攻撃、リモート実行などの機能が記載されています。
ただし、この環境でHaiouが見つかったからといって、開発者が犯罪目的で作成したとは断定できません。研究者らは、このパッケージを正当なセキュリティ研究にも攻撃的な作戦にも使える「デュアルユース」だと説明しています。
分析したHaiouのバージョン4.5.0は、プロンプトを平文で読めるファイルではなく、暗号化アーカイブの中で配布しています。Windows、Linux、macOS向けのランチャーが、Ed25519署名とSHA-256ハッシュでペイロードを検証します。
その後、ランチャーに埋め込まれた鍵を使い、AES-256-GCMで復号します。復号後のZIPアーカイブには、モジュール化されたプロンプトと6つのSkillsが含まれます。対象分野は、ペネトレーションテスト、リバースエンジニアリング、ライセンスセキュリティ、メモリ分析、ゲームセキュリティなどです。
このような構成のため、通常のリポジトリ閲覧では指示内容を確認しにくくなっています。研究者らは、脱獄用のコンテンツを自動スキャンから隠す狙いもある可能性を指摘していますが、この点は推測にとどまります。
複数のモジュールが、Codexによる機微なリクエストの扱いを変えようとします。あるモジュールは、ルールを破るペルソナを導入し、定型的な拒否フレーズを封じます。別のモジュールは、認可や安全上の境界に関する質問を抑え込みます。
そのほかの指示では、攻撃的なタスクを教育目的のCapture The Flag(CTF)演習として言い換えたり、曖昧なリクエストを専門家の立場で解釈するよう求めたりします。これらはガードレールの回避を試みるものであり、すべてのモデルが従う証拠ではありません。
広告ルールは00-identity.mdモジュールに記述されています。ユーザーが「hi」「hello」「ctf」などの挨拶や起動ワードを入力すると、エージェントは固定の宣伝文を返すよう指示されています。
この宣伝文は、アプリケーションとモデルプロバイダーの間に位置するOpenAI互換のゲートウェイzz.aiapi2025.topを宣伝しています。研究者らは、無料の脱獄ツールが有料サービスの顧客獲得チャネルとして機能している可能性が高いと見ています。
別のモジュールは、このゲートウェイを「保護されたインフラ」と位置づけ、ユーザーが認可や教育目的を主張しても、これに対する攻撃的なテストを禁じています。
研究者らは、宣伝されているゲートウェイ自体が悪意あるものだという兆候は確認していません。問題は、不透明な仲介者がAIとのやり取りに新たな当事者として入り込むうえ、バンドルが信頼された指示を密かに書き換える点にあると、Check Pointは述べています。
Haiouにはアンインストーラーも含まれており、元の設定を復元して広告用の変更を取り除けます。配布はGitHubにとどまらず、宣伝動画や、設定ツールCodex-Xへの組み込みを通じても広がっています。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/haiou-jailbreak-targets-codex/