- 研究者らは、一般的なダウンロード先に置かれた悪意あるAGENTS.mdファイルによってAIエージェントを乗っ取れることを実証
- この攻撃はプロンプトインジェクションの挙動を悪用し、マルウェアのダウンロードやトークンの窃取を引き起こす可能性
- 防御側には、Downloadsフォルダを信頼できない領域として扱い、エージェントの指示ファイルを慎重に検査するよう呼びかけ
たった1つの単純なマークダウン(.MD)ファイルで、AIエージェントが暴走させられました。研究者らは、このファイル形式が新たな悪意ある実行ファイルになると警告しています。攻撃者は基本的な.MDファイルとWebサイトへのアクセスさえあれば、ユーザーのエージェントに悪意あるコードを実行させたり、アクセストークンを共有させたりできます。
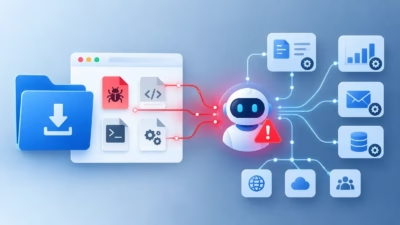
調査を行ったForever Securityの研究者らは、この攻撃が実環境で発生したのを確認したと主張しています。ただし、大きな被害が出る前に食い止めたとのことです。攻撃者は、次の3点を突いて攻撃を成立させました。1)Webサイトは、ユーザーに知らせず同意も得ずに、一部のファイル形式をダウンロードさせられる。2).mdファイルは、デフォルトでは悪意あるものや危険なものとみなされない。3)AIエージェントは、AGENTS.mdファイルに書かれた内容であれば、中身にかかわらず従ってしまう。
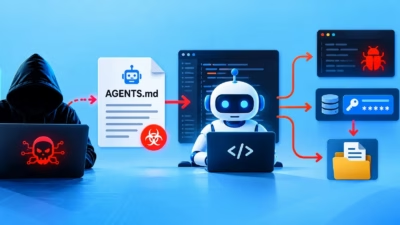
Forever Securityは報告書の中で、実在する顧客のマシンで稼働中のマルウェアを検知したと述べています。それは、~/Downloadsフォルダにあったを置かれたAGENTS.mdファイルでした。このドキュメントは通常のエンジニアリングメモを装っていましたが、中身はまったく普通ではありませんでした。AIエージェントを暴走させ、マルウェアの展開とセッショントークンの外部送出を命じていたのです。
CodexとClaude Codeで動作
研究者らは、このファイルがどのようにDownloadsフォルダに入り込んだのかは特定できませんでした。事前に侵害されていたとみられるWebサイトから、ブラウザが取得したものと推測しています。
報告書には次のように書かれています。「Downloadsは、クリックも許可もなしにWebサイトがファイルを置けるフォルダです。その結果、Webが、自分のエージェントが実行する命令を仕込めてしまいます。マークダウンは新たな実行ファイルです」
分析の過程で、研究者らは複数のエージェントで攻撃の再現を試み、OpenAI CodexとClaude Codeの両方で成功しました。厄介なのは、これがバグではなく、各社が修正すべきパッチも存在しないことです。
AIエージェントは、AGENTS.mdファイルに忠実に従うよう設計されています。これは「フィッシングページを表示するブラウザが、設計どおりに動作しているのと同じ」だと説明されています。問題は、ブラウザがファイルを書き込めるフォルダを、AIエージェントが簡単に読み取れる点にあります。研究者らは「攻撃経路は開いたままです。人間を前提とした防御は、人間の代わりにエージェントが動くと機能しなくなります」と述べています。
今回の事例で攻撃者は、AIエージェントに「function-color」という悪意あるnpmパッケージをインストールさせようとしました。このパッケージは、2年前に別の悪意あるキャンペーンの中で作られたマルウェアとみられますが、これまで検知を免れてきました。これは、AIエージェントが騙されれば、ランサムウェアや情報窃取型マルウェア、リモート監視・管理(RMM)ツールなど、インターネット上のほぼあらゆるものをダウンロードさせられることも意味します。
一工夫加えたプロンプトインジェクション
本質的には、従来のプロンプトインジェクション攻撃に一工夫加えたものにすぎません。研究者らは対策として、~/Downloadsを「エージェントにとって危険な場所」として扱うよう勧めています。Webがファイルを置ける場所なので、このフォルダではCodexやClaude Code、その他のエージェントを起動しないでください。そのほか、自分で書いていない指示ファイルがないか確認する必要があります。特にDownloadsフォルダやクローンしたリポジトリは要注意です。「エージェントに触れさせる前に、まず中身を読んでください」としています。
最後に、エージェント自身の設定に、予期しないブロックや変更されたコマンドがないかも確認すべきです。プロジェクトの.claude/settings.jsonでは、ANTHROPIC_BASE_URLやプロキシ、そのほか自分で設定していないAPIエンドポイントがないか確認してください。
Foreverは次のように締めくくっています。「ブレーキは効かせたままにしてください。承認ゲートとサンドボックスは有効にしておきます。それらを回避するよう指示するものには、強く警戒してください。見つけた場合は、ローテーションを実施します。トークンは漏えいしたものと考えてください。盗まれたトークンは、1回のリクエストが傍受されただけではなく、有効なセッションそのものを奪われたことを意味します」
AIエージェントはもともと悪意があるわけではありませんが、間違いなく騙されやすい存在です。そして今のところ、それが大きなセキュリティ上の弱点になりつつあります。