ホワイトハウスの複数の職員が、自分のインターネットアドレスを他者に貸し出せる状態にしてしまうレジデンシャルプロキシサービス入りのコンピューターやモバイル端末を使用していると、セキュリティ専門家が本日警告しました。プロキシサービスの一つはロシア企業のもので、その創業者のWebホスティング事業は、2016年にアリゾナ州とイリノイ州の選挙システムに対して行われたサイバー攻撃の中心拠点となっていました。
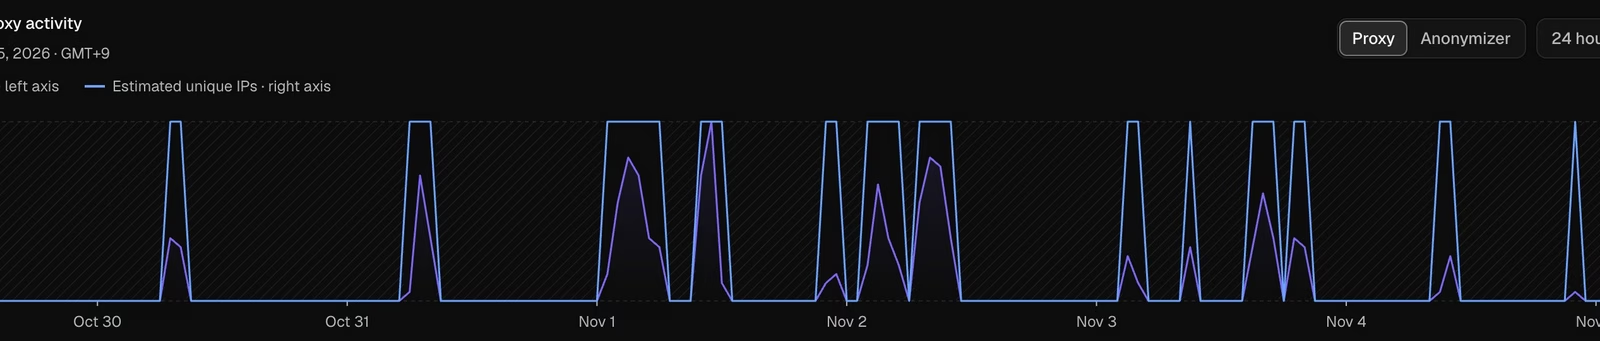
セキュリティ企業のLayer3 Intelは、大統領府(Executive Office of the President)用に割り当てられたインターネットアドレスネットワーク(AS2650)から、複数のレジデンシャルプロキシノードがビーコン通信を行っていることを検知しました。Layer3によると、このプロキシ活動は10月5日から11月3日にかけて比較的継続的に見られました。AS2650から利用可能なプロキシを調べたところ、この期間中にホワイトハウスのネットワークから236回出口として使われていたことがわかりました。
プロキシ追跡企業のSynthientはTwitter/Xで、AS2650から観測された活動は、Infaticaというサービスを導入した複数のWindows 11環境に関連していると指摘しました。Infaticaは、「無料」のモバイルアプリやデスクトップアプリに組み込まれることが多いプロキシプログラムです。Infaticaの創業者であるVladimir Fomenko氏はロシア人で、同氏のホスティング企業King Serversは、2016年にロシアの国家保安機関がアリゾナ州とイリノイ州の選挙システムのデータベースに侵入した際に使用した8つのインターネットアドレスのうち、6つを擁していました。

ホワイトハウス専用ネットワーク(AS2650)から出ていくプロキシ通信の頻度をSynthientが図示したもの。クリックで拡大します。
レジデンシャルプロキシの提供事業者は数十社あり、正当性の度合いもさまざまです。その多くは中国かロシアに拠点を置いています。ただし、少なくともすべての事業者に共通しているのは、顧客が他人のインターネットアドレスを簡単に借りられる点です。これにより、Web通信を匿名化したり、本当の所在地を偽装したりできます。Webサイト側から見ると、プロキシネットワーク利用者の通信は、プロキシサービスの顧客ではなく、借りられたIPアドレスから発信されているように見えます。
Layer3 Intelによると、ホワイトハウスのプロキシ出口ノードは6つのインターネットアドレスに由来し、30日間のうち26日間で確認されました。活動の大半は、午後5時から深夜0時までの夜間に集中していました。
驚くべきことに、ホワイトハウスのインターネットアドレスへのアクセスを転売していたとされるプロキシサービスはInfaticaだけではありませんでした。Layer3 Intelは、28のレジデンシャルプロキシサービスがこのネットワークを出口として利用できることを突き止めたとしています。
「これは誰でも利用できる状態です」と、Layer3 Intelのチームは書いています。「公開されているレジデンシャルプロキシサービスに登録し、数ドルを支払ってリクエストを送るだけで、誰でも入手できます。私たちは、このネットワークを狙い撃ちしたわけでも、プローブをここから出口させようとしたわけでもありません。これらのサービスを通じてグローバルなローテーションアクセスを要求しただけで、偶然見つかったのです」
ホワイトハウスは、コメントの求めにすぐには応じませんでした。
本サイトでこの1年間に何度か詳しく報じてきたとおり、レジデンシャルプロキシサービスは、望ましくない、しばしば悪意ある通信の主要な発生源です。アカウント乗っ取りなどのサイバー犯罪、広告詐欺、AIプロジェクト向けの大量コンテンツスクレイピングなどに使われています。
深刻なセキュリティリスクを招くこともあります。2025年後半、サイバー犯罪者がこれらのサービスに広く存在する脆弱性を大規模に悪用していることが判明しました。この脆弱性を突くと、各プロキシエンドポイントのローカルネットワークを探索し、マルウェアに感染させられる脆弱なシステムを見つけられます。2026年1月には、Synthient創業者のBen Brundage氏が、サイバー犯罪者がレジデンシャルプロキシサービスの脆弱性を悪用して、何も知らない利用者のローカルネットワーク内にある機器を乗っ取っている実態を示しました。これを受けて、数十のプロキシサービスがネットワークの修正を余儀なくされました。
「こうした再販業者の中には、帯域を1GBあたり60セントという安値で売っているところもあります。つまり、1ドルにも満たない金額で、最も機密性が高く信頼されているネットワークの一部に入り込めるのです」と、Brundage氏はKrebsOnSecurityに語りました。「再販のエコシステムがこれをさらに助長しています。犯罪者は誰でもKYC(顧客確認)の手続きを飛ばしてアクセスを購入できるのです」
こうしたプロキシサービスは、職場に持ち込まれた従業員の端末から通信を発していることがあまりにも多いのが実情です。アプリ開発者は、レジデンシャルプロキシネットワークが提供するソフトウェア開発キット(SDK)を組み込んで、自分のソフトウェアを収益化できます。インストールごとに少額の報酬が得られる仕組みです。
レジデンシャルプロキシは、何も知らないエンドユーザーにとっても危険ですが、政府や企業のネットワークでも非常によく見つかります。プロキシ追跡サービスのSpurは、2026年1月のウェビナーで、政府が所有・運用するネットワークのほぼ300か所、公益事業者318社、医療機関や病院166か所、銀行・金融企業141社でレジデンシャルプロキシを確認したと報告しました。セキュリティ企業のInfobloxも今年初めのブログ記事で、自社の顧客基盤の実に65%が、レジデンシャルプロキシ関連のドメインを1つ以上照会していたことがわかったと述べています。
翻訳元: https://krebsonsecurity.com/2026/11/want-to-rent-an-internet-address-at-the-white-house/