- 研究者が、ホワイトハウスのネットワークトラフィックが数十のレジデンシャルプロキシサービス経由でルーティングされていることを確認
- 調査結果は、政府インフラ上のデバイスがプロキシネットワークに組み込まれていた可能性を示唆
- セキュリティ専門家は、機密性の高いネットワーク上のプロキシサービスが悪用や匿名化、さらには横展開(ラテラルムーブメント)を招く恐れがあると警告
ホワイトハウスのITネットワークが、少なくとも28のレジデンシャルプロキシサービスのトラフィックを中継していることが確認されました。政府のインフラが(悪意のある)第三者に悪用されている可能性が高いとして、サイバーセキュリティの専門家が警鐘を鳴らしています。
セキュリティ研究企業Layer3 Intelの研究者らは、新たなレポートを公開しました。それによると、AS2650から発信されたレジデンシャルプロキシのトラフィックを236件確認したといいます。AS2650は、ホワイトハウスのネットワークを運用する連邦機関、大統領府(Executive Office of the President)に登録された自律システムの名称です。
研究者らは2026年10月5日から11月3日までのトラフィックを観測しました。30日間の観測期間のうち26日間で、6つのIPアドレスが繰り返し出現したということです。
数十のプロキシ
研究者らは「これは公開されたアクセスです。誰でも、公開のレジデンシャルプロキシサービスに登録して数ドルを支払い、リクエストを送信するだけで利用できます」と述べています。
レジデンシャルプロキシとは、その名のとおりのサービスです。利用者は料金を支払うことで、一般家庭などの住宅向けインターネット回線に接続されたデバイス経由で、自らの通信を中継できます。これにより、リクエストが自分のものではなく、その家庭の回線から発信されたように見せかけられます。レジデンシャルプロキシ自体が悪質なわけではなく、正当な用途もあります。しかし、身元を隠したりセキュリティ対策を回避したり、悪意のあるトラフィックを拡散させたりしたいサイバー犯罪者の間で、広く使われるようになっています。
Layer3 Intelによると、今回は28の異なるレジデンシャルプロキシ事業者が、ホワイトハウスのネットワーク経由でトラフィックを中継できる状態でした。研究者らは、レジデンシャルプロキシの検知企業SpurとSynthientが管理する公開データベースとIPアドレスを照合し、いずれもプロキシの出口として識別されたと説明しています。
もっとも、研究者らは当初、ホワイトハウスのネットワークを分析するつもりではなかったようです。新たに公開されたプラットフォーム(「レジデンシャルプロキシや匿名化されたインターネット活動をグローバルに可視化する」ためのもの)を試していた際、レジデンシャルプロキシサービス経由でローテーションアクセスを要求する中で、この動きに偶然行き当たったといいます。
サイバーセキュリティ業界では、このニュースに大きな驚きはなかったようです。Redditの議論では、IT担当者らが官民の組織の幹部とのやり取りで得た経験を共有しました。多くの幹部が利便性のために安全性を喜んで犠牲にし、2FAを導入せず、デバイスやメールの受信トレイを無防備なまま放置していると指摘しています。
ある読者は、ホワイトハウスの誰かが「おそらく怪しい無料アプリをスマートフォンにインストールし、いまや見知らぬ人々が建物の回線を通じてインターネットを閲覧しているのだろう」と推測しています。
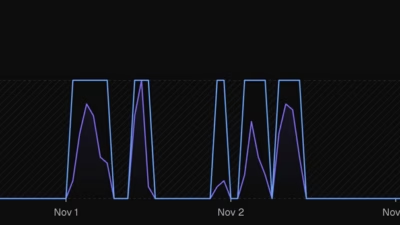
活動の時間帯にも注目すべき点があります。観測された接続の約半数は米東部時間の午後5時から深夜0時の間に発生し、早朝にはほとんど記録されていませんでした。Layer3 Intelは、夕方の時間帯に特定のデバイスが定期的にホワイトハウスのネットワークへ接続していたと推測しています。そのデバイスは、レジデンシャルプロキシのSDKによって侵害された可能性があります。
内部システムへの到達
研究者らは「このパターンは、不特定多数が使う来客用Wi-Fiではなく、特定の人物の存在を示唆しています。夜遅くまで定期的にホワイトハウスのネットワークに接続し、そのデバイスがプロキシSDKに感染している人物です」と説明しています。
研究者らはまた、セキュリティが不十分なプロキシSDKは、内部ネットワークへのアクセスや横展開を許す恐れがあると指摘しました。「過去のボットネットはこうして拡大しました。このネットワーク上のSDKに同様の欠陥があれば、プロキシへのアクセスを購入した者は誰でも、内部システムに到達できる可能性があります」と述べています。
未解明の点も数多く残されています。たとえば研究者らは、データが示しているのはネットワークの出口だけで、特定のデバイスではないと認めています。そのため、この活動が個人のデバイス、来客用ネットワーク、あるいはまったく別の発信元のいずれから来ているのかは分かっていません。
Layer3 Intelのレポートで明らかになった珍しい事例は、ホワイトハウスの件だけではありません。地球上でも特に辺境にある地域でも、レジデンシャルプロキシの活動が確認されたと報告しています。南大西洋の離島領土であるセントヘレナ、アセンションおよびトリスタンダクーニャです。研究者らはこれらの地域で413個のIPアドレスと3万2000件超の観測を確認しました。そこにはイーロン・マスク氏のStarlinkインターネットのほか、現地のインターネットサービスプロバイダーであるSure Saint Helenaも関わっていました。
研究者らはさらに、南極大陸、フォークランド諸島、チャゴス諸島、トケラウ、サウスジョージア、ピトケアン、スバールバルでも、レジデンシャルプロキシネットワークに関連する活動を検知しています。