30日間にわたり、住宅用プロキシ(レジデンシャルプロキシ)のトラフィックがホワイトハウスのネットワークを経由して外部へ出ていたことが、236回確認されました。28種類の住宅用プロキシサービスが、ホワイトハウスの6つのアドレスを経由してトラフィックを中継できる状態でした。
ニューヨークを拠点とする住宅用プロキシ検知企業のLayer3 Intelは、11月4日に公開した調査レポートで、この結果を詳しく報告しました。住宅用プロキシとは、一般家庭にあるデバイスへのアクセス権を販売するサービスです。利用者はそれらのデバイスを経由して通信を送ることで、各デバイスのネットワークから発信されたように見せかけられます。
問題のアドレスは、AS2650に属しています。AS2650は、ホワイトハウスのネットワークを運用する連邦機関の大統領府(Executive Office of the President)に割り当てられたインターネットアドレスの範囲(自律システム)です。Layer3は、新たに立ち上げた「Residential Proxy Observatory」で、10月5日から11月3日までの30日間のうち26日分について、この出口を記録しました。
Layer3はこれらのアドレスを、プロキシ検知サービスのSpurとSynthientが公開する検索ページとも照合しました。両社も、これらを住宅用プロキシの出口として独自に特定していました。
夕方に集中する利用パターン、単一デバイスの可能性
Layer3によると、誰でも公開されている住宅用プロキシサービスに数ドルで登録すれば、同じアドレスを経由して通信を外部に送り出せます。同社は、これらのサービスでグローバルなローテーションアクセスを通常どおり要求している際に、偶然この活動を見つけました。
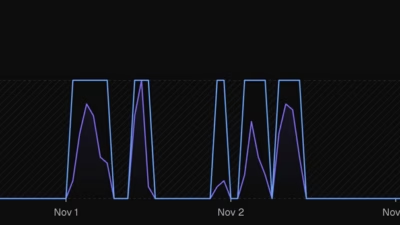
活動の約半分は米国東部時間の午後5時から深夜0時に集中し、早朝にはほとんど見られませんでした。
Layer3は、このパターンから、不特定多数が使う公衆向けのゲストWi-Fiではなく、特定の個人が関わっている可能性が高いとみています。ホワイトハウスのネットワークに夜遅くまで定期的に接続している人物がいて、そのデバイスがプロキシのソフトウェア開発キット(SDK)に感染していたという見立てです。
同社は「今回のデータから分かるのは出口だけです。デバイスや、その背後にいる人物までは分かりません」と記しています。
Layer3の創業者であるSergiy Usatyuk氏はInfosecurityの取材に対し、次のように述べました。「直近の活動は11月4日の夜に記録されました。早く止まってくれることを願っています」
住宅用プロキシネットワークについてさらに読む:警察とテック企業が連携し、ボットネット「XCPE」を解体
侵害は報告されていないが、プロキシSDKにはリスクが残る
Layer3は、ホワイトハウスのシステムが侵害されたとは報告していません。同社は、この活動の生ログをバックアップ済みで、調査結果を米国の連邦機関に共有したとしています。
過去の調査では、セキュリティが不十分なプロキシSDKが原因で、内部ネットワークへのアクセスや横展開(ラテラルムーブメント)を許してしまう可能性があると示されています。過去のボットネットも、こうした経路で感染を広げてきました。
Layer3は、Synthientの調査結果にも言及しました。それによると、ボットネット「Kimwolf」は住宅用プロキシネットワークを通じて、少なくとも200万台のデバイスに拡大しました。その大半は、Android Debug Bridge(ADB)サービスが公開状態になっていたAndroidデバイスです。
Layer3は、ホワイトハウスのネットワーク上のSDKに同様の欠陥があった場合、プロキシへのアクセス権を購入した人なら誰でも、それを悪用して内部システムに到達できると指摘しています。
Infosecurityはホワイトハウスにコメントを求めています。
翻訳元: https://www.infosecurity-magazine.com/news/white-house-residential-proxy-exits/