Linuxカーネルのメンテナーたちが、ソフトウェアセキュリティにおける前向きな節目を迎えました。各サブシステムのメンテナーによると、LinuxのAIによるバグ修正が、自動生成される不具合報告の流入をついに上回りつつあります。Linus Torvalds氏は、Linux 7.4-rc2のリリースに際してこの好ましい傾向に言及しました。とりわけ、extended Berkeley Packet Filter(eBPF)サブシステムを担当する開発者らは、決定的な転換点を迎えたと述べています。これを受け、開発チームは、自動化された脆弱性探索に対してカーネルの重要なコア部分を安定させられるという期待を新たにしています。
BPFサブシステム、不具合の流入に対し優位に
eBPFは、検証済みのプログラムをカーネル空間内で実行し、ネットワーキングやシステムの可観測性を支える仕組みです。最近、メンテナーたちはアルゴリズムによるバグ報告の前例のない波に見舞われました。しかし、リードメンテナーのAlexei Starovoitov氏は、修正の件数が、新たに寄せられる不具合の開示件数を上回ったと明らかにしました。LKMLに投稿されたLinux 7.4-rc2のリリースアナウンスにもあるように、メンテナーたちはレビューの滞留を着実に減らしています。開発者が的を絞って取り組んだ結果、トリアージの慢性的な負担が、具体的なコードの安定化へと変わりつつあります。
ただし、ほかのカーネルサブシステムは、まだこうした均衡には達していません。直前のマイルストーンであるLinux 7.4-rc1では、2万件近い異例の数のコミットがマージされました。GPU関連の大規模なハードウェアヘッダーがこの数を押し上げた面はありますが、機械支援による発見も急増に大きく寄与しました。さらに、2回目のリリース候補(rc2)には、Coccinelleツールが生成した大規模な構文修正も含まれています。こうした一括変更を除くと、実質的なコミットは、デバイスドライバー、ネットワーキング基盤、コアのメモリ・ファイルシステムにほぼ均等に分かれています。
業界全体での監査と協調的な脆弱性開示
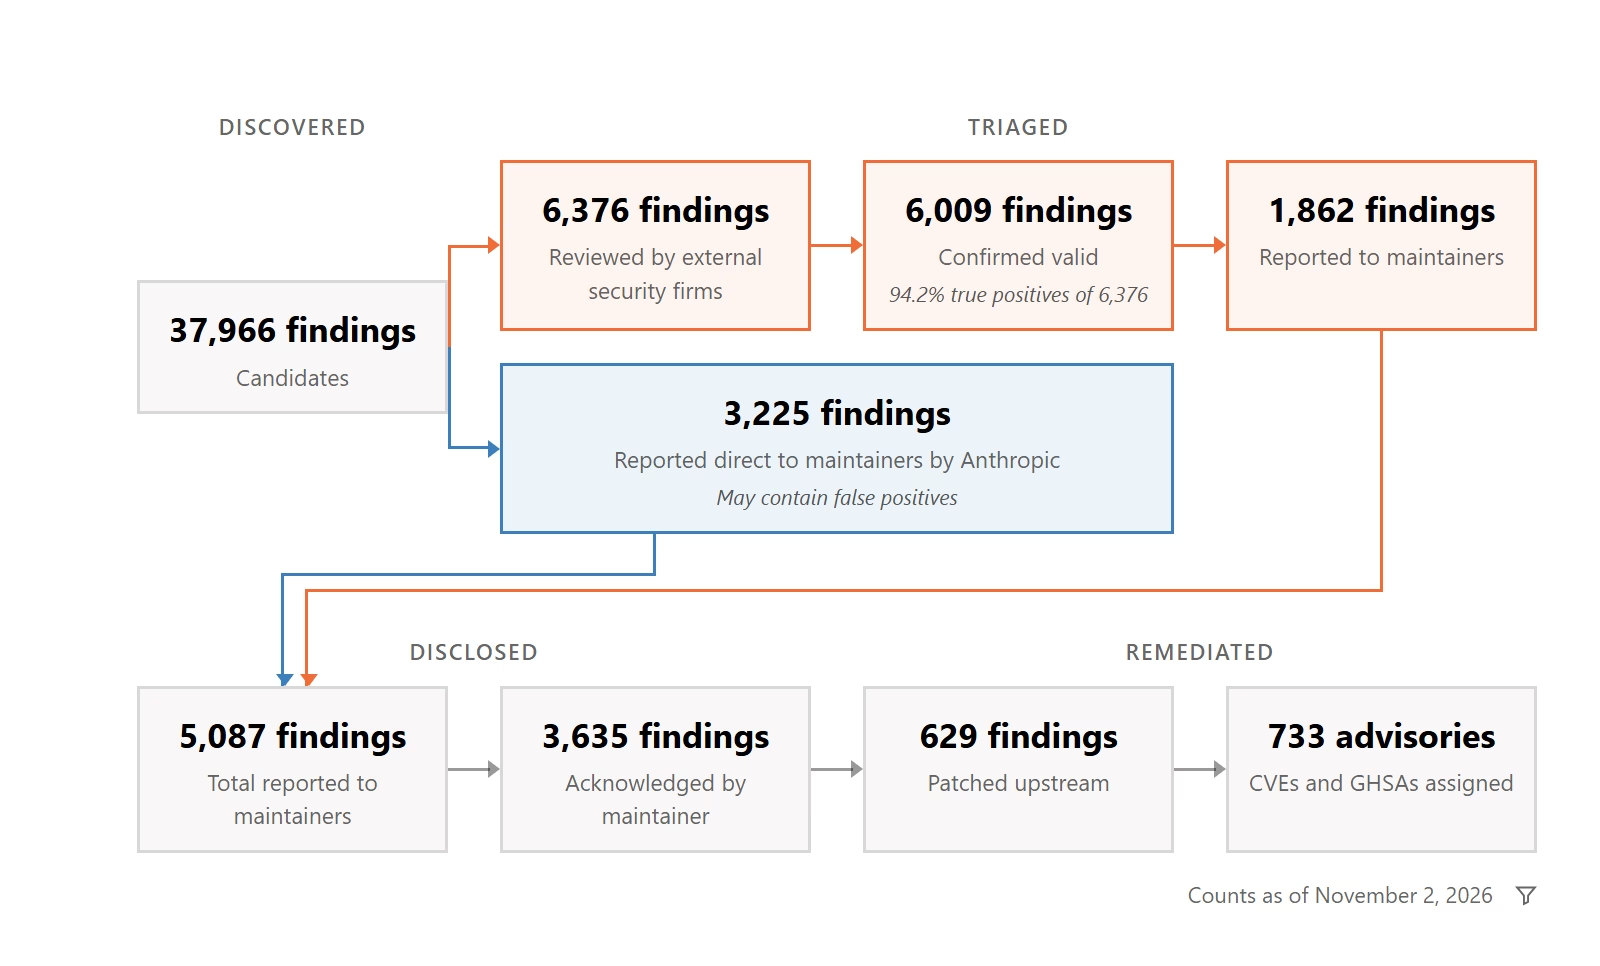
社内ツールにとどまらず、大手テクノロジー企業の研究機関も、大規模な自動発見パイプラインを推進しています。たとえば、メモリ管理のメンテナーであるDavid Hildenbrand氏は最近、長年残っていた欠陥に対処する多数のパッチをマージしました。注目すべきは、こうしたメモリ関連の異常の大半を、Anthropicの独立した研究者が発見した点です。Anthropicが公開した協調的脆弱性開示(CVD)レポートによると、自動スキャナーはオープンソースのエコシステム全体で5,000件を超える潜在的な脆弱性を検出しました。
自動エクスプロイトモデルと人によるコードレビュー
同様に、OpenAIが開発した自動評価フレームワークも、高い監査能力を示しました。同社の専用システムは、実験的なテスト環境内で、ローカル権限昇格の脆弱性を1,000件近く特定しました。重要なのは、アップストリームのカーネル貢献者が、公の議論に先立って、これらの欠陥のうち数十件を修正していた点です。Torvalds氏は、メンテナーが自動生成された不具合通知を、リリースサイクルのずっと早い段階で解決できるようになったと強調しています。加えて、人間のソフトウェアエンジニアが、モデルの生成したパッチを丁寧に書き直し、長期的なアーキテクチャの安定性を確保しています。規律ある協働によって、オープンソースのメンテナーは、アルゴリズムによる高速なセキュリティ監査を使いこなせるようになるでしょう。
翻訳元: https://meterpreter.org/linux-ai-bug-fixes/