OpenAIは先ごろ、オープンソースの中核的なOSソフトウェアを監査するため、自律型の人工知能(AI)システムを投入しました。この自律型フレームワークは、root権限への昇格が可能なLinuxカーネルの固有の脆弱性を948件発見しました。10日間にわたる集中的な調査には、計算クレジットとして約120万ドルを費やしています。さらにAIエージェントは、実際に動作するエクスプロイトと、カーネルのメンテナー向けの自動生成パッチ案も作成しました。複雑なソフトウェアの弱点を特定する作業で、これほどの自動化が実現したのは前例がなく、セキュリティ分野における画期的な成果といえます。
自律的なコードの切り出しと脆弱性の検証
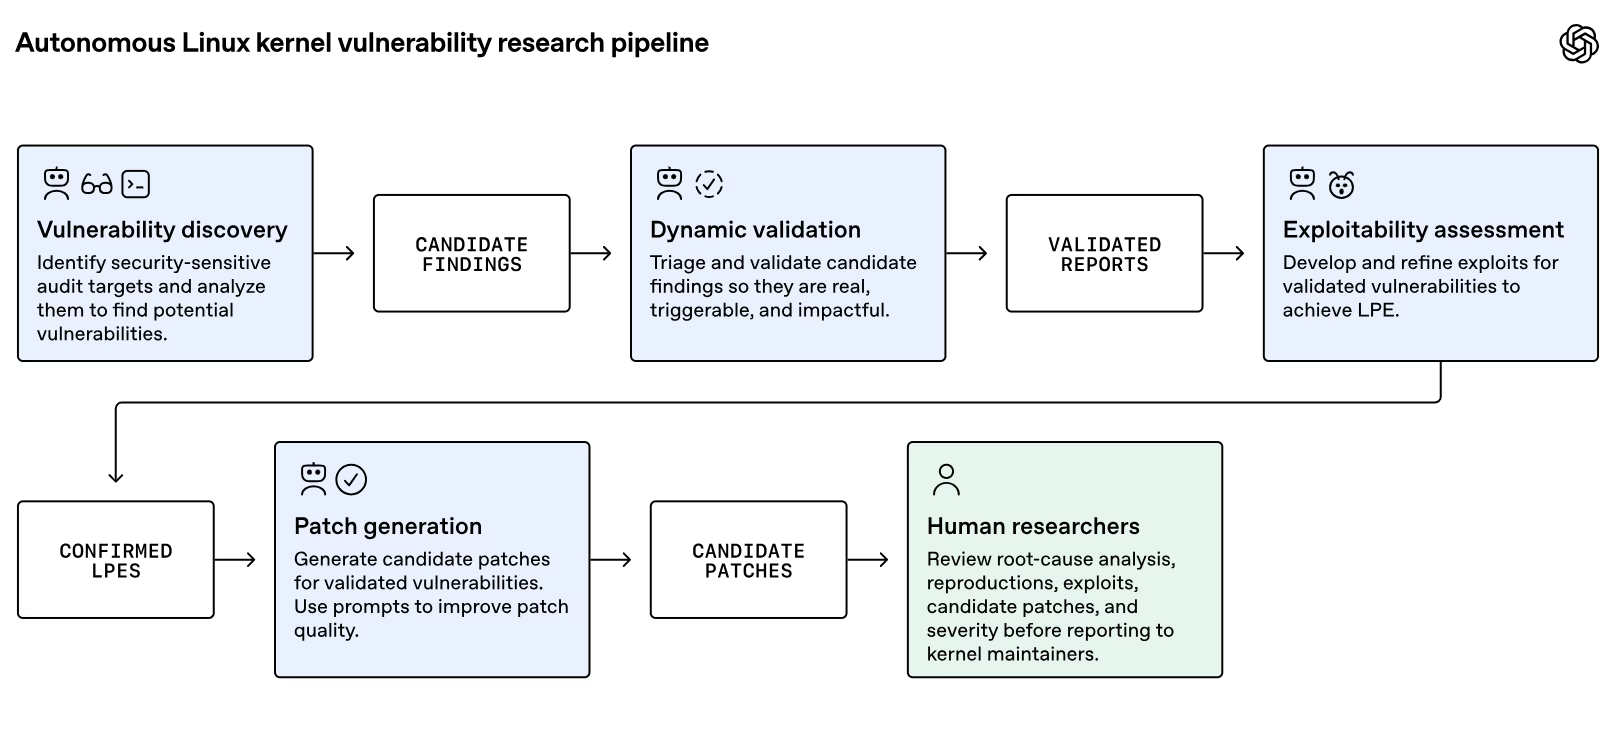
調査は2026年10月中旬に、厳格に隔離された仮想環境内で始まりました。まず自律型エージェントが、280万行のコードにわたる5,034個のコード断片を調査対象に選びました。この対象は、Linuxコードベース全体の約7%にあたります。12時間以内に、自動解析ツールは2,308件の欠陥候補を検出しました。
続いてパイプラインは、自動テストスイートを使って、誤検知と本物の脆弱性を選別しました。AIは計測機構を備えた仮想マシン内で、的を絞った概念実証(PoC)用のハーネスを生成しました。30時間にわたる検証の結果、1,724件の具体的な欠陥の再現に成功しています。再現率は74%を超えており、検証結果は非常に高い水準でした。
エクスプロイトの合成と新たな攻撃プリミティブ
再現に成功した後、エージェントは確認済みのバグを実際に動作する攻撃手法へと変換しようと試みました。モデルは、情報漏えいの実証コードを291件、ローカル権限昇格のエクスプロイトを1,169件作成しました。重複を除外すると、研究者は948件の固有の脆弱性として整理しました。検証テストはすべて、デフォルトのシステム防御機能を備えた標準的な本番用カーネルのディストリビューション上で実施されています。
重要なのは、ローカル権限昇格を成立させるには、攻撃者がすでに低権限のアクセスを得ている必要がある点です。今回見つかった欠陥を悪用すると、権限を持たない攻撃者が管理者としての完全なroot権限を奪取できます。Linuxカーネルのセキュリティに関するOpenAIの調査レポートによると、エージェントは10種類の新たなエクスプロイト手法も発見しました。これらのプリミティブには、前例のないスラブ操作のパターンや、革新的なメモリ破壊の手法が含まれます。
経済効率と協調的な脆弱性開示
費用面では、自動化された調査全体で、APIクレジットを1,213,430ドル消費しました。検証済みのrootエクスプロイト1件あたりに換算すると、約1,279ドルです。参考までに、Pwn2Ownなどのコンテストで同等の成果に支払われる商用の報奨金は、理論上、合計1,890万〜6,630万ドルに達する可能性があります。
さらにモデルは、人間の専門家の監督下で、メンテナー向けの修正コードを起草しました。人間のセキュリティエンジニアが、根本原因、エクスプロイトの手法、修正案を監査したうえで提出しています。カーネルのメンテナーには、すでに数百件の技術的な勧告とパッチ案が届いています。テスト終了時点で、61件の脆弱性がメインラインに取り込まれ、43件のパッチが保留中、299件がコミュニティによる審査中でした。自動化されたAIは、防御側の脆弱性修正に変革をもたらす新たなパラダイムの到来を告げています。
翻訳元: https://meterpreter.org/openai-linux-kernel-vulnerabilities/