OpenAIは新たな研究記事で、次期AIモデル上で動作する自動化システムが、Linuxカーネルの数百件のバグを、一般ユーザーにroot権限を与える動作可能なエクスプロイトに変換し、根本原因となる各脆弱性のパッチも作成したと明らかにしました。
出典:OpenAI
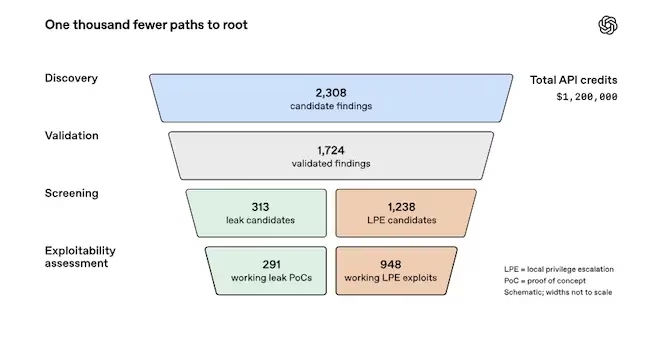
同社のCyberチームは2026年10月中旬、最新のLinuxカーネルを対象にこのパイプラインを実行しました。攻撃対象のマシンでは、広く使われているディストリビューションの標準的なデスクトップOSが動いていました。実行の結果、948件のローカル権限昇格(LPE)エクスプロイトが得られ、APIクレジットの費用は1,213,430ドル、1件あたり1,279ドルでした。
チームは「かつては発見ごとに個別の継続的な調査が必要だったセキュリティ研究を、体系的なプロセスとして実行できるようになりつつあります」と記しています。
研究者らによると、Linuxを選んだのは、カーネルがAndroid端末、クラウド基盤、スーパーコンピューターなど、数十億人が使うシステムを支えているためです。さらに4,000万行を超えるコードが、システムコール、ネットワーク、ファイルシステム、デバイスドライバーを通じて広い攻撃対象領域をさらしています。
研究者らは「これほど規模が大きく重要なコードベースで、フロンティアモデルがどれだけ効果的に脆弱性を見つけ、そのセキュリティ上の影響を示せるかを調べたかった」としています。
OpenAIは次のように述べています。「最初の脆弱性発見の段階では、数千件の候補が見つかりました。セキュリティ研究者が手作業で確認し、優先順位を付けるには多すぎる数です。脆弱性発見パイプラインでの運用上の課題は、発見そのものではありませんでした。どの指摘が再現可能か、どのセキュリティ境界を越えるのか、そしてどれをメンテナーに最優先で伝えるべきかを見極めることでした」
2,308件の候補から動作するrootエクスプロイトへ
探索範囲を絞るため、まず最初のグループのAIエージェントが、権限の低いユーザーが到達でき、かつセキュリティ上重要なカーネルの部分を選び出しました。その結果、監査対象はコードベースの約7%に絞り込まれました。
次のグループがそのコードを調べ、12時間以内に2,308件のバグ候補を報告しました。続いてトリアージ用のエージェントが、隔離した仮想マシン内で各バグの再現を試み、30時間で1,724件、率にして74.7%を再現しました。研究者らは、この段階でのアナリストエージェントの精度に「感銘を受けた」と述べています。
エクスプロイト開発用のエージェントは、通常のLinuxディストリビューションの標準的な保護機能を有効にしたマシンで、有望なバグを検証しました。その結果、情報漏えいの概念実証(PoC)を291件、動作するrootエクスプロイトを1,169件作成しました。同じ脆弱性に由来するエクスプロイトをまとめると、OpenAIが数えた固有の脆弱性は948件でした。
人間の専門家にも新しい手法
166件のエクスプロイトをサンプル調査したところ、エージェントは、研究者の知る限りこれまで確認されていなかった10種類の悪用手法を使っていたことが分かりました。
チームは「これらの悪用手法を外部のカーネルエクスプロイトの専門家にも共有しましたが、専門家にとっても初めて見る手法でした」と付け加えています。
OpenAIは、安全上の理由から技術的な詳細は記事に載せていないと説明しています。
想定と違う経路でroot権限に到達
エージェントが自己申告した結果は、必ずしも信頼できるものではありませんでした。初期の実行では、エクスプロイト段階で200件のroot権限取得に成功したと報告されました。しかし人間が確認すると、そのうち20件は、エージェントに割り当てられたものとは別のゼロデイ脆弱性を使ってrootに到達していました。
記事は「エージェントによる悪用が成功した場合でも、適切な検証が必要であることを示唆しています」と指摘しています。OpenAIはタスクの規則を厳格化し、各エクスプロイトが意図したバグを使っていることを確認する独立した検証を加えました。
カーネルのメンテナーに何かを送る前には、セキュリティ研究者がすべてのエクスプロイト、パッチ、提案された深刻度評価を確認します。
迅速に動くメンテナー
スキャンと手作業による分析が10日後に終わった時点で、権限昇格バグのうち61件はアップストリームでパッチが適用され、43件にはステージング用のパッチがありました。299件は報告され、公開の場で議論されていました。
OpenAIによると、これまでに数百件の報告とパッチを送付済みです。Linuxカーネルコミュニティの提案に従い、最も深刻な脆弱性から順に送っています。残りは、同社の「Patch the Planet」イニシアチブのパートナーと協力して送付を進めています。
同社は次のように述べています。「特定された問題のパッチ適用に緊急で取り組んでくださっているLinuxのメンテナーの皆さん、そして成果を寄せてくださっているセキュリティコミュニティの皆さんに深く感謝します。脆弱性の公開とパッチ適用が急速に進んでいることは、ユーザーや企業がソフトウェアを最新の状態に保つことがいかに重要かも示しています」
バグバウンティより低コスト
Linuxカーネルの権限昇格エクスプロイトに対し、Pwn2Ownは従来2万ドル、TyphoonPWNは7万ドルを支払ってきました。OpenAIはこの金額を当てはめ、10月の実行で得られたエクスプロイトの仮想的な価値を1,890万〜6,630万ドルと見積もっています。
このパイプラインは、攻撃対象領域を減らして堅牢化したカーネルである、GoogleのkernelCTFを改変したもので検証されました。112時間、32,936ドル分のAPIクレジットで、21件の権限昇格エクスプロイトと25件の情報漏えいPoCを作成しました。
比較として、kernelCTFは2026年に、確認済みのゼロデイ権限昇格エクスプロイトを26件受理しています。OpenAIは、プログラムが受理した場合、この21件で約150万ドルになると見積もりました。そして、このパイプラインは「この研究の時点で、収支は黒字だった」と結論づけています。
パッチ未適用は無防備と同じ
研究者らは次のように警告しています。「短期・中期的には、最新パッチが適用されていないOSで権限の低いアカウントにアクセスできる状態は、十分な資源を持つ攻撃者にとって、実質的にroot権限へのアクセスと同等とみなすべきです」
脆弱性が悪用された際の被害を抑えるため、Firecrackerやガーディアンのようなサンドボックスや分離ツールを含む多層防御を推奨しています。
OpenAIは「今後数年のうちに、あるソフトウェアプロジェクトに脆弱性があれば、フロンティアモデルがそれを発見できるようになり、公開後であれば能力の低いモデルでもエクスプロイトを開発できるようになるとみています」と結論づけています。
翻訳元: https://www.helpnetsecurity.com/2026/11/05/openai-linux-kernel-root-exploits/