Kaiは、外部アタックサーフェス管理(EASM)の提供を発表しました。同機能はKai Autonomous Defense Platformで利用できます。あわせて同社は、AIとセキュリティが交わる領域の最難関の未解決課題に取り組む研究チームを拡充し、「Kai Labs」として発足させました。
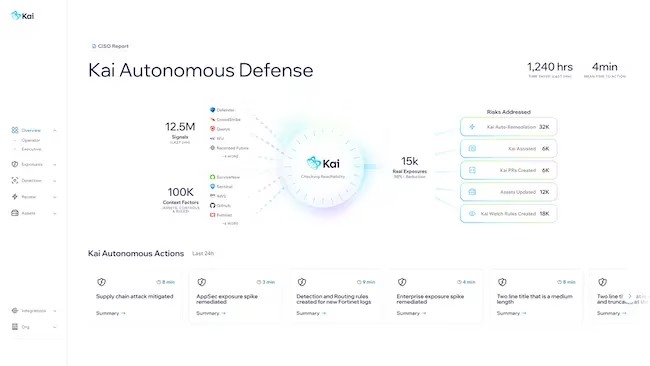
多くのエクスポージャー管理プログラムは組織の内部しか見ておらず、攻撃者が真っ先に見つける露出を見逃しています。KaiはEASMによって内部と外部のエクスポージャーを単一の修復計画に統合し、ゼロへの道のりを加速させます。外部からの視点を加えることで、真のリスクとみなすべきものがより明確になり、チームは1つのプラットフォームで露出に包括的に対処できます。
「攻撃者は外部から攻撃を始めますが、多くの組織にとって、外部はもっとも把握できていない領域です」と、KaiのCTOであるDamiano Bolzoni博士は述べています。「プラットフォームを外部アタックサーフェスにまで広げることで、チームは攻撃者と同じ目線で自社の露出を確認でき、ほかのあらゆる対象を管理しているのと同じ場所で修復できます。」
Kai、内部と外部のエクスポージャーを単一の修復計画に統合
多くのチームは、外部と内部のエクスポージャーを別々のツールで管理しており、それぞれのデータは統合されていません。アナリストは、所有者、リスク、優先度を判断するために、外部の検出結果と内部データを手作業で突き合わせる必要があり、セキュリティ対応の速度が落ちています。
KaiはEASMにより、両方のサーフェスを1つのプラットフォームと単一のデータセットに集約します。これにより、外部と内部のエクスポージャーをマシンスピードで併せて分析できます。その結果、どの露出が真のリスクなのかがより明確になり、それらを解消するための単一の計画を立てられます。外部アタックサーフェスは日々変化するため、この点は重要です。新しいクラウドサービス、忘れ去られた子会社、公開されたままのテストサイト、セキュリティレビューを経ずに立ち上げられたAPIやAIサービスなどが日々生じています。
主な機能は次のとおりです。
- 検出と帰属特定: 組織のドメインに紐づくインターネット公開資産を検出します。CMDBや社内の資産台帳では見落とされがちな資産も対象です。
- 公開されたAIインフラ: LLMエンドポイント、MCPサーバー、ベクターデータベースを発見します。
- APIの可視化: 公開されているAPI定義を、それが公開する個々のエンドポイントに分解します。
- 攻撃者視点の調査: 攻撃者と同じ手法で露出を調査し、洗い出します。
- 1つの資産レコード、1つのキュー: 外部エクスポージャーはすべて同じ資産レコードに集約され、同じ担当者に割り当てられ、内部の脆弱性や設定ミスと同じワークフローで修復されます。
Kai Labsを発足
KaiはEASMと同時に、AIとセキュリティが交わる領域の最難関の未解決課題に取り組む研究チームを拡充し、Kai Labsとして立ち上げました。Kai Labsは、研究室内だけでなく、実際のセキュリティプログラムでアイデアを検証します。
Kai Labsを率いるのは、リサーチディレクターのKylie McClanahan博士です。同氏は脆弱性管理、優先順位付け、修復の分野でキャリアを積んできました。チームは、AI科学者と、検知、アプリケーションセキュリティ、攻撃的研究、AIレッドチーミングの各分野のセキュリティ研究者で構成されています。
最初の研究分野は、攻撃的学習、自律的アクション、意思決定モデル、信頼できる自律性、セキュリティコンテキストです。AI攻撃者がどのように学習するか、修正がどのように生成・検証されるか、防御側が自律的なアクションをどう信頼できるかといったテーマにわたります。Kai Labsは、その成果をブログ、カンファレンスでの講演、査読付き論文として公開します。
翻訳元: https://www.helpnetsecurity.com/2026/11/11/kai-autonomous-defense-platform/