日本ではサイバー攻撃や情報侵害が急増しています。これを受けて日本政府は、100億円(6300万ドル)規模のサイバーセキュリティ緊急対策パッケージを決定しました。産業界と政府の専門家からなるチームを編成し、攻撃に迅速に対応するとともに、重要インフラの防御を強化する狙いです。
戦略は4つの柱で構成されます。第1に、AIのサイバー防御への活用を含め、基本的なサイバーセキュリティ対策を全国で徹底します。第2に、国のサイバー捜査能力を強化します。第3に、サイバー攻撃の被害者への支援を拡充します。第4に、民間企業と連携してサイバー攻撃に共同で対処します。
高市早苗首相は、国のサイバーレジリエンス(回復力)を高めるため、これらの対策を「迅速かつ効果的に」実施するよう求めました。
高市首相は、11月6日に緊急パッケージを発表した声明の中で、次のように述べています。「まさに今この瞬間も、不正アクセスや情報漏えいが相次ぎ、国民の日常生活や事業活動に大きな影響を及ぼしています。政府の総力を挙げて、わが国のサイバー攻撃への対処能力を全体として強化しましょう」
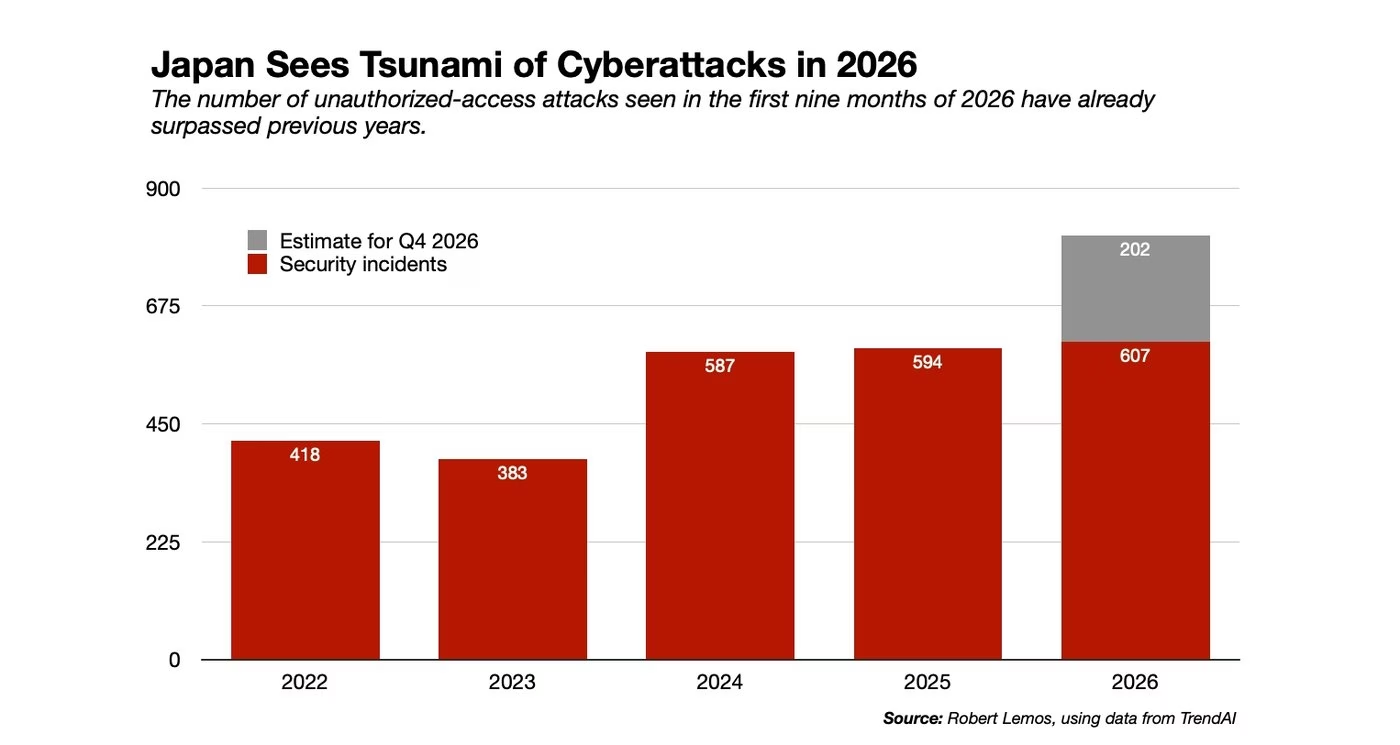
サイバー攻撃の急増は、日本企業や政府機関に甚大な被害をもたらしています。サイバーセキュリティ企業のTrendAI(旧TrendMicro)のデータによると、2026年の最初の9カ月間に公表されたサイバーセキュリティインシデントは600件を超え、2025年通年の594件をすでに上回りました。公表件数は控えめな見積もりにすぎません。日本の個人情報保護委員会は、4月から10月中旬までに2,094件の情報侵害インシデントを記録(日本語の原典)しており、この件数も2025年度通年の合計を上回っています。
他の地域ではAIが攻撃者を後押ししていますが、日本での増加と攻撃者によるAI利用との間に確かな関連は確認されていない、とTrendAIは説明しています。同社の脅威リサーチ共同責任者であるライアン・フローレス(Ryan Flores)氏は、脅威に関する声明でこう述べました。
「サイバー攻撃は世界的に増えており、その結果として侵害やデータ漏えいも増えています。AIが直接関与しているとは限りませんが、攻撃者が標的を見つけ、作業を自動化するのをAIが助けることで、サイバー攻撃の大規模化が可能になります。被害に遭う確率を下げるには、各組織がサイバー上の露出を減らし、脆弱性をふさぐ必要があります」
サイバー防御を高める4つの取り組み
最近の被害には、冷凍食品大手のニチレイやビール・食品大手のアサヒに対するランサムウェア攻撃のほか、GMOインターネットグループを狙ったデータ侵害があります。攻撃の多くは犯罪目的ですが、盗まれた情報が他の犯罪グループや国家支援型の攻撃者に悪用され、日本国民に向けられる恐れがあると、日本の通信大手NTTのチーフ・サイバーセキュリティ・ストラテジストである松原実穂子氏は懸念を示しています。
「攻撃者が十分な個人情報を収集・集約できれば、好みから経済活動に至るまで、日本人の詳細なプロファイルを作成できます」と松原氏は語ります。「そのデータは、日本に対する影響工作に使われる可能性があります。たとえば、世論を操作したり日本の公的機関への信頼を損なったりするための、標的型の偽情報キャンペーンです」
日本政府は、この緊急予算を使って、サイバーセキュリティ態勢全体を改善するための4つの大きな取り組みを進める方針です。最近の侵害の多くは適切なセキュリティ管理(サイバーハイジーン)で防げたはずだと指摘し、第1の取り組みとして、各組織が基本的なサイバーセキュリティ対策を確実に実施するよう徹底します。これは、公表された関係閣僚会議の日本語の議事要旨に記されています。
第2の取り組みは、捜査・情報収集の能力を高めることです。分析の質を上げ、その成果を国民に提供することで、攻撃への備えを強化します。第3に、政府はサイバー攻撃への対処を強化し、国際的な連携を築くとともに、積極的サイバー防御の措置を実施します。最後に、被害者を支援する体制と基盤を整えます。これにより、国民が被害から回復でき、企業が事業を継続できるようにする計画です。
議事要旨には次のように記されています。「被害に遭った組織や個人が迷わず支援を受けられるよう、相談窓口や専門家による直接支援を拡充し、二次被害を防ぐための情報発信を強化します。官民の専門人材を柔軟に派遣する全国的な仕組みの構築にも着手します」
日本のサイバー投資は始まりにすぎない
10月1日には、日本の積極的サイバー防御に関する法律が施行されました。これにより、警察と自衛隊(SDF)は、日本の国家安全保障を脅かすあらゆるサイバー攻撃に対して強力な措置を講じることが可能になりました。
NTTの松原氏は、次のように話します。「多くの国が、日本がどのような種類のサイバー攻撃に、どれだけ迅速に、どの程度の強度で対応できるのかを知りたがっているはずです」。さらにこう付け加えました。「この緊急パッケージは……法律の枠組みを、経済全体で実際に機能する能力へと転換するために必要です。規模の大小を問わず、あらゆる組織が、ますます起こりやすくなる攻撃を防ぎ、検知し、対応できるよう備えるためです」
ただし、今回の資金は取り組みを始めるのに足りる額にすぎず、日本がサイバーセキュリティへの投資を続けるには、さらなる資金が必要になると松原氏は指摘します。
「このパッケージで重要なのは、サイバーセキュリティを個々の組織だけに任せてはいけないと認めている点です」と松原氏は話します。「セキュリティ評価やインシデント対応、復旧支援といった形での政府の支援は、状況を大きく変えられます」