ConnectWiseは、マネージドサービスプロバイダー(MSP)を狙って活動中のマルウェアキャンペーンについて調査を進めています。この攻撃者は、侵害したScreenConnect環境を悪用し、顧客のデバイスに不正なリモートアクセス用クライアントを展開しています。
このキャンペーンを水曜日に最初に発見したのは、サイバーセキュリティ企業のHuntressです。同社によると、これまでにMSP 6社の侵害と、47組織にまたがる286台のエンドポイントへの影響を確認しており、被害は引き続き拡大しています。
Huntressは「当社のSOCは、クラウドでホストされているScreenConnectインスタンスを狙った攻撃キャンペーンに対応中です。攻撃は本日17:47 UTC頃に始まりました」とRedditに投稿しました。
「現時点で、侵害されたMSPは6社、エンドポイントは286台以上を確認しており、数字は増え続けています。ConnectWiseも対応に加わり、当社と共同で対処しています」
ScreenConnectは、MSPやIT部門が顧客のデバイスを遠隔から管理し、トラブルシューティングを行うためのリモートアクセス・サポートプラットフォームです。
Huntressによると、攻撃者はScreenConnectのRun Command機能を使って管理対象のエンドポイントにScreenConnectクライアントを展開しています。これにより、正規のMSPのScreenConnect環境の外からリモートアクセスできる状態を作り出しています。
研究者らは、さらに危険性が高いとみられる手法についても警告しています。MSPの技術者が感染した顧客デバイスとScreenConnectセッションを開始した際に、攻撃者がその技術者のワークステーションを侵害できるというものです。
この「リバースピボット」と報告されている手法がどのように機能するのかは、明らかになっていません。ソフトウェアの脆弱性を悪用するのか、ScreenConnectの正規機能を悪用するのかも不明です。
ConnectWiseはBleepingComputerに対する声明で、攻撃について調査中であることを認めました。そのうえで、侵害の疑いがあるデバイスとの対話型リモートセッションを避けるよう、パートナーに呼びかけています。
ConnectWiseはBleepingComputerに対し、「限られた数のScreenConnectパートナーに影響する不正な活動の報告を把握しており、積極的に調査しています」と述べました。
「予防措置として、パートナーは侵害の疑いがあるデバイスへの対話型ScreenConnectセッションの開始を避け、別のセキュリティツールを使って調査してください。あわせて、アカウントの活動履歴を確認し、有効なセッションを失効させ、信頼できるデバイスから認証情報をリセットし、多要素認証の設定を確認する必要があります」
同社は、今後の情報やガイダンスをConnectWise Trust Centerで提供するとしています。
Huntressは、攻撃者が影響を受けたMSP環境にどのように侵入しているかをまだ特定できていません。ただし、現時点のテレメトリーからは、認証情報の侵害とMSPのサポートセッションの乗っ取りが示唆されるとしています。
Huntressはまた、攻撃者が使用している連番の識別子から、すでに別のMSPが以前に侵害されている可能性があると警告しています。
Huntressは「攻撃者が割り当てた連番のタグから、ほかのMSPがもっと早い時期に侵害されていた可能性があります。そのため、ScreenConnectのユーザーは、アラートを受け取っていなくてもRun Commandの履歴を確認すべきです」とBleepingComputerに述べています。
Huntressは、組織が不正な活動を特定する助けとなる侵害指標(IOC)も公開しました。不正なScreenConnectクライアントIDや、攻撃者が使用するインフラが含まれます。
指標は次のとおりです。
-
攻撃者のリレー:
185.99.255[.]28(ホスト名:screen) -
C2ドメイン:
newnewnew.gotdns[.]org、soxnewwork.homedns[.]org -
追加のC2の可能性:
cdn007-digitaldownloads[.]com -
セカンダリC2:
sc.payproofkit[.]com(155.94.150[.]39、ホスト名:WIN-FB5CKHMU4E1) -
ステージャー:
hxxps://ns.mo7sen[.]dev/EadF.php?p=4 -
不正なScreenConnectクライアントID:
2588ef5c15954b10、ed630cc2c873b091 -
インストーラーのパターン:
/Bin/ScreenConnect.ClientSetup.msi?...&c=Exploited<N> -
攻撃者のアカウント名:
Addmin -
ファイル:
Panel-Lateral.ps1、runnew.cmd、ToolboxRelayUploader.exe、Run-Lateral-Full.bat
研究者らは、MSPに対し、自社環境に侵害の兆候がないか確認するよう促しています。また、感染の可能性があるエンドポイントとの対話型ScreenConnectセッションは開始しないよう呼びかけています。
BleepingComputerはこの攻撃について、Huntressに追加の質問を送っています。回答があり次第、記事を更新します。
過去のマルウェア活動にも、不正なScreenConnect識別子が関連
BleepingComputerは、Huntressが公開した不正なScreenConnectクライアントIDの1つを参照する、過去の悪意あるバッチスクリプトを特定しました。このIDは、今回の攻撃が公表される数カ月前から悪意ある活動に使われていた可能性があります。
このスクリプトはSSA-2026-STATEMENT-15518787.bat[VirusTotal]という名前で、社会保障局(SSA)の明細書を装っているとみられます。2026年7月25日に初めてVirusTotalにアップロードされました。
このバッチファイルは、Microsoft Defenderの除外設定を追加しようとします。さらに、WindowsのスタートアップフォルダーとRunレジストリキーを使って、永続化の仕組みを作ります。
続いてamexsafekeyupdate.comに接続し、2種類のインストーラー向けのインストールコマンドを取得します。
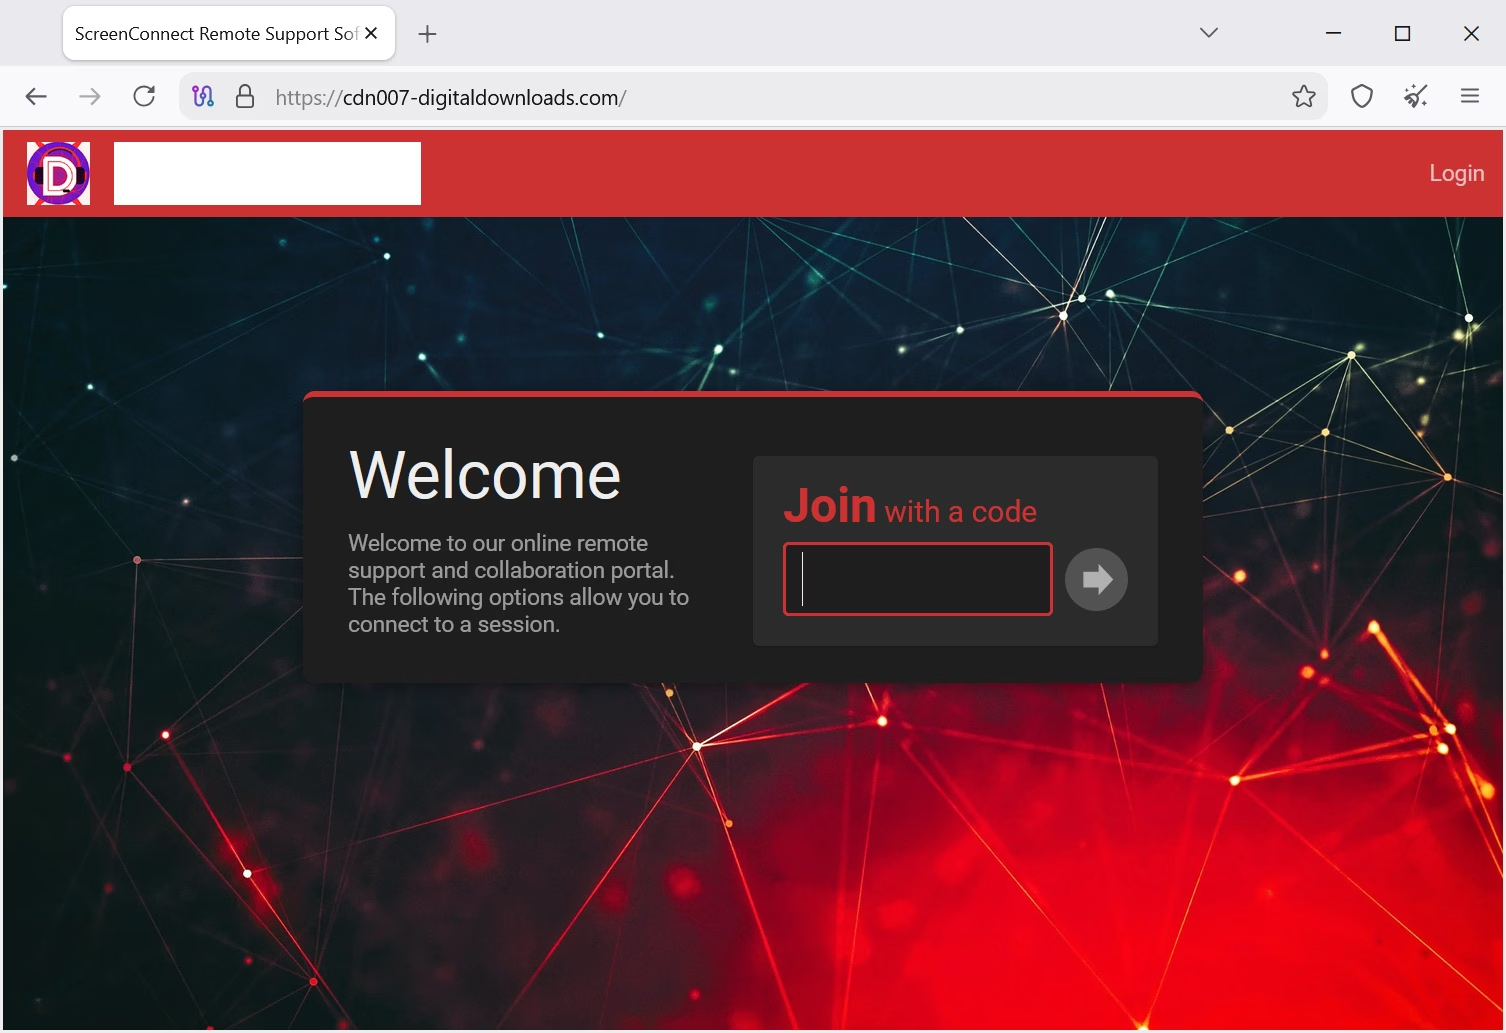
このサンプルに関連するVirusTotalのサンドボックスでの挙動には、cdn007-digitaldownloads[.]comとcyberrexdesign.screenconnect[.]comからのScreenConnect MSIインストーラーのダウンロードが含まれています。このうちdigitaldownloads[.]comは、HuntressがIOCの可能性があるものとして挙げています。
2つ目のインストーラーを起動した後、スクリプトはPowerShellで実行中のプロセスとWindowsサービスを検索し、Huntressが特定した不正なScreenConnectクライアントIDの1つであるed630cc2c873b091を探します。
このIDが見つかると、スクリプトはインストールに成功したと判断し、Telegram経由で攻撃者に通知を送ります。
この過去のスクリプトは、別の配布キャンペーン向けに設計されたとみられます。ファイル名が社会保障をテーマにしていることから、フィッシング攻撃に使われた可能性があります。
7月の活動と今回のMSPへの攻撃が同一のキャンペーンに属するかどうかは、まだ分かっていません。