
米国のサイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、オンラインのインシデント報告フォームを更新しました。異なる組織への攻撃が同一のキャンペーンに属している可能性を、アナリストが把握しやすくすることが狙いです。改訂後の質問票では、より具体的な質問を設ける一方、重複する質問を削除しています。
フォームでは、インシデントにマルウェア、人をだます試み、ハッキング手法、内部脅威のいずれが関わっていたかを尋ねます。攻撃者の手法を体系化したカタログであるMITRE ATT&CKの用語も採用しています。各組織が観測した内容を共通の用語で記述すれば、CISAは報告を比較しやすくなり、相互の関連を探したり、標的となり得る他の組織に警告したりすることも容易になります。
サイバーセキュリティ担当のChris Butera代行事務局次長補(Acting Executive Assistant Director)は、「CISAは重要インフラのサイバーセキュリティとレジリエンスを担う国の調整役として、こうしたインシデント報告を活用し、新たなサイバーキャンペーンを特定し、標的となり得る組織に警告を発し、国全体の集団防御を強化できます」と述べています。なお、Chris Buteraの経歴はこちらで確認できます。
報告の提出方法
組織はサインインしなくても報告を提出できます。勤務先のメールアドレスでLogin.govにサインインすれば、下書きの保存や後からの再開、提出済み報告の追跡、CISAへの追加連絡が可能です。ペーパーワーク通知(paperwork notice)では、情報の収集時間を含め、回答の準備と記入に30分かかると見積もっています。
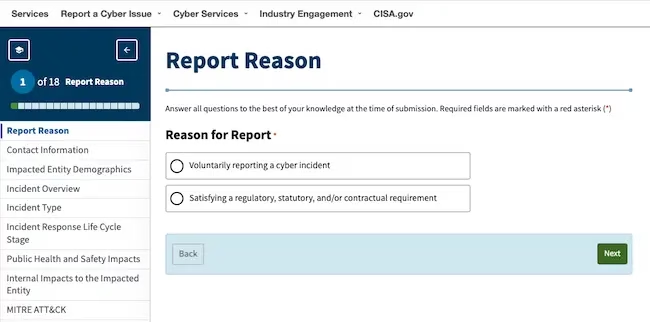
出典:CISAのインシデント報告ポータル
CISAはオンラインフォームの利用を推奨していますが、[email protected]へのメールによる報告も引き続き受け付けます。連邦文民行政機関は、自らに適用される報告要件と期限に従う必要があります。CISAは重要インフラの運営者をはじめとする各組織に対し、自主的に報告するよう呼びかけています。
ポータルでは、インシデントの把握に必要な場合に限って個人情報を含めるよう求めています。悪意のあるコードを含むファイルを共有する場合は、まずインシデント報告を提出し、発行されたCISAのインシデントIDを使って、別途用意されているマルウェア分析フォームからファイルを紐付けます。
翻訳元: https://www.helpnetsecurity.com/2026/11/10/cisa-incident-reporting-form-update/