「FaceStealer」と呼ばれる攻撃は、乗っ取ったメッセージングアカウント、偽のビデオ会議、密かに録画したウェブカメラ映像を使い、暗号資産の保有者やオープンソースのメンテナーを狙っていました。
米司法省(DOJ)と米連邦捜査局(FBI)は、北朝鮮のハッカーが使用していたクラウドインフラを妨害しました。このハッカーは過去18か月間の攻撃で、4億ドル以上の暗号資産を盗んでいます。
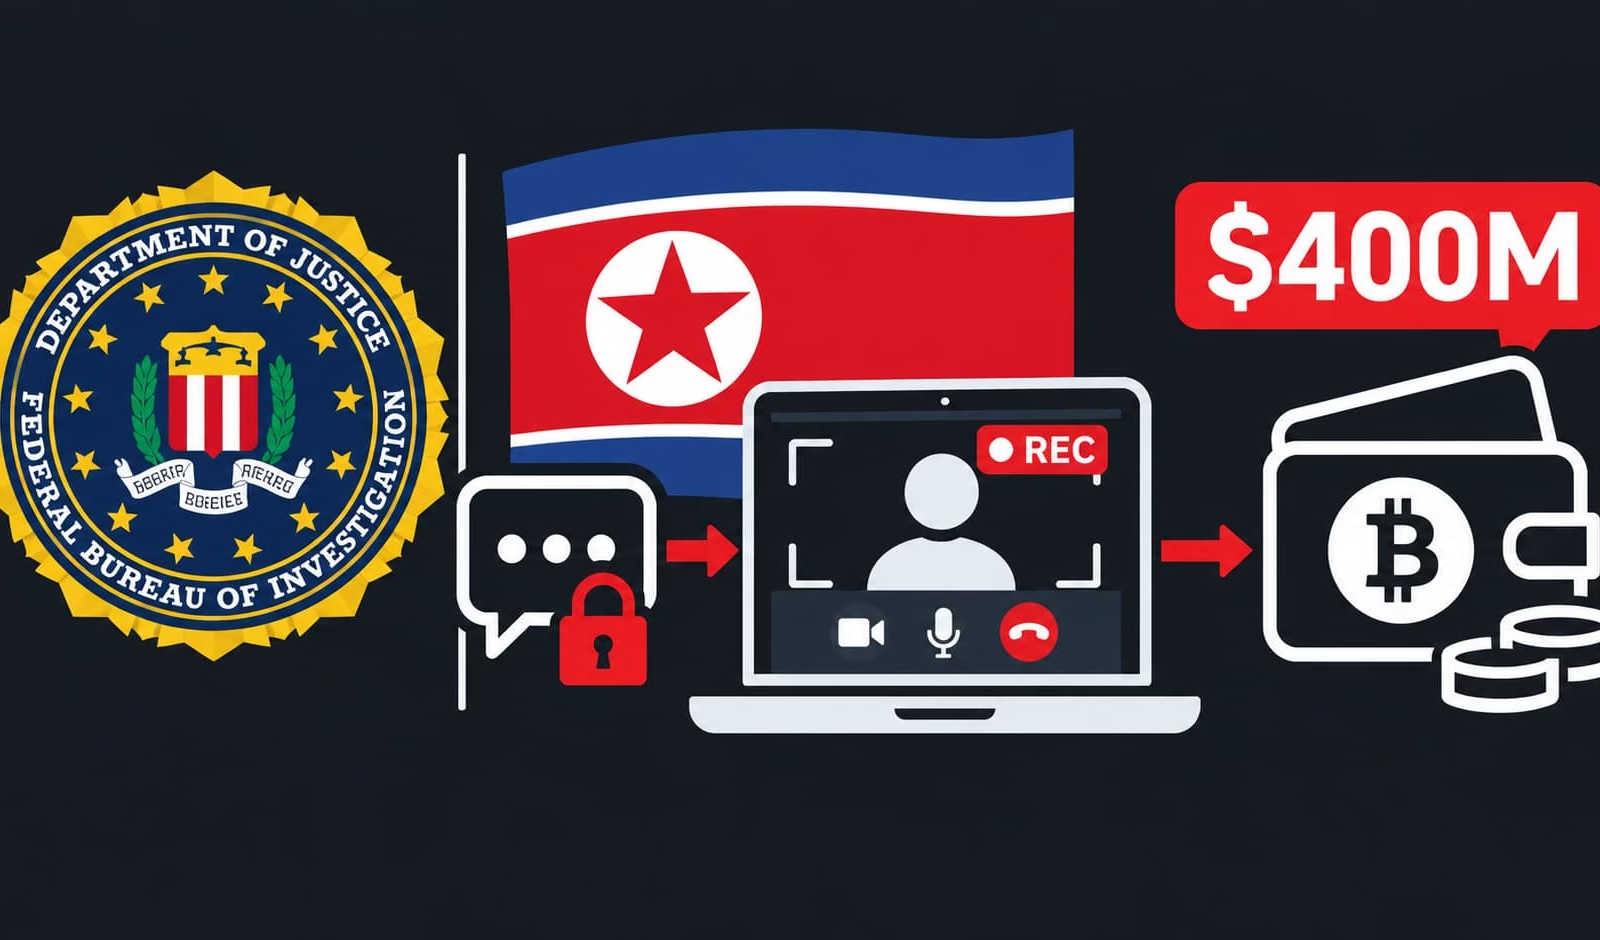
FBIはこの攻撃を「FaceStealer」と呼んでいます。手口は、乗っ取ったメッセージングアカウント、標的の知人を映した録画済みのウェブカメラ映像、偽のビデオ会議を組み合わせたものです。攻撃者はこの会議を使い、被害者を言葉巧みに誘導して、自身のコンピューター上で悪意あるコマンドを実行させます。
FaceStealer攻撃の手口
FBIは、この活動をUNC1069、APT38、BlueNoroff、Sapphire Sleetなど複数の名称で知られる北朝鮮のハッカーと関連付けています。FBIのフラッシュ通知(PDF)によると、攻撃者はまず、Telegram、Slack、LinkedIn、Discordなどで使われる個人の通信アカウントに侵入します。
次に、そのアカウントの持ち主の人脈にいる相手に接触し、ZoomやMicrosoft Teamsの会議に招待します。会議のリンクは、本物のサービスそっくりの偽サイトにつながっています。
偽の会議では、ハッカーが標的の知人のウェブカメラ録画を再生します。通話をより本物らしく見せるため、架空の参加者を加えることもあります。そのうえで知人になりすまし、音声の不具合など、会議に問題が起きたと伝えます。
標的は、スクリプトの実行、更新リンクのクリック、ターミナルへのコマンド貼り付けのいずれかを求められます。これに従うとマルウェアがインストールされます。このマルウェアはブラウザーのCookieを収集し、キー入力を記録し、スクリーンショットを撮影します。さらに、ハッカーがコンピューターに継続的にアクセスできる状態をつくります。
侵害が、すぐに窃取につながるとは限りません。FBIは、北朝鮮のハッカーが数か月、場合によっては1年以上待ってから暗号資産を盗んだ事例を確認しています。この間、ハッカーは被害者のウォレット残高を監視していました。
FBIは、被害者へのなりすましに使われたウェブカメラ映像900本以上を押収しました。また、暗号資産業界の著名人を模したAI生成の動画を攻撃者が使い始めたとも警告しています。ただし、主な手口は引き続き実在の被害者の録画映像だということです。
開発者も標的に
この攻撃は、暗号資産の保有者だけを狙ったものではありません。FBIによると、ハッカーはオープンソースソフトウェアの開発者やメンテナーへの接触を強めています。目的は、彼らのコンピューターやリポジトリのアカウントへのアクセスを得ることです。
ある事例では、広く使われているJavaScriptライブラリのメンテナーが攻撃者に侵害され、悪意ある依存関係の追加が試みられました。このライブラリは毎週数千万回ダウンロードされています。この試みは、攻撃者が悪意あるコードを広範囲に配布する前に検知されました。
Hackread.comは以前、UNC1069が偽のLinkedInやSlackのプロフィールを使ってNode.jsのメンテナーを狙っていた件を報じました。今回のFBIの勧告は、こうした接触がメンテナーを通じてソフトウェアプロジェクトに到達するために使われうることを、さらに詳しく示しています。
今回の動きは、暗号資産業界を狙う北朝鮮のサイバー攻撃への懸念が高まる中で起きました。最近のBinanceへの攻撃では、北朝鮮と関係するTraderTraitorグループのハッカーが、約63億ドル相当の暗号資産を盗みました。攻撃者は偽の採用面接と悪意あるコーディング課題を使って開発者を侵害し、取引所の内部システムに侵入したと伝えられています。
翻訳元: https://hackread.com/fbi-disrupts-north-korean-facestealer-crypto-theft/