Orca Securityは、クラウド環境全体でAI生成アプリケーションや自律型エージェントを検出し、保護できるようにする新機能を発表しました。今回の拡張は同社のAI Securityを土台としたものです。セキュリティチームはこれにより、これまで把握していなかったAIアプリケーションを洗い出し、自律型エージェントに伴うリスクを評価し、AI生成コードへの可視性をいっそう高められます。
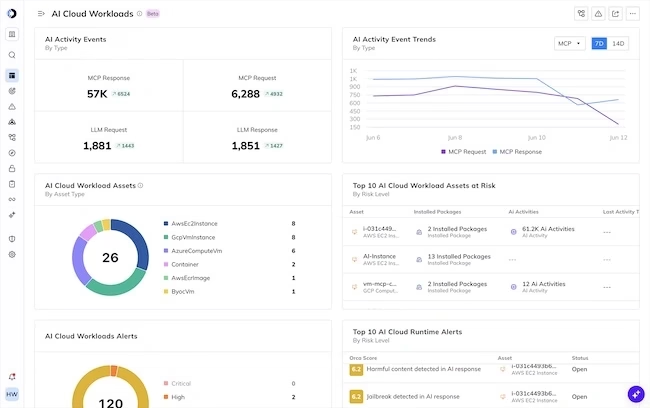
AIは、誰がソフトウェアを作り、それがどのように本番環境へ届くのかを根本から変えつつあります。部門を問わず、従業員がAIツールでアプリケーションを作成しています。開発者の間でも、コードの作成やタスクの実行を自律型エージェントに任せる動きが広がっています。しかし、こうしたアプリケーションやエージェントの多くは従来のセキュリティプロセスの外で動いており、新たな死角を生んでいます。
Orca SecurityのCEOであるGil Geron氏は、次のように述べています。「AIによって誰もが開発者になりましたが、何が作られたのかをセキュリティチームが最後に知ることも少なくありません。従業員が週末にアプリケーションをデプロイすることもあれば、自律型エージェントが機密データにアクセスし、クラウド環境全体で操作を実行することもあります。企業には、何が存在するのかだけでなく、それが何にアクセスでき、どこにリスクを生むのかを理解することが求められます。私たちはこうしたコンテキストをAI開発のエコシステム全体に提供し、企業が統制を失うことなくイノベーションを続けられるようにします」
デジタルフィンガープリントでシャドーAIアプリケーションを洗い出す
従業員が、Lovable、Replit、BoltといったAI開発プラットフォームを使い、従来のエンジニアリングのワークフローの外でアプリケーションを作る機会が増えています。その結果、セキュリティチームは、何がデプロイされ、どこで動作し、どの社内データにアクセスできるのかを把握できないことがよくあります。従来の検出手法は、監視すべきプラットフォーム、アプリケーション、リポジトリを事前に把握していることが前提でした。そのため、未知のAI生成アプリケーションは見つからないままになっていました。
この課題に対処するため、OrcaはAI AppGen Securityの機能を拡張しました。AIアプリケーションビルダーがクラウドインフラ、DNSレコード、ワークロード、コードリポジトリ、クラウドIDに残すデジタルフィンガープリントを特定する仕組みです。Orcaは、特許取得済みのエージェントレスSideScanning技術と統合データモデルを用いて、これらのシグナルを結び付けます。追加のエージェントやベンダー連携、従業員による登録は不要で、これまで知られていなかったAIサービスを見つけ出せます。
新機能により、ユーザーは次のことができます。
- サービスのフィンガープリントからシャドーAIアプリケーションを検出: Lovable、v0、Replit、Base44、BoltといったAIアプリケーションビルダーのほか、Vercel、Netlify、Supabaseなどのホスティング・データサービスが残すデジタルフィンガープリントを自動で検出します。ビルダーのインフラを指すDNSレコード、インストール済みパッケージ、ファイルマーカー、AIビルダーのコミットID、クラウドの権限といった痕跡を特定し、セキュリティチームが利用に気付いていないサービスを明らかにします。
- フィンガープリントをビジネスリスクに結び付け: 検出したサービスを、クラウドID、IAM権限、アクセス可能なリソースと関連付けます。これにより、どのAI生成アプリケーションが機密性の高い社内データにアクセスし得るのかを、セキュリティチームが把握しやすくなります。検出結果は、専用のService Fingerprintsビュー、アセット単位の詳細、AI AppGenダッシュボードに表示され、各検出の根拠も確認できます。
- AI開発プラットフォーム全体へセキュリティの適用範囲を拡大: 検出したサービスを、対応する連携機能やポスチャ評価を通じて、実際に対策可能なセキュリティカバレッジへとつなげます。たとえば、SupabaseプロジェクトでRow Level Securityが無効になっているといった、安全でない設定も確認できます。OrcaはAI AppGen Securityの対応範囲を、Base44、OpenAI、Vercelにも広げています。
IDCのリサーチディレクターであるGrace Trinidad氏は、次のように述べています。「多くの組織は、何が作られ、どこで動いているのかを把握するのに今も苦労しています。開発の担い手がエンジニアリング部門にとどまらなくなった今、検出はビルダー側の申告ではなく、AI生成アプリが環境内に残した痕跡から始める必要があります」
自律型AIエージェントとAI生成コードを保護する
AI生成アプリケーションに加え、自律型エージェントも新たな種類のセキュリティリスクをもたらします。従来のAIモデルと異なり、エージェントは自らに与えられた認証情報や権限を使って、コマンドの実行、機密情報へのアクセス、企業システムとのやり取りができます。過剰な権限を持つエージェントや、安全でない接続がひとつあるだけで、機密データや重要インフラへの侵入経路になりかねません。
Orcaが拡張したAIエージェントのセキュリティポスチャ機能は、クラウド管理型とセルフホスト型の両方のエージェントを可視化します。クラウドインフラ上で動作するコーディングエージェントも対象です。Orcaはエージェントを統合データモデルと既存のクラウドセキュリティのワークフローに組み込み、次のことを可能にします。
- AIエージェントの検出とインベントリ化: クラウド管理型とセルフホスト型のエージェントを自動で識別します。クラウドのワークロード上で動作するClaude Code、Codex、Gemini CLIなどのコーディングエージェントも対象です。OrcaのAI Bill of Materials(AIBOM)に新設されたAgentsタブでは、AIモデル、パッケージ、MCPサーバーと並べて、エージェントを一元的に管理できます。クラウド、アカウント、フレームワークによる絞り込みにも対応します。
- エージェントの関係性とアクセス範囲のマッピング: エージェントを、利用するAIモデル、やり取りするMCPサーバーやツール、動作に使うクラウドID、アクセス可能なデータストアと結び付けます。このコンテキストにより、セキュリティチームはエージェントの影響範囲(ブラストラディウス)を推定し、機密データへの経路を特定できます。
- エージェント固有のリスクの検出と優先順位付け: 過剰な権限を持つエージェント、承認制御が無効なエージェント、MCP設定内で認証情報が露出しているエージェント、安全でないHTTP接続を使うエージェント、破壊的なツールにアクセスできるエージェントを特定します。検出結果はOrcaの動的リスクスコアリングと攻撃経路分析に反映されます。これにより、影響の大きいリスクを優先的に把握でき、実行可能な修復ガイダンスも得られます。
- AI生成コードの追跡と保護: コードを、それを生成したコーディングエージェントやAIモデルに紐付けます。これにより、リポジトリ全体でAI生成コードが占める割合を把握し、どのエージェントやモデルがセキュリティリスクを最も多くもたらしているかを特定できます。さらにOrcaのAI Skills Hubを使えば、開発者はコードをコミットする前に、セキュリティ要件、アプリケーションセキュリティスキャン、修復をコーディングエージェントに直接組み込めます。
これらの機能により、Orcaの既存のクラウドセキュリティのワークフローがAIエージェントにも拡張されます。企業は、脆弱性、設定ミス、ID、機密データと並べて、エージェント関連のリスクも評価できるようになります。
翻訳元: https://www.helpnetsecurity.com/2026/11/11/orca-security-ai-security/