あるセキュリティ研究者が、AnthropicのVisual Studio Code向けClaude Code拡張機能で、誤解を招く承認プロンプトが表示される問題を発見しました。
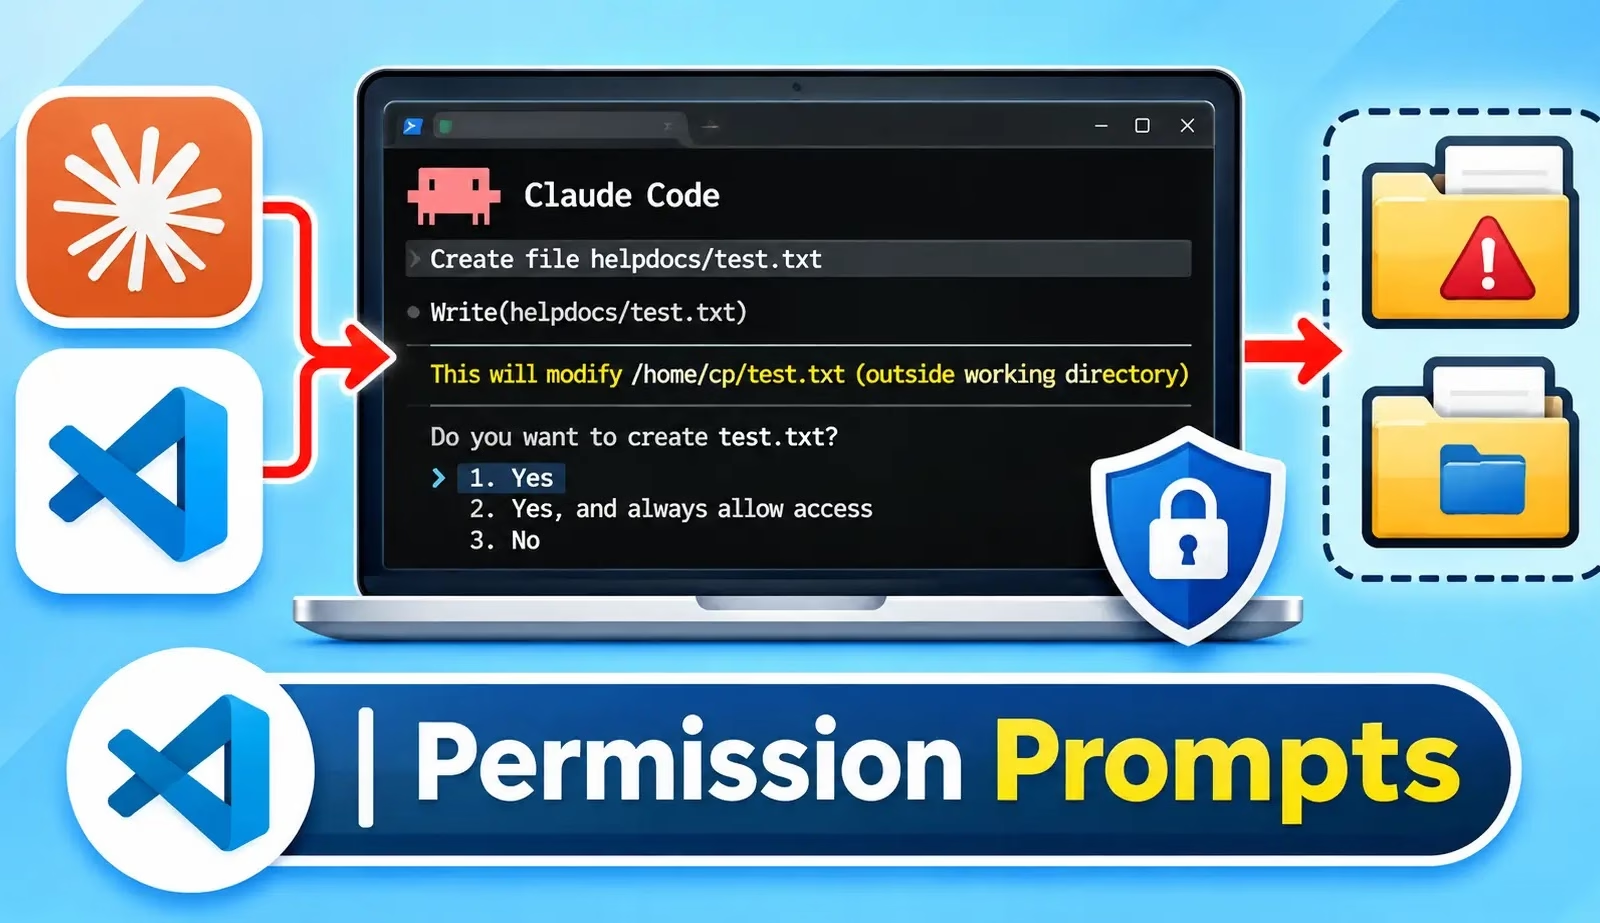
ファイルパスは現在のワークスペース内にあるように見えますが、実際にはワークスペース外を指している場合があります。ユーザーがこのプロンプトを承認すると、気付かないうちにAIエージェントへ、システム上の別の場所にある機密ファイルへのアクセスを許可してしまう恐れがあります。Anthropicはこの報告を「情報提供(informative)」として処理を終了し、セキュリティ上の問題とは扱いませんでした。
この脆弱性は、2026年5月に公開されたAdversa AIの先行研究を発展させたものです。Adversaによると、Claude Code CLIは、エージェントがシンボリックリンク(別の場所を指すショートカット)経由でファイルに触れる際に承認を求めます。
ところが、このプロンプトに表示されるのはシンボリックリンクのパスだけでした。たとえば、./linkが/etc/を指している場合、表示は/etc/passwdではなく./link/passwdとなります。
Anthropicはこの報告をいったん却下したとされています。Adversaによれば、同社は数週間後にCLIを静かに強化し、現在はシンボリックリンクの解決後のパスが表示されるようになりました。
今回の研究者は、インストール数が3,000万を超えるAnthropicのVS Code拡張機能を検証しました。この拡張機能では、依然としてシンボリックリンクの参照先が表示されませんでした。
検証では、Claude Codeが./helpdocs内にtest.txtを書き込む許可を求めましたが、表示上は何の問題もないように見えました。ところがターミナルで確認すると、./helpdocsはワークスペース外を指すシンボリックリンクでした。
研究者は、プラグインのバージョン2.1.322でもこの問題は修正されていないとしています。一方、CLIでは実際のファイルの場所が表示され、シンボリックリンクの解決先が信頼済みフォルダの外にある場合は警告も出ます。
悪意のあるエージェントや、プロンプトインジェクション攻撃で操られたエージェントがこの欠陥を悪用すれば、ユーザーを誘導してワークスペース外へのアクセスを承認させることが可能です。
影響の大きさは、存在するシンボリックリンクによって変わります。たとえば、ホームディレクトリへのリンクがあれば、~/.ssh/にあるSSH鍵が露出する恐れがあります。
研究者はこの問題をHackerOne経由でAnthropicに報告しました。しかしAnthropicは、プロンプトが表示されること自体で十分であり、そこに表示される情報はセキュリティ制御の一部ではないと回答しました。
さらに同社は、シンボリックリンクはClaude Codeの権限に関する脅威モデルの対象外だとも述べました。ただし研究者は、公開されているプログラムガイドにそのような除外項目は記載されていないと指摘しています。以上はultrastrikeが伝えました。
修正が提供されるまでは、ユーザー自身でパスを確認するしかありません。ターミナルでrealpath <path shown in the prompt>を実行し、結果がワークスペースや許可済みの場所の外にある場合は、要求されたパスにシンボリックリンクが含まれていないか調べてください。
この事例は、承認プロンプトが正確な情報を表示しなければならない理由を示しています。実際の宛先を隠すプロンプトは、ユーザーに誤った安心感を与えます。Adversaは6種類のAIコーディングエージェントで同様のパターンを確認しており、より広範な設計上の問題がある可能性を示唆しています。
16,000以上のSOCチームがANY.RUNを導入し、脅威調査の効率化と手作業の削減を実現しています。チームで試してみる
翻訳元: https://cyberpress.org/claude-prompts-conceal-access/