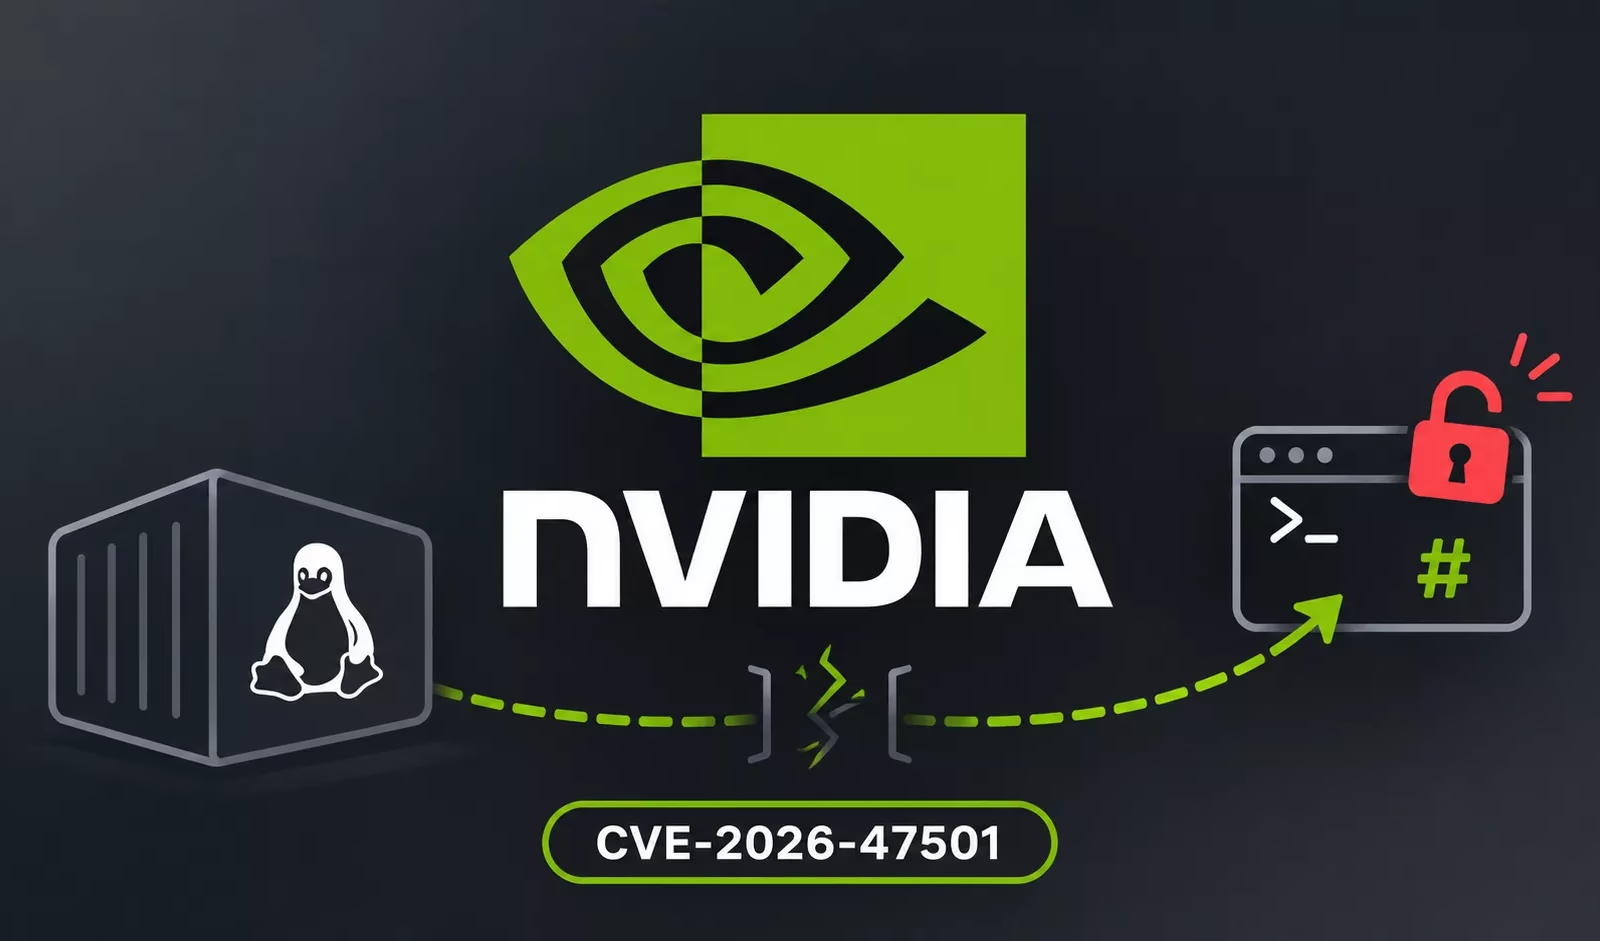
NVIDIAのLinux向けGPUカーネルドライバーに境界外書き込みの脆弱性が見つかりました。権限を持たないプロセスがGPU対応コンテナから脱出し、ホスト上でroot権限を取得できる恐れがあります。
この脆弱性は「ForgePtr」と名付けられ、CVE-2026-47501として追跡されています。攻撃には影響を受けるGPUデバイスへのローカルアクセスが必要ですが、CAP_SYS_ADMIN、特別なグループへの所属、特権コンテナのいずれも必要ありません。
AIのトレーニングや推論に使う共有ノードでは、ホストのroot権限を奪ったテナントが、他のワークロードの認証情報、モデルの重み、ジョブデータにアクセスできる可能性があります。
問題はドライバーのイベントバッファ設定処理にあります。ハンドルの検索に失敗しても、その結果が確認されません。この結果、ポインターの検証に失敗し、ホストのカーネルメモリを破壊できてしまいます。
Stealthiumの実証では、カーネルアドレス空間配置のランダム化(KASLR)が有効でも、別の情報漏えいを利用して稼働中のカーネルアドレスを特定していました。
runcの欠陥によるコンテナ脱出とは異なり、ForgePtrの原因はコンテナランタイムではなくNVIDIAのカーネルモジュールにあります。runcやNVIDIA Container Toolkitを更新しても、脆弱なドライバーはそのまま残ります。
Stealthiumによると、実証では権限のないコンテナの内部からホスト全体に及ぶカーネルの状態に到達できました。研究者らはその後、カーネルロックダウンとモジュール署名の強制を無効にし、署名付きブートチェーンには手を加えないまま、署名のないカーネルモジュールを読み込みました。
この点は重要です。セキュアブートは起動時に読み込まれるソフトウェアを認証できますが、カーネルメモリが破壊された後も実行時の保護が保たれることまでは保証しません。
デバイスのメモリアクセスを制限するIOMMUも、ForgePtrは防げません。書き込みを行うのはGPUではなく、ホストのカーネルだからです。
Stealthiumのシニアセキュリティリサーチャー、Branislav Brzak氏は、この欠陥が2022年5月に初めて公開されたNVIDIAのオープンGPUカーネルモジュールである515.43.04に遡ることを突き止めました。チームは610.57.04までのソースコードで同じ問題を確認し、610.43.02と610.57.04でホストのroot権限を取得できることを実証しました。
NVIDIAは2026年9月9日に修正版の615.71.09を公開し、9月30日にセキュリティ情報を発表しました。Stealthiumは11月12日に調査結果を公表しましたが、概念実証コードは公開していません。
AppArmorのCrackArmorの脆弱性と同様に、リスクは最初に脆弱なカーネルコンポーネントへ到達したプロセスだけにとどまりません。運用者は共有ノードを優先し、ホストのLinuxディスプレイドライバーを615.71.09、または修正を含む以降のリリースに更新してください。
NVIDIA vGPUを導入している環境では、ディスプレイドライバーのバージョン番号を全体にそのまま当てはめず、製品とブランチごとに修正済みバージョンを確認してください。
ノードにパッチを適用するまでは、信頼できないユーザーやコンテナにGPUデバイスへのアクセスを与えないでください。コンテナのポリシーを厳しくしてもドライバーは修復されません。コンテナイメージのスキャンも、ホストに読み込まれたカーネルモジュールの更新の代わりにはなりません。
検知のためにStealthiumは、ドライバーのイベントバッファ設定における不正な動作や、ホスト全体のクラッシュ処理、カーネルロックダウン、モジュール署名の強制に生じた予期しない変更の監視を推奨しています。
こうしたイベントは、発生元のコンテナやGPUデバイスの動作と突き合わせてください。正当なワークロードもクラッシュするため、プロセスのクラッシュだけでは弱い兆候にすぎません。一方、テナントのワークロードに結び付く、ホスト全体のセキュリティ状態の原因不明な変更は調査に値します。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/nvidia-gpu-driver-flaw/