プレスリリース
提供:TechnologyWire
2026年11月18日4分
重大な脆弱性やサプライチェーン上の脅威を監視する新技術が、顧客環境への影響を自動で評価し、対処方法も提示します
AIネイティブなアプリケーション保護のリーダーであるOX Securityは本日、「OX Radar」と「Response Center」の提供開始を発表しました。セキュリティチームは、優先度の高いサイバー脅威の追跡、自社組織が影響を受けるかどうかの判定、対処の管理を、1か所で行えるようになります。
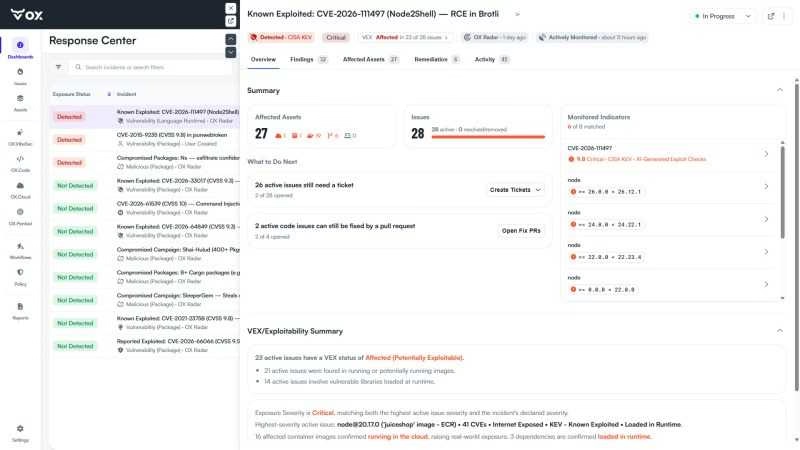
OX Radarは、新たに見つかる脆弱性、侵害されたソフトウェア依存関係、実際に悪用されている脅威を継続的に監視します。Response Centerは、OX Securityのアプリケーションセキュリティプラットフォームと統合されています。対応する脅威が顧客環境に該当するかどうかを自動で確認し、影響を受ける資産を特定します。あわせて、対応に必要なコンテキストとガイダンスも提供します。このほかに、一般公開されているOX Radarの脅威フィードでは、ソフトウェアとAIのサプライチェーン全体にわたる、より幅広いセキュリティ調査結果や検出内容を公開しています。
重大な脆弱性やサプライチェーン攻撃が発生すると、セキュリティチームは多くの場合、何時間もかけて、アドバイザリの検索、資産インベントリの確認、複数ツールにまたがる検出結果の突き合わせを行います。目的は、最も重要な問い、つまり「自社は影響を受けるのか」に答えることです。ソフトウェアやAIのコンポーネントが増え続けるなか、あらゆる潜在的な脅威を手作業で調べることは、ますます現実的ではなくなっています。
OX SecurityのCEO兼共同創業者であるNeatsun Ziv氏は、次のように述べています。「問題は、新たな脅威が危険かどうかだけではありません。自社にとって危険かどうかです。AIはソフトウェア開発を加速させ、サプライチェーンを拡大させ、チームが現実的に調査できる量を超えるセキュリティアラートを生み出しています。セキュリティチームには、どの脅威が自社に影響し、どれが影響せず、どのような対応が必要なのかを、すぐに把握できることが求められます」
緊急脅威の発生から顧客の対応まで
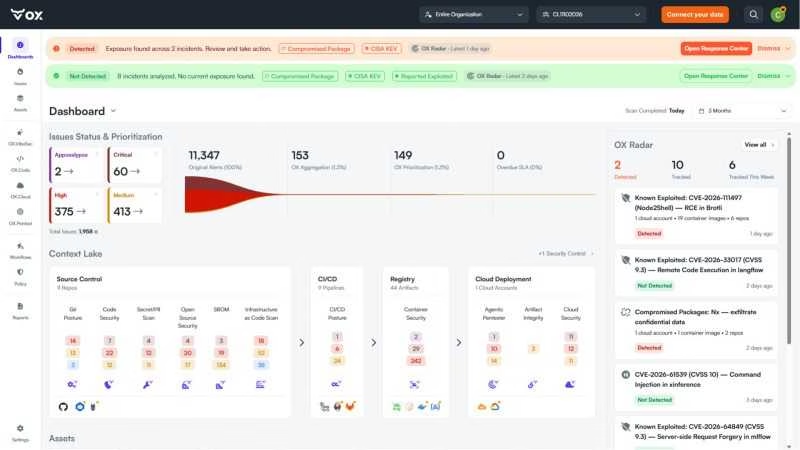
緊急の対応が必要な脅威にセキュリティチームが先手を打てるよう、OX Radarは約10分ごとに、CVEデータベース、既知の悪用された脆弱性のカタログ、セキュリティアドバイザリ、ベンダーの調査結果をスキャンします。顧客向けの機能は、優先度の高い脅威に重点を置いています。具体的には、侵害または悪意のある依存関係、悪用された脆弱性、深刻度が重大なCVEなどです。
Response Centerは、対応するOX Radarの脅威を各顧客の環境と結び付けます。脆弱なコンポーネントが存在するかを確認し、悪用可能性も評価します。判定には、米国のサイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)と欧州連合サイバーセキュリティ機関(ENISA)のKnown Exploited Vulnerabilities(KEV)カタログ、EPSSによる悪用予測、VEXの悪用可能性ステータスに加え、OX SecurityがAIで生成する悪用チェックとランタイムの可視性を組み合わせています。これらにより、脆弱なライブラリが影響を受けるかどうかを見極めます。
Response Centerでは、セキュリティチームは次のことができます。
- 脅威の追跡:新たな情報や検出内容が出てくるたびに、優先度の高いインシデントを追跡します。
- 影響範囲の評価:影響を受ける資産を特定し、裏付けとなる証拠を確認します。
- リスクの優先順位付け:深刻度、悪用状況、コードでの使用状況、到達可能性を評価します。
- 修復の管理:安全なバージョンとガイダンスを参照し、チケットや修正用プルリクエストを作成・追跡します。
- 対応の記録:検出結果と修復作業の記録を保持します。
ニュースレター
CSOのニュースレターで、セキュリティを万全に
最新の脅威、リスク、セキュリティ戦略に関する重要な情報で、企業を守りましょう
Response Centerは、対応する各インシデントについて、顧客の環境で脆弱性が検出されたかどうかを示します。悪用される可能性の証拠も提示し、利用可能なVEX情報も取り込んで、対応が必要かどうかをチームが判断できるようにします。CVE識別子、GitHub Security Advisoryの識別子、アドバイザリのURLを指定して、調査を開始することも可能です。
公開調査で脅威の可視性を拡大
顧客向けの機能とあわせて、OX Securityは、より幅広いセキュリティ調査結果を収録した、一般公開のOX Radar脅威フィードも導入します。このフィードは、OX Security独自の調査とスキャンに基づいており、新たに公開されたnpmとPyPIのパッケージ、AIスキル、Model Context Protocol(MCP)サーバを分析します。
OX Securityは今後も、顧客環境に照らして評価する脅威の範囲を拡大します。公開調査で得られた検出内容を、順次Response Centerに取り込んでいく方針です。
提供状況
OX RadarとResponse Centerは、OX Securityの顧客向けに、同社の「AI-Native Application Protection Platform(AINAPP)」の一部として提供されています。より広範なOX Radarの調査フィードは、OX Securityのウェブサイトで一般公開されています。
OX Securityについて
OX Securityは、プロンプトから本番ランタイムまで、ソフトウェアを保護するために開発された初のAIネイティブなアプリケーション保護プラットフォームです。プラットフォームには、VibeSec、OX Code、OX Cloud、OX Agentic Pentesterが含まれます。セキュリティチームは、AI主導の開発、アプリケーション、クラウド環境を保護するための統合システムを利用できます。
連絡先
Head of Communications
Jillian Jones
OX Security