security
Microsoftにとってまたひとつ頭の痛い話が加わりました。同社のGitHub組織の管理者認証情報が侵害された可能性があります
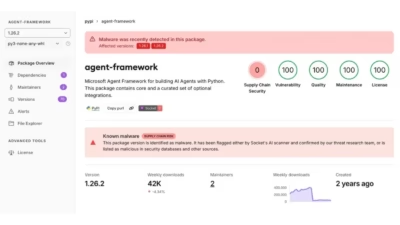
PyPIで公開されているMicrosoft公式のエージェントフレームワークのパッケージが乗っ取られ、情報窃取型マルウェアをインストールする状態になっていることが、複数のセキュリティ研究企業の調査で明らかになりました。
CEOのSatya Nadella氏は、同社の年次イベントIgniteのステージに立ち、投資家や顧客を魅了しようとしているところでしょう。しかしレドモンドの社屋のどこかでは、オープンソースチームがMicrosoftのGitHub組織の管理者アカウントへの不正アクセスとみられる事態に、慌てふためいているはずです。
問題のパッケージは、Microsoftのagent-frameworkのバージョン1.26.1と1.26.2です。研究者らは昨日遅くと今朝に報告しています。OX Securityによると、バージョン1.26.1は安全なバージョンに差し戻されたものの、その後に攻撃者がMicrosoftの公式PyPI公開アカウントを通じて1.26.2をアップロードしました。少なくとも同社が報告した時点では、認証情報がまだ保護されていなかったことがうかがえます。
いずれかのバージョンが環境内で見つかった場合は、アカウントのセキュリティ対応が必要になると考えるべきでしょう。
Python向けのMicrosoft agent-frameworkは、AIエージェントの構築・展開に使われ、月間ダウンロード数は20万件近くに上ります。今回の最新リリースでは、環境変数や認証情報ファイルのほか、Azure、Git、Docker、Hugging Faceなど、開発者向けの重要サービスのシークレットが外部に送信されます。
さらに悪いことに、このパッケージはインポートしなくても悪意ある処理を実行します。パッケージがインストールされたPythonインタプリタを起動するだけで動作します。感染したパッケージは、自らを動作させつつ正規のものに見せかけるため、Microsoft agent-frameworkの本物のバージョン1.26.0も引き込みます。その裏で認証情報を収集し、base64エンコードしたJSONの塊として暗号化したうえで、マルウェアにハードコードされたwebhook.siteのアドレスに送信します。
研究者の報告によると、このマルウェアは素早く動作するよう作られているようです。永続化の仕組みはなく、悪意あるバージョンのagent-frameworkがsite-packagesディレクトリに残っている間だけ実行されます。ただし、環境内の認証情報を探すだけにとどまらず、新たな認証情報を自ら要求して収集する点が特徴です。
具体的には、GitHub Actions、Azure DevOps、Azure自体から新しいIDトークンを要求し、同じwebhook.siteのアドレスに送信します。
OpenSourceMalwareの研究者は、「既存の認証情報の窃取と、トークンの能動的な要求を組み合わせているため、クラウドのビルド環境では特に危険です。有効期間の短いトークンでも、即座に外部へ送信されれば悪用できるからです」と述べています。
agent-frameworkのGitHubリポジトリは、本稿執筆時点で非公開(オフライン)になっています。AIアクセラレーターであるONNX RuntimeのMicrosoft製リポジトリも、同じくオフラインになっているとの指摘がネット上で出ています。他のMicrosoftリポジトリは引き続き利用可能で、ONNXリポジトリの停止とマルウェアキャンペーンとの関連は、Microsoftもセキュリティ研究者も指摘していません。
Microsoftは当方の質問にすぐには回答しませんでしたが、その理由は想像できます。広報担当者は全員、一大イベントのためサンフランシスコに出払っているうえ、現場の担当者たちは、このところWindowsメーカーを悩ませてきた他のトラブルの火消しに追われているのでしょう。 ®