今回も「PWNED」のコーナーをお届けします。杜撰なセキュリティ管理が原因で自ら墓穴を掘った組織を取り上げる企画です。今週の主役は、誰もが愛用するローテク版パスワードマネージャー、付箋です。
この恐ろしい話を紹介してくれたのは、30年以上の経験を持つ認定ペネトレーションテスターで、セキュリティ企業Blue Goat CyberのCEOを務めるChristian Espinosa氏です。同氏によると、重要な認証情報がオフィス内の誰の目にも触れる場所に放置されていたといいます。
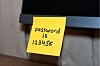
クライアント企業のオフィスを見て回っていたとき、同氏は従業員のモニターにテープで貼られた付箋にパスワードが書かれているのに気付きました。パスワードを紙に書き留め、物理的に安全なノートに保管するだけなら問題ないかもしれません。しかし、コンピューターに貼り付けるのは明らかに不適切です。
「システムに触れる前に、まずそのシステムが置かれている物理的な環境を歩いて確認します。攻撃者も標的を調べるときは同じことをします」とEspinosa氏は説明します。「物理的なセキュリティの脆弱性は、技術的な脆弱性よりもはるかに軽視されがちです。企業はファイアウォールには投資するのに、正面玄関から約90センチの場所に付箋が貼られているのです」
Espinosa氏は付箋を写真に収め、すぐにその従業員のアカウントへのログインを試みました。結果は成功です。続いて、同じパスワードをVPNでも試しました。VPNはこの従業員が管理していたようです。
VPNに接続すると、Espinosa氏は社内ネットワークと、すべての共有ドライブに完全にアクセスできました。この従業員がアクセスできる共有ドライブを開くと、人事フォルダがあり、従業員の自宅住所、運転免許証、スキャンしたW-4フォームなど、あらゆる個人を特定できる情報(PII)が保存されていました。全員の給与を一覧にしたスプレッドシートまでありました。
この従業員のアカウントでは、社内サーバー名と各サーバーの担当者名を一覧にした文書も閲覧できました。フィッシングには格好の材料です。別の文書には、経理サーバーへのログイン手順が記されていました。
経理サーバーは、とりわけ顧客情報の宝庫でした。Espinosa氏は、このサーバー上で取引先の銀行情報、請求書、支払い記録を収めたフォルダを見つけました。
情報提供のお願い
ネットワークに大きな穴を残していた人の話をご存じですか。[email protected]までお寄せください。ご希望があれば匿名で対応します。
「その時点で、見学中に付箋から読み取ったパスワード一つのおかげで、私は1台のデスクから、給与詐欺、ID窃盗、取引先への支払い詐欺に使えかねない情報にたどり着いていました」とEspinosa氏は話します。
これらの情報にアクセスできたことを確認したペネトレーションテスターは、調査結果をクライアントに報告しました。クライアントはただちに問題のアカウントを無効化し、ほかに誰がネットワークに侵入した可能性があるかを調べるため、VPNのアクセスログの確認に着手しました。さらにオフィス内を調べ、ほかにも付箋にパスワードを書いて見えるところに置いている人がいないかを確認しました。最後に、人事部門と経理部門の共有フォルダの権限を絞り込み、本当に必要な人だけがデータにアクセスできるようにしました。
この事例から得られる教訓は、かなり明白です。パスワードを人目にさらさないこと。そして、おそらくさらに重要なのは、従業員情報や顧客情報といった事業の根幹をなすデータを含むファイル共有へのアクセス権限を、必要な人に限定することです。
「クライアントが最も衝撃を受けたのは、私が建物を出た後でも攻撃がいかに簡単に続けられたかという点でした」とEspinosa氏は指摘します。「誰かがあの付箋を撮影して外に出て、その夜にVPNへ接続し、別の場所から従業員や財務の記録を調べ始めることもできたはずです」®