Amazon Elastic Kubernetes Service(Amazon EKS)のAuto Modeを利用すると、AWSが管理するインフラストラクチャの恩恵を受けられますが、ワークロードのランタイムセキュリティは引き続き必要です。Amazon EKS Auto Modeでは、コンピューティング、ネットワーキング、ストレージ、ロードバランシング、ノードのパッチ適用といったKubernetesクラスターのインフラストラクチャをAWSが運用します。これにより、日々の運用負荷は大幅に軽減されます。マネージドモデルではAWSがノードを運用するため、ノードはすべて同一で予測可能かつイミュータブルであり、ルートファイルシステムは読み取り専用、セキュリティ制御も厳格に適用されます。本記事では、これがランタイムセキュリティにとって何を意味するのか、そしてUniversal eBPFを使ってEKS Auto ModeにSysdig Secureをデプロイし、活用する方法を解説します。
Amazon EKS Auto Modeで何が変わるのか
標準のEKSでは、AWSがコントロールプレーンを管理し、ワーカーノードはユーザーが管理します。Auto Modeでは、AWSの責任範囲がノードとクラスターの中核機能にまで広がります。
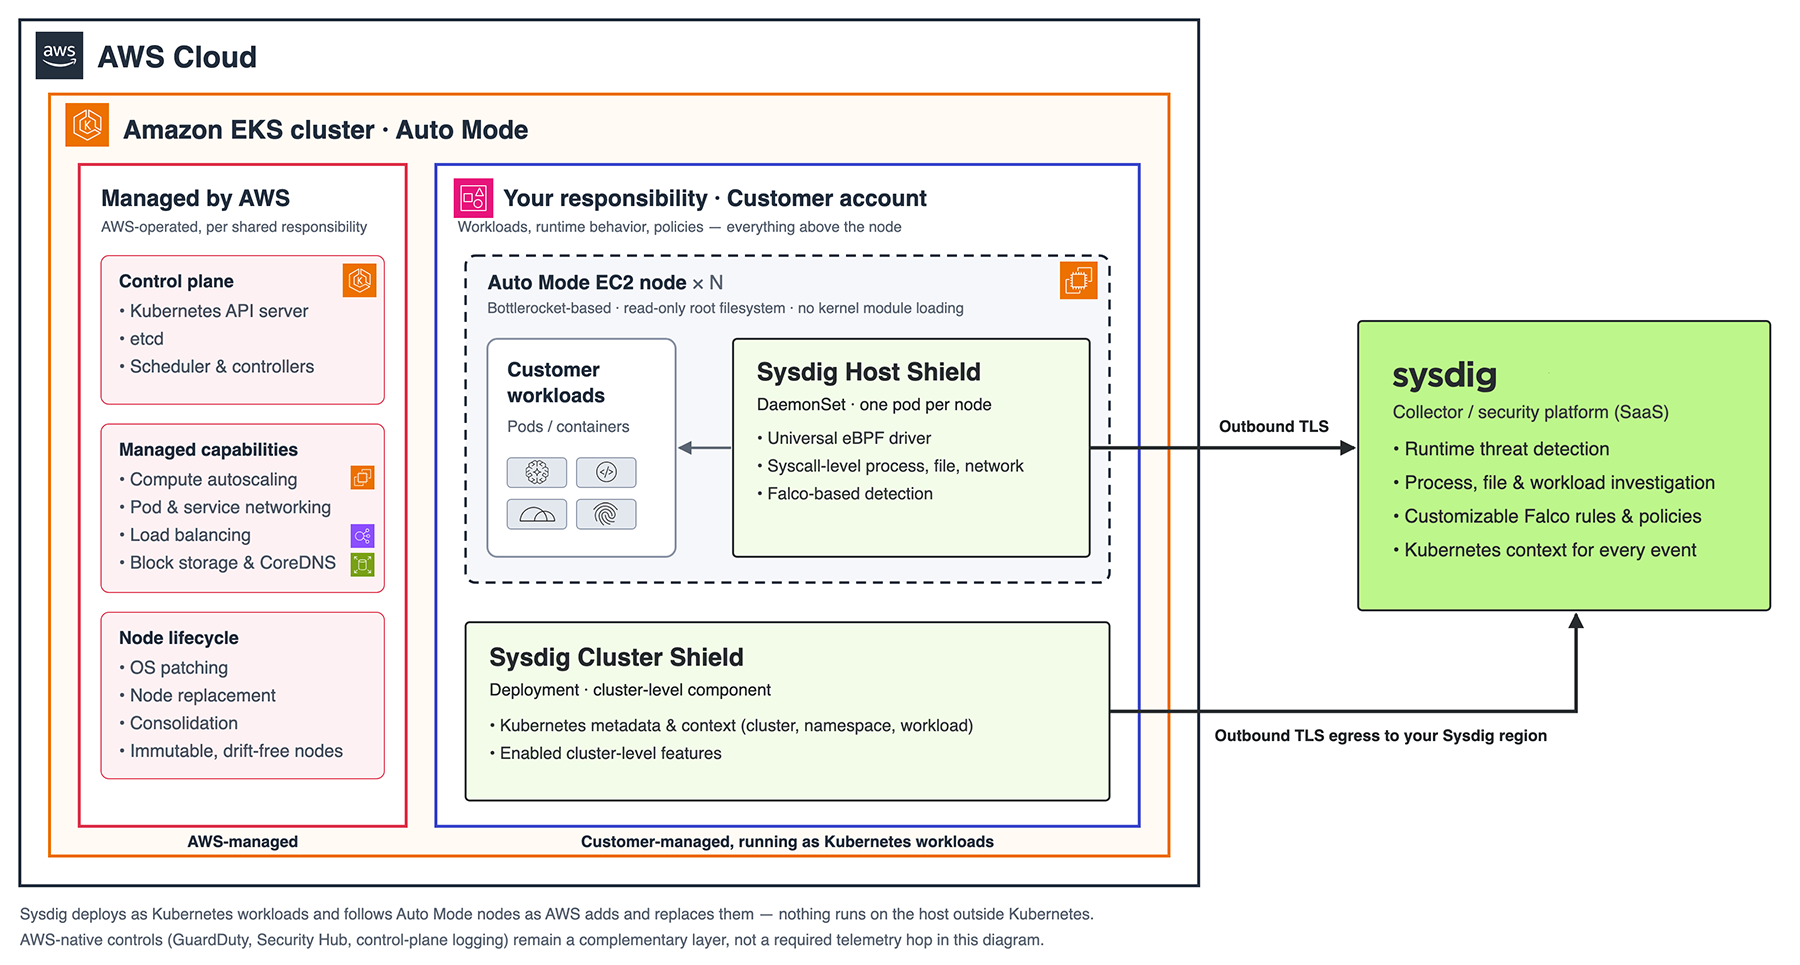
ノードはAWSが管理するアプライアンスです。コンテナに特化した堅牢なOS(Bottlerocketベース)を採用し、ルートファイルシステムは読み取り専用で、SELinuxも強制されます。ノードは定期的に置き換えられるため、構成が時間とともに変化(ドリフト)することはありません。マネージドコンポーネントの全リストは、Auto Modeのドキュメントを参照してください。
Auto Modeに異なるエージェント方式が必要な理由
Auto Modeのノードでは、セキュリティ上の理由からカーネルモジュールのロードが許可されていません。Bottlerocketはeに対応しているため、SysdigはランタイムセキュリティのeBPF(Extended Berkeley Packet Filter)を主要な仕組みとして採用しています。Sysdig Host Shield(エージェント)に組み込まれたUniversal eBPFドライバーにより、システムコールを信頼できる情報源として、カーネル内でシステムアクティビティを安全にリアルタイム監視できます。
導入の手順
SysdigはKubernetesワークロードとしてデプロイされるため、AWSがAuto Modeのノードを追加・置き換えるたびに、それに追従します。ホスト上で、Kubernetesの外側で動作するものは何もありません。
SysdigがAWSネイティブの制御を補完する領域
Amazon GuardDuty、AWS Security Hub、EKSコントロールプレーンのログ記録、ネットワークポリシー、Pod Security Standardsは、Auto Modeの設計で推奨されている対策です。これらはAWSとコントロールプレーンのレイヤーをカバーします。Sysdigは、高度なクラウドワークロード保護によってこれらの制御を補完します。Sysdigを使えば、セキュリティチームはランタイムポリシーを適用し、プロセスのアクティビティを調査し、ファイルやワークロードの挙動を監視し、イベントをKubernetesのコンテキストと関連付けることができます。
カスタマイズ可能な検知ルールは、業界をリードするFalcoエンジンをベースにしています。システムコールを監視することで、Linuxカーネルレベルで異常なイベントや不審なイベントを特定できます。Sysdig Secureのデフォルトの脅威検知ルールをそのまま使うことも、独自の脅威モデルに合わせて簡単にカスタマイズすることも可能です。
Kubernetes環境のコンテナワークロードは動的で寿命が短いため、静的スキャンなどの従来型のセキュリティ対策では、実行時に現れる脅威を検知できない場合があります。必要なのはランタイムセキュリティ、つまり挙動をリアルタイムで監視し、Amazon EKS Auto Mode上で動作するワークロードのセキュリティ問題を迅速に特定して対処する能力です。たとえば、侵害されたコンテナが予期しないプロセスを起動したり、ネットワーク接続を開いたりしても、脆弱性スキャナーが事前にそれを検出することはありません。ランタイム監視であれば、クラスター、ネームスペース、ワークロードIDといったKubernetesのコンテキストを完全に把握したうえで、そうした挙動をリアルタイムに捉えられます。
適切なポスチャ管理、特にコンテナの脆弱性を徹底的にスキャンすることを推奨します。ランタイムセキュリティは、ゼロデイ脆弱性のように、静的解析や脆弱性スキャナーでは見逃される可能性のあるエクスプロイトに対する、防御の追加レイヤーとなります。ランタイムセキュリティは、不正アクセス、悪意ある変更や意図しない変更、攻撃の兆候となりうる不審な挙動からワークロードとデータを守る助けとなるため、現代の組織にとって重要です。
SysdigでAmazon EKS Auto Modeを試す
価値を最も手早く検証するには、小規模なEKS Auto ModeクラスターにUniversal eBPF版のSysdigを導入するのが最適です。主要な検知機能とKubernetesのコンテキストが機能することを確認したうえで、チームにとって重要な対応・調査ワークフローを試してください。始めてみませんか?デモをリクエストするか、インストールドキュメントをご覧ください。Kubernetes向けSysdigの詳細は、こちらのRuntime-Driven Security for Containers & Kubernetes — A Practitioner’s Toolkit(コンテナとKubernetesのためのランタイム駆動型セキュリティ:実践者向けツールキット)でもご覧いただけます。
共同執筆: Merin Eralil(AWS ISVセキュリティパートナー ソリューションアーキテクト)
翻訳元: https://webflow.sysdig.com/blog/runtime-security-for-amazon-eks-auto-mode