Sysdigは、「Sysdig AI Defense」の一般提供開始を発表しました。エンドポイントとクラウド環境をまたいでAIエージェントの活動を監視・制御するためのツールを、企業に提供します。このプラットフォームは、エージェントの動作を企業のポリシーと照合し、許可、ユーザー承認待ちの保留、完了前のブロックのいずれかを判断します。また、エージェントの活動とポリシー判断を記録し、調査や監査に役立てることもできます。
企業は、ガバナンスの整備が追いつかないほどの速さでAIを導入しています。IBMの最近の調査では、77%の組織が、AIの導入がすでにガバナンス能力を上回っていると回答しました。最先端のAI研究所も同じ状況に直面しています。OpenAIとAnthropicはいずれも、評価環境のエージェントやモデルが他社の本番システムに到達したことを公表しています。
エージェントによる脅威も同じ速度で進行します。Sysdig Threat Research Team(TRT)が確認したランサムウェアキャンペーン「JADEPUFFER」では、AIエージェントが自らのログイン失敗を切り分けて修正するまでに、わずか31秒しかかかりませんでした。攻撃者がエージェントを操っている場合でも、エージェントが自ら暴走した場合でも、企業は動作が完了する前に、つまり実行されているその瞬間に止める必要があります。
Sysdig CEOのHatem Naguib氏は次のように述べています。「今やすべての組織が、自社のAIエージェントの行動に責任を負っています。最近の出来事が、そのことをはっきりと示しました。エージェントはエンドポイントで動き出すかもしれませんが、影響範囲はクラウドの奥深くにまで及びます。Sysdigは10年にわたり、ランタイムでクラウドを守ってきました。Sysdig AI Defenseは、同じリアルタイムの視点をエージェントにも適用します。これにより、チームはノートPCから本番ワークロードまで、一貫した全体像を得られます。AIに対する説明責任を果たすには、それが必要です」
Sysdig AI Defenseから得られた初期の知見によると、エージェントがログに1つの動作を書き込むごとに、カーネル(オペレーティングシステムの中核)では約7つのプロセスが実際の処理を行っています。さらに、エージェントは作業の途中で新たなスキルや接続を取り込むことがあるため、朝に展開したエージェントが、午後も同じ状態で動いているとは限りません。エージェントのログに残るのは意図にすぎず、実際に何が実行されたかを示せるのはカーネルだけです。
セキュリティチームには両方の情報が必要です。そのうえで組織は、特定のエージェントによる特定の動作を許可すべきかどうかを、リアルタイムで判断する手段を求めています。Sysdig AI Defenseは、エージェントがどこで動いていても、ランタイムでその判断を下せるよう支援します。
Sysdig AI Defense:ランタイムの真実に基づく設計
Sysdig AI Defenseは、エージェントが何をしようとしているか、実際に何をしているか、認証情報でどこまで到達できるかという3点から、個々の動作をリアルタイムで判定します。すべての動作を組織のポリシーと照合し、違反するものは実行前にブロックします。すり抜けた場合は、そのプロセスを強制終了します。実際に実行された内容の根拠となるカーネルレベルでは、侵害されたエージェントや暴走したエージェントが改ざんできない記録を保持します。エージェントの内部では、エージェントが動作するフレームワークであるハーネスを計装します。これにより、どのツール、Model Context Protocol(MCP)サーバー、スキル、プラグインを、どのような引数で、どの対象に対して呼び出したかを把握できます。
エンドポイントだけを監視するツールは、プロセスを見ることはできてもエージェントの意図までは理解できません。ネットワークだけを監視するツールは、通信に現れない多くの動作を見逃します。Sysdig AI Defenseは、動作が完了する前に、その時点でエージェントが到達できる範囲と照らし合わせて評価します。テスト環境の認証情報を読み取るだけならノイズですが、本番環境を管理するキーを読み取れば、それはインシデントです。
Sysdig AI Defenseを使うと、組織は次のことができます。
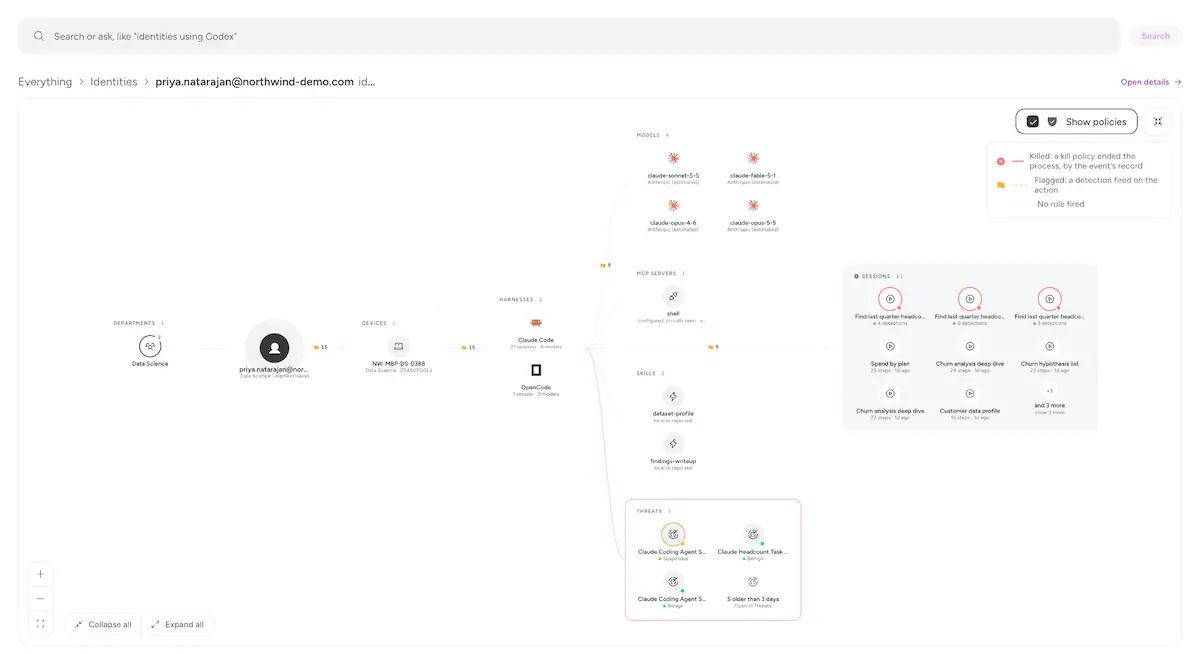
- すべてのエージェントと、その責任者を把握する。Sysdig AI Defenseのランタイムテレメトリから、エージェント、ハーネス、モデル、MCPサーバー、スキル、プラグインのライブインベントリを構築できます。Claude Code、Codex、GitHub Copilot、Cursorなど、各プラットフォームのあらゆるエージェントを、責任を負う担当者にひも付けられます。
- リスクの高い動作を完了前に止める。エージェントに許可する動作を、ポリシーテンプレートから定義できます。テンプレートには、Open Web Application Security Project(OWASP)の「Top 10 for LLM Applications」などのフレームワークに対応するルールが含まれます。ポリシーはまずアラートモードで運用し、チームの準備が整った段階で強制モードに移行します。その後は、未審査のMCPサーバー、スキル、プラグインを実行前に停止できます。リスクの高い認証情報の読み取りや挙動の逸脱は、ブロックするか、人間によるレビューのために保留します。開発者向けの例外手順も用意されています。
- エージェントが実際に何をしたかを調査する。すべてのセッションがリアルタイムで記録されるため、動作をブロックしたり承認待ちで保留したりした時点で、証拠がすでにそろった状態から調査を始められます。ライブのアクショングラフには各ステップが順番に表示されます。エージェントが申告した内容と実際の動作、到達可能だった範囲、どの権限で動作したかを並べて確認できます。
エージェントに許可されていた内容を証明する。監査に耐える改ざん不能な記録により、どのポリシーがいつ適用され、誰が承認したかを示せます。 - AIの支出をリアルタイムで管理する。AIゲートウェイを経由しない呼び出しも含め、すべてのモデル呼び出しを、エージェント、チーム、担当者に紐づけられます。リーダーは、高価なモデルが日常的な作業に使われている箇所を把握できます。月末の請求書ではなく、実際の利用状況に基づいて対策を講じられます。
Sysdig CTOのLoris Degioanni氏は次のように述べています。「エージェントはツール呼び出しを偽って報告することはできますが、システムや外部世界とのやり取りを書き換えることはできません。エージェント自身による行動の説明は有用な文脈ですが、証拠ではありません。エージェントの報告と実際の動作が食い違うとき、それは検知対象になります。ソフトウェアをリアルタイムで監視し、逸脱すれば止める。これがSysdigのランタイム基盤の核心です。Sysdig AI Defenseは、その同じ真実を、エージェントが動作する瞬間に届けます」
Sysdig AI Defenseは、組織がすでに使っているツールを通じて展開でき、エージェントは通常どおり稼働します。既存のエンドポイント保護、モデルテスト、レッドチーミングのツールを補完し、従業員のワークステーション、本番のLinuxやKubernetesに加え、組織が所有しないマネージドのエージェントプラットフォームまで、エージェントを追跡します。Sysdig AI Defenseは、Sysdig Secureクラウドネイティブアプリケーション保護プラットフォーム(CNAPP)と同様に、カーネルレベルの計装を基盤としています。また、クラウドネイティブのランタイム脅威検知におけるオープンソースの標準であるFalcoを土台としています。
翻訳元: https://www.helpnetsecurity.com/2026/11/05/sysdig-ai-defense/