サーバーが古かったり放置されていたりしなくても、セキュリティリスクになることはあります。新規にインストールしたシステムで保護機能を一つ見落とすだけで、攻撃者に社内ネットワーク全体への侵入口を与えかねません。
Microsoftは11月17日、Windows Server 2028のパブリックプレビューを発表しました。Insiderビルド29706以降、Server Coreは初回起動時に数百のセキュリティ設定を有効にします。リモート管理やファイル共有に対する制御も、より厳格になります。
IT部門にとって今回のプレビューは、古い設定に依存しているツールを洗い出す好機です。移行時の問題になる前に把握しておくことができます。
厳格な制御でログインとリモート接続を保護
Microsoftは、サーバーによるユーザーログインや機密情報へのアクセスの扱いが変わると説明しています。Windows Server 2028では、NTLMよりもKerberosを優先します。NTLMは古いサインイン方式で、攻撃者が正規ユーザーになりすますために悪用できます。さらに、保存された認証情報を保護する仕組みや、パスワードの推測を繰り返す試行を難しくする仕組みも追加されます。
このほか、ネットワーク通信や管理者アクセスにも保護が及びます。
- ネットワークセキュリティ:ファイル共有接続は改ざんや盗聴に対する保護が強化されます。また、組み込みのファイアウォールは有効なままとなり、不要な通信を遮断します。
- リモートアクセス:暗号化せずに情報を送信する管理用接続など、古くて安全性の低いサーバー接続方式が制限されます。
- アクティビティの監視: PowerShellのアクティビティを含め、コマンドの記録がより詳細になります。不審な挙動を調べる際に、調査担当者が追加の情報を得られます。
多くの設定はシステムポリシーによって強制されており、一般的なソフトウェアのインストーラーやセットアップスクリプトでは無効にできません。これらの保護に例外を設けるには、管理者がまず制御元のポリシーを変更する必要があります。
古いアプリケーションで互換性の問題が起きる可能性
一方で、古いログイン方式やネットワーク接続を前提に作られたプログラムは、新しい制限の下で動作に苦労するかもしれません。古い管理ツールや複雑なActive Directory環境を利用している企業では、既存のソフトウェアを想定どおりに動かすために追加の作業が必要になる可能性があります。
Microsoftは、管理者が別のコンピューターからサーバーを操作できるWindows Remote Management(WinRM)を例に挙げています。安全でないログイン方式をローカルコマンドで元に戻そうとしても、ブロックされます。ただし、別のユーティリティを使えば、設定グループ全体を標準的なWindows Serverの動作に戻せます。この場合、問題の原因となっている設定だけでなく、そのグループ内の複数の保護も解除されるおそれがあります。
現行のプレビューには、計画されている一部の保護機能もまだ含まれていません。NTLMの完全なブロックは開発中です。ハードウェアへの不正アクセスや、特定のリモート接続に対する追加の保護も同様です。
公式の リリースノートには、特定の暗号化接続の際にWindowsの認証サービスがクラッシュする可能性があるバグも記載されています。
セキュリティチームは有効な保護の確認が必須
エンタープライズのセキュリティアーキテクトやWindows Serverの管理者は、アプリケーションが例外を必要とした場合に何が起きるかに注意を払う必要があります。設定を緩めればソフトウェアは再び動くかもしれませんが、サーバーの防御が想定より手薄になるおそれもあります。
あるシステム向けに行った変更が、共通のインストールスクリプトや全社的なポリシーを通じて、やがて他のシステムにも広がる可能性があります。
導入前に体系的なレビューを実施すれば、必要なセキュリティ上の例外を管理下に置きつつ、互換性の問題を洗い出せます。
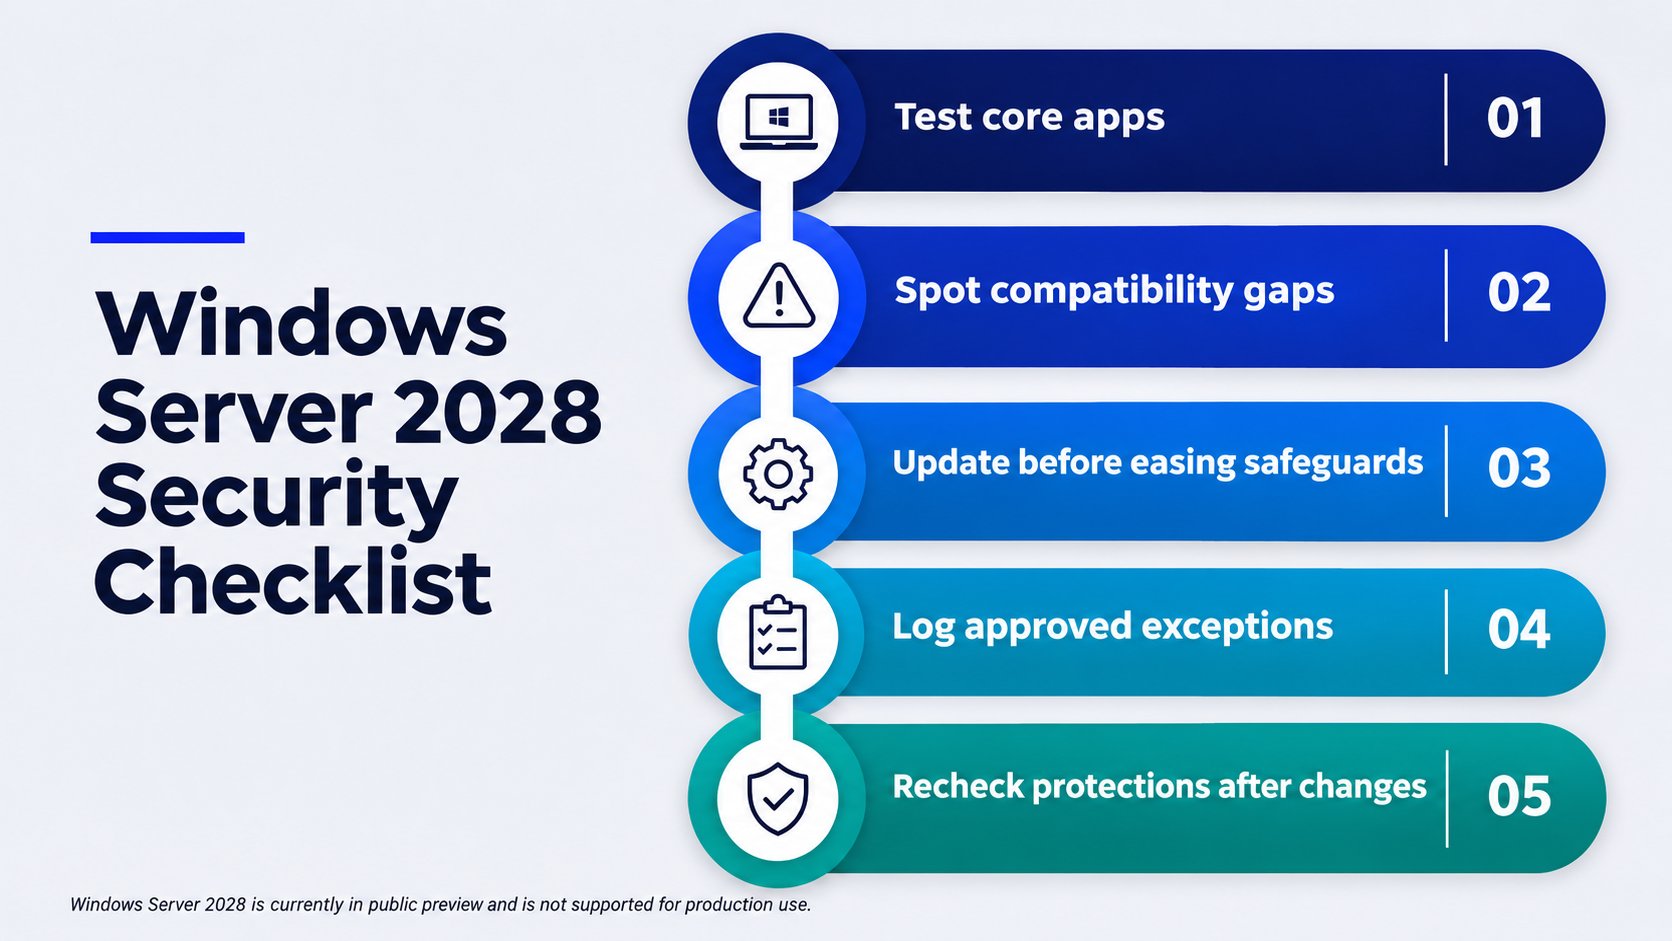
結果の確認は、必ずしも簡単ではありません。Microsoftは、おなじみのWindowsポリシーレポートでは、有効になっている保護でも「未構成(Not Configured)」と表示される場合があると注意を促しています。
同社のMSHardenedPolicyEvalツールを使えば、実際に適用されている設定を評価できます。ただし、現行のプレビューでは、すべての保護機能を測定できるわけではありません。
グループポリシーやOSConfigとあわせて セキュリティ構成管理ツールを使う組織も、各設定をどのシステムが制御しているかを明確にしておく必要があります。
競合するツール同士が互いの変更を上書きし、サーバーが想定外の状態になる場合があります。承認済みの変更を行った後に定期的な確認を実施すれば、アプリケーションやセキュリティポリシーが変化しても、企業はWindows Server 2028の強化された保護を維持しやすくなります。
関連するサイバーセキュリティニュース:Oracleの最新セキュリティアップデートは数百件の脆弱性に対処しましたが、企業向けソフトウェアに組み込まれたJavaのインストールは見落とされたままになる可能性があります。
翻訳元: https://www.esecurityplanet.com/news/news-windows-server-2028-security-legacy-apps/