Permifyはオープンソースの認可サービスで、「ユーザーXはドキュメントYを閲覧できるか」「チームYのメンバーはどの投稿を編集できるか」といったアクセス権の判定を実行時に行います。こうしたルールを一箇所にまとめて管理できるため、アプリケーションコード側にルールを持たせる必要がなくなります。
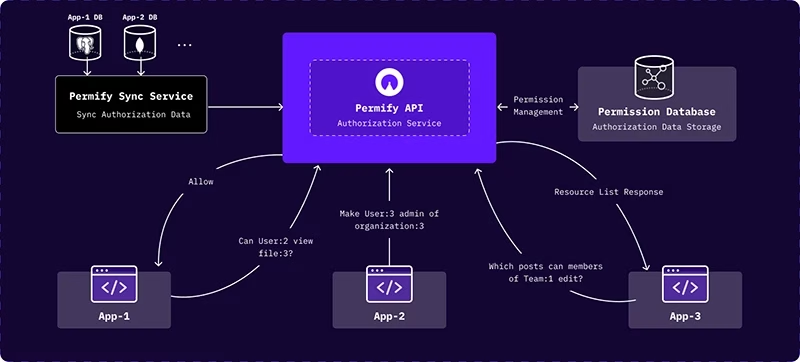
Permifyは、Googleが自社製品全体で運用している認可システムであるGoogle Zanzibarの設計思想を踏襲しています。権限管理が複雑化し、権限同士が入れ子構造になり始めた場合や、同じルールを複数のアプリケーションにまたがって適用する必要が生じた場合に、こうした仕組みが求められます。
権限ルールはPermify独自の言語で記述でき、ロールベースのアクセス制御、関係性ベースのルール、属性ベースのルールに対応しています。関係性ベースのルールは、ドキュメントの所有者やそのドキュメントを所有するチームのメンバーといった「つながり」を通じてアクセス権を付与します。
このサービスはテナントごとに別々のルールセットを保持することも可能です。そのため、1つのデプロイメントで複数の顧客組織にサービスを提供しても、それぞれの権限情報が混ざり合うことはありません。Permifyは数十ミリ秒単位でアクセス権の判定に応答します。
Dockerコマンド1つでローカル起動でき、RESTおよびgRPCの呼び出しを受け付けながら、認可データをメモリ上に保持します。PermifyはCloud Native Computing Foundationのメンバーであり、リポジトリにはバウンティ(報奨金)が設定されたイシューも掲載されており、プルリクエストが採用されると報酬が支払われます。
PermifyはGitHubから無料で入手できます。
翻訳元: https://www.helpnetsecurity.com/2026/09/14/permify-open-source-authorization-as-a-service/