2026年後半までに、EU各国の所管当局はNIS2コンプライアンス文書の審査を本格化させています。指令第20条(1)により、重要事業体および基幹事業体の経営陣は違反に対して個人的に責任を問われる可能性があり、この点が経営層の関心を強く引き付けています。ENISAの2025年NIS投資報告書によると、EU域内の組織の34%がID・アクセス管理(IAM)導入において深刻な人材不足に直面しているとしています。既存のチームを疲弊させることなく、コンプライアンスを達成する必要があるのです。
本ガイドでは、PassworkをNIS2第21条の要件にどのようにマッピングするか、業務効率化がどこから生まれるのか、そしてイベントログを3日がかりで漁ることなく監査証跡を生成する方法について解説します。
NIS2のパラドックス:セキュリティ強化は通常、IT業務の増加を意味する
NIS2第21条は、組織全体にわたるアクセス制御ポリシー、多要素認証、基本的なサイバー衛生の徹底を義務付けています。パスワードポリシーを厳格化するたび(最小文字数の増加、有効期限の短縮、再利用禁止など)、ヘルプデスクへの問い合わせは増加します。パスワードリセットはこうした負荷の最も予測しやすい発生源の一つであり、ポリシーの厳格化はそれをさらに押し上げるだけです。
この摩擦を解消している組織は、ポリシーを自動的に強制するパスワード・シークレット管理ツールに投資しています。
PassworkでNIS2第21条への準拠を加速する方法
NIS2第21条は、サイバーセキュリティリスク管理のための最低限の措置を10項目定めています。そのうち3項目は、パスワード・シークレット管理ツールが直接扱う領域、すなわちアクセス制御ポリシー、多要素認証(MFA)、認証情報の衛生管理に直結します。この3点を適切に押さえるのに、複数年にわたるIAMプロジェクトは必要ありません。ただし必要なのは、ポリシーを説明するだけの文書ではなく、ポリシーを強制し記録する仕組みです。
すぐに使えるMFA
NIS2第21条(2)(j)は、技術的に実現可能な場合にはMFAまたは継続的認証を明示的に義務付けています。Passworkは、TOTP、生体認証、パスキー、セキュリティキー(Yubikeyなど)をネイティブでサポートしています。ボルトへのアクセスに関してこの要件を満たすために、サードパーティ製ツールとの連携は必要ありません。
すでにSSO層を運用している組織であれば、PassworkのSAML SSO連携により、MFAの強制はIDプロバイダー側で行われ、Passworkはそれをそのまま継承します。新たな認証のサイロを追加するのではなく、すでに管理している仕組みを拡張するだけで済みます。
ゼロ知識アーキテクチャとEUのデータ主権
Passworkは、AES-256暗号化とクライアント側のゼロ知識アーキテクチャを採用しており、サーバー側が平文の認証情報を目にすることは一切ありません。これはNIS2監査人にとって重要な点です。第21条(2)(h)は、保管中および転送中のデータの暗号化を求めているためです。Passworkのセルフホスト型デプロイメントでは、すべてのデータが自社インフラ内に留まり、EU域外のサードパーティクラウドプロバイダーに依存することはありません。
GDPR第32条とNIS2第21条はいずれも、データを保護するための「適切な技術的措置」を求めています。認証情報が自社サーバーの外に一切出ないことを示せれば、両方の要件に対して監査人にわかりやすく答えられます。
NIS2監査に合格するために最低限必要な認証情報管理体制とは
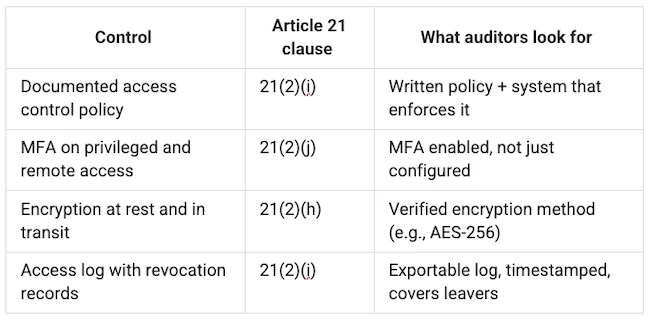
NIS2監査に対応するための認証情報管理の最低基準は、第21条の下で以下の4つの管理策で構成されます。
- 文書化されたアクセス制御ポリシー
- 特権アクセスおよびリモートアクセス全般へのMFA
- 保管中および転送中の認証情報の暗号化
- 誰が何にいつアクセスし、いつそのアクセス権が失効したかを示すアクセスログ
パスワード管理ツールが直接扱う3つの管理策(アクセスポリシー、MFA、認証情報の衛生管理)は、第21条の特定の条項に対応しています。暗号化と監査ログがこれに加わることで、4つが揃います。これらを合わせることで、各国の所管当局が2026年の監査サイクルで求めている運用上の証拠が網羅されます。
多くの組織では、文書化されたアクセスポリシーがあり、SSO層でMFAも強制されています。しかし、データベースのパスワード、APIキー、サービスアカウントといった共有認証情報については、誰がアクセスしたかの記録が存在しません。SSOはこうした領域までカバーしないからです。Passworkはこの監査上の抜け穴を塞ぎます。ロールベースのアクセス制御、AD/LDAP連携、完全な監査ログを備えた構造化されたボルトを提供します。
隠れたROI:コンプライアンスを維持しながら工数を節約する
コンプライアンスは最低限の基準を定めるものにすぎません。NIS2への準備を最大限活用している組織は、これを機に長年放置してきた問題、すなわちパスワードポリシーの不統一、共有認証情報の監査証跡の欠如、誰が付与したか誰も覚えていないアクセス権限といった問題を解決しています。
AD/LDAP連携:現実的な導入スケジュール
一般的なIAM導入プロジェクトは12ヶ月から18ヶ月かかります。PassworkのAD/LDAP連携はこれとは異なる進み方をします。既存のディレクトリに接続するだけで、ユーザーのプロビジョニングは自動化されます。基本的なインストールとAD/LDAP接続は1時間もかかりません。ボルト構造の設計、ロール設定、チームのオンボーディングは、組織の規模にもよりますが、通常1週間から2週間程度で完了します。これが「NIS2の認証情報コンプライアンス対応にはどれくらいの期間が必要か」という問いに対する現実的な答えです。
新しいエンジニアがDevOpsチームに加わると、そのAD所属グループを通じて自動的にチームのボルトへのアクセス権を引き継ぎます。誰かが退職する際は、AD アカウントを無効化すると同時にPasworkのアクセス権も失効し、そのイベントはタイムスタンプ付きでユーザー記録に紐づけられ自動的にログに記録されます。セキュリティダッシュボードには、退職した従業員がアクセスできていたすべてのシークレットが表示され、完全な可視性が確保されます。手作業でのデプロビジョニングチェックリストは不要で、監査人向けの明確なオフボーディング証跡が残ります。
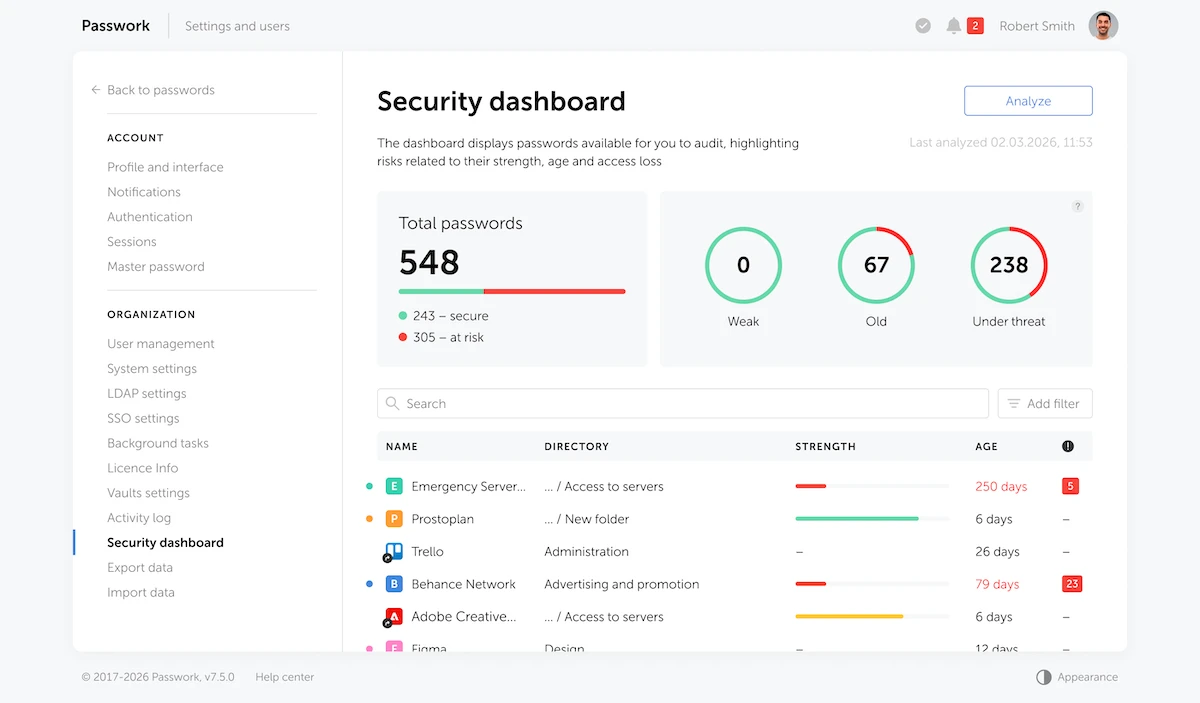
NIS2第21条(2)(i)に関しては、これは直接的かつ文書化可能な管理策です。アクセスがどのように付与され、範囲が設定され、失効するのかを、ディレクトリ構造と明確に紐づけて監査人に示すことができます。
ユーザーの負担軽減:パスワードリセットのチケット削減
適切なボルトが用意されていれば、ユーザーは認証情報を紛失しなくなります。ブラウザや付箋、Slackのメッセージにパスワードを保存する代わりに、ユーザーは一度ボルトに保存するだけで済みます。次回必要になったときは、ボルトを開けばよいのです。
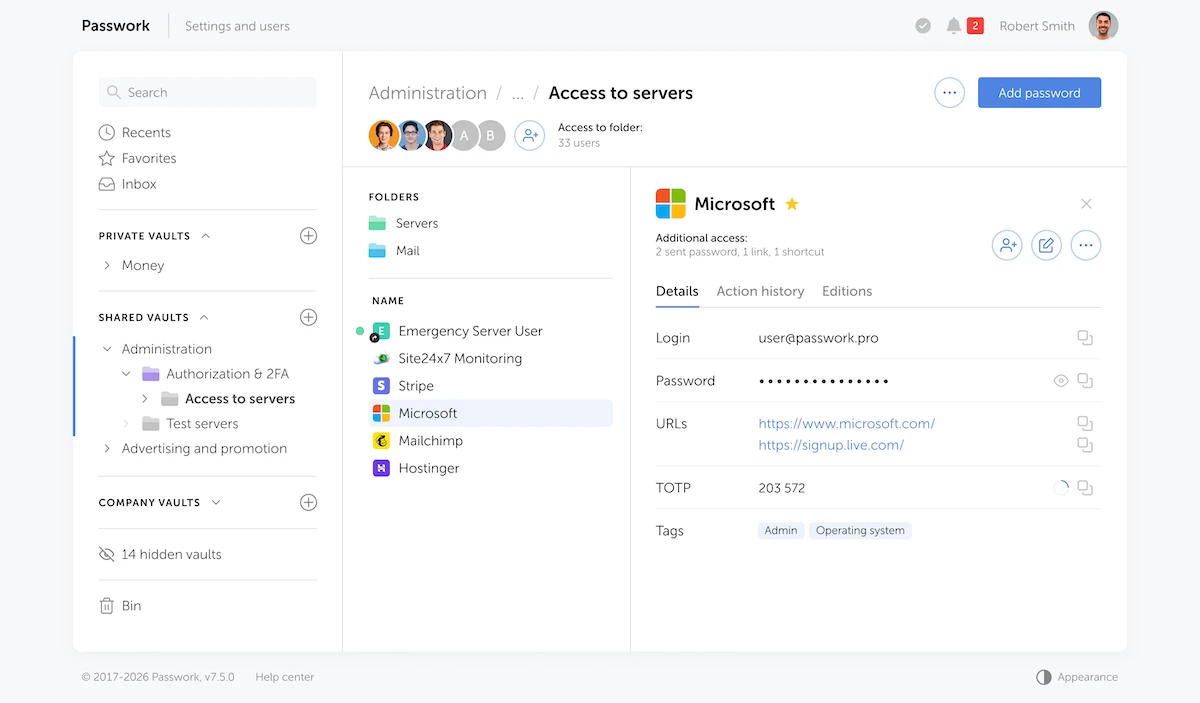
これは共有アカウントにおいて特に重要です。共有ステージング環境のパスワード、ソーシャルメディアのログイン情報、SSOに対応していないレガシーシステムなど、これらはまさに誰も「自分のもの」として管理していないために繰り返しリセットチケットを生み出す認証情報です。ボルトがあれば、共有認証情報に恒久的かつアクセスしやすい保管場所と、明確なアクセスログを与えることができます。
チケット1件あたりの生産性損失と人件費が約70ドルだとすると、月間200件のパスワード関連ヘルプデスクチケットを処理している組織は、この対応だけで月額14,000ドルを費やしていることになります。場当たり的な認証情報管理からボルト管理への移行によって(これは控えめな見積もりですが)これを半分に削減できれば、年間84,000ドルの節約になります。
必要なときに監査証跡を生成する
自分たちがコンプライアンスに準拠していると知っていることと、それを監査人に証明することは別の問題です。多くの組織は、監査の期間に入って初めてこのギャップに気づき、Windowsイベントビューアーのログやメールのやり取りからアクセス履歴を慌てて再構築する羽目になります。
Passworkは、誰がどのボルトに、いつ、どのIPアドレスからアクセスし、どのような変更を行ったかという、すべての認証情報関連の操作を記録します。これらのログはエクスポート可能で、タイムスタンプが付与されています。監査人から「過去90日間、本番データベースの認証情報に誰がアクセスできたか見せてほしい」と求められても、数分でレポートを取り出せます。
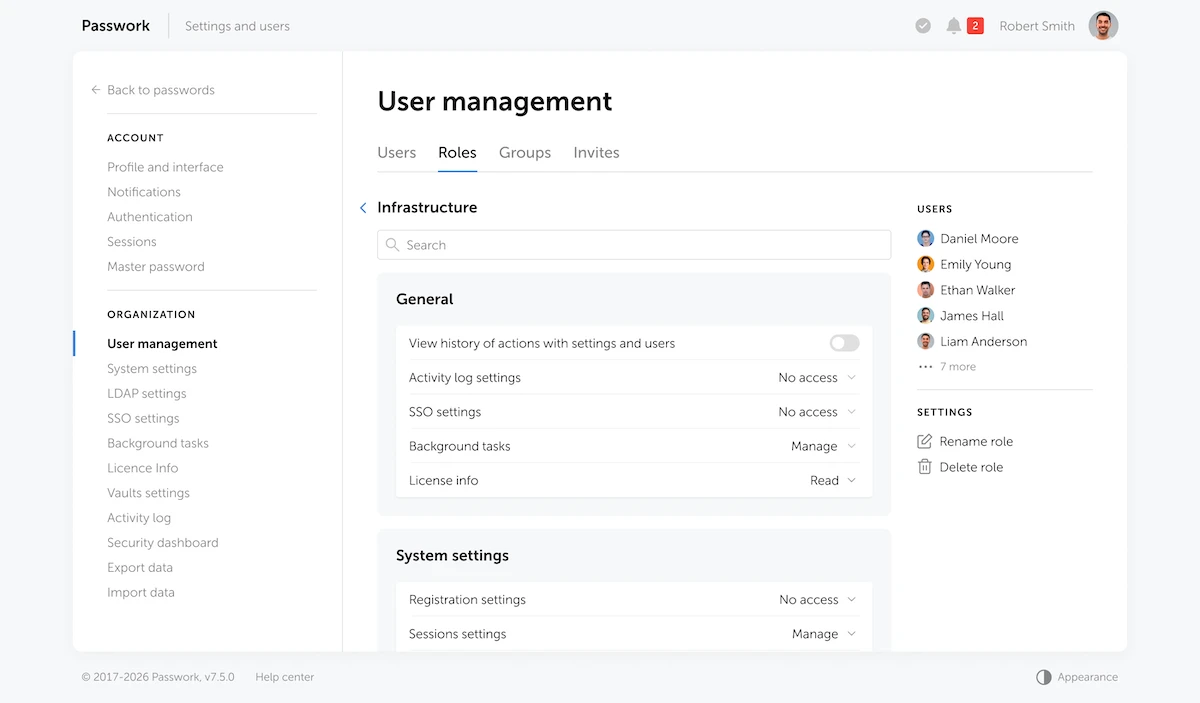
ECSO NIS2 Transposition Trackerによれば、各国の所管当局はポリシー文書だけでなく、アクセス制御の実装を裏付ける文書化された証拠を求めています。認証情報の管理をスプレッドシートや共有メールボックスに頼ってきた組織には、通常こうした証拠が存在しません。
NIS2第34条は制裁金の枠組みを定めています。基幹事業体は最大1,000万ユーロまたは全世界年間売上高の2%のいずれか高い方、重要事業体は最大700万ユーロまたは1.4%のいずれか高い方の制裁金が科される可能性があります。監査ログは、このリスクに対する第一の防御策となります。
IAMだけでは埋まらないギャップから着手する
NIS2を単なるコンプライアンス対応の作業として扱う組織は、最も多くの時間を費やしながら、得られる成果は最も少なくなりがちです。一方、このデッドラインを認証情報の実際の管理方法を見直す機会として活用する組織は、ヘルプデスクの負担を軽減し、攻撃対象領域を縮小し、必要なときにいつでも提出できる監査証跡を手に入れることができます。
Passworkは自社インフラ内でセルフホストで稼働し、ISO 27001認証を取得しており、NIS2のアクセス制御・監査ログ要件を満たすよう設計されています。自社環境でテストすることも可能です。Passworkで無料トライアルを開始してください。
翻訳元: https://www.helpnetsecurity.com/2026/09/22/passwork-nis2-compliance-guide/