オランダの学術出版大手Elsevierに属する3つのドメイン・Webポータルが、「LAPSUS$ GROUP, Chapter II」と銘打たれたページへユーザーをリダイレクトする事態が発生しました。このページにはFBIを挑発し、次の標的へのカウントダウンを掲げる署名入りの声明が掲載されていました。
Cloudskopeの研究者によると、このリダイレクトは2026年9月21日の午後7時49分頃(CT)から少なくとも78分間続き、午後10時9分(CT)より前に解消されました。
Elsevierは、この事態がどのように起きたのか、またユーザーがログイン認証情報やその他のデータの窃取を心配すべきかどうかについて、いまだ説明を行っていません。ただし、影響を受けたドメインとポータルは「浄化」され、再びアクセス可能かつ正常に機能する状態に戻っています。
影響を受けたドメイン
「ハイジャック」されたElsevierの3つのドメインは以下の通りです。
- Elsevier.com(同社のメインWebサイト)
- Evolve.elsevier.com(看護・保健医療専門職教育向けのログインポータル兼学習管理システム)
- Submit.elsevier.com(研究者が査読用に原稿をアップロードするポータル)
ユーザーは、以下のような告知を表示するページへリダイレクトされました。
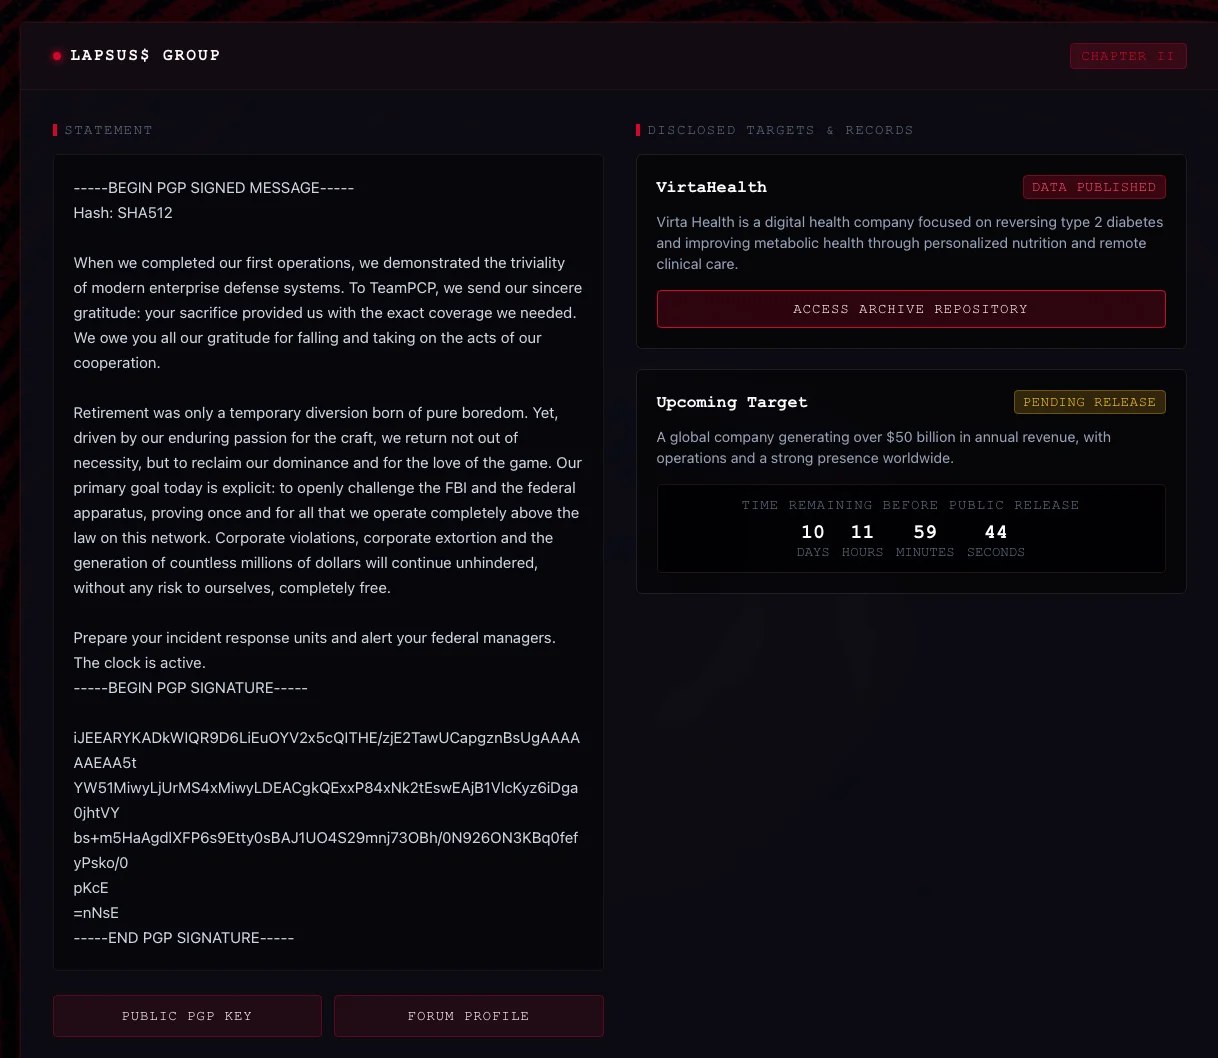
Cloudskopeの研究者は、このリダイレクトは「DNSまたはCDNのエッジ側での変更、すなわちDNSレコード、CDNのリダイレクトルール、あるいはそれらを管理するアカウントの変更によって行われた」とみています。
「ある中国語フォーラムの投稿では、攻撃者がElsevierのCloudflareのリダイレクトルールを改変したと主張していますが、この点は検証できていません」と研究者らは付け加えています。
本件について何が起きたのかElsevierに問い合わせを行っており、回答が得られ次第この記事を更新する予定です。
復活したブランド
Lapsus$ Groupは、MicrosoftやOkta、Nvidia、Uberといった大手テック企業を狙った恐喝目的の攻撃で知られるグループで、メンバーの一部が逮捕・有罪判決を受けた後、2022年後半以降は活動を停止していたとみられています。
それでも、残ったメンバーの一部は2025年にScattered Lapsus$ Hunters集団に合流した可能性があり、同集団は世間を騒がせるデータ侵害や恐喝の試みを続けてきました。
しかし2026年になり、Lapsus$ブランドを名乗るリークサイトが、米国の医療企業Virta Health、Vodafone Germany、AYA Bankなど、新たな被害組織の名前を挙げるようになりました。
今回の声明は、このグループが復活し力を取り戻したことを示唆しており、「年間売上高500億ドルを超え、世界中で事業と強い存在感を持つグローバル企業」を標的にする計画がある(あるいは、すでに標的にしている)ことを示しているようです。
この主張が事実かどうかは、今後明らかになるでしょう。
今月これより早い時期に同じページを分析したSecuronixの研究者は、「これまでに検証された証拠のいずれも、2021年から2022年にかけての当初のLAPSUS$クラスターとの人員面での連続性を示すものではない」と述べています。
翻訳元: https://www.helpnetsecurity.com/2026/09/22/elsevier-domains-hijack-lapsus/