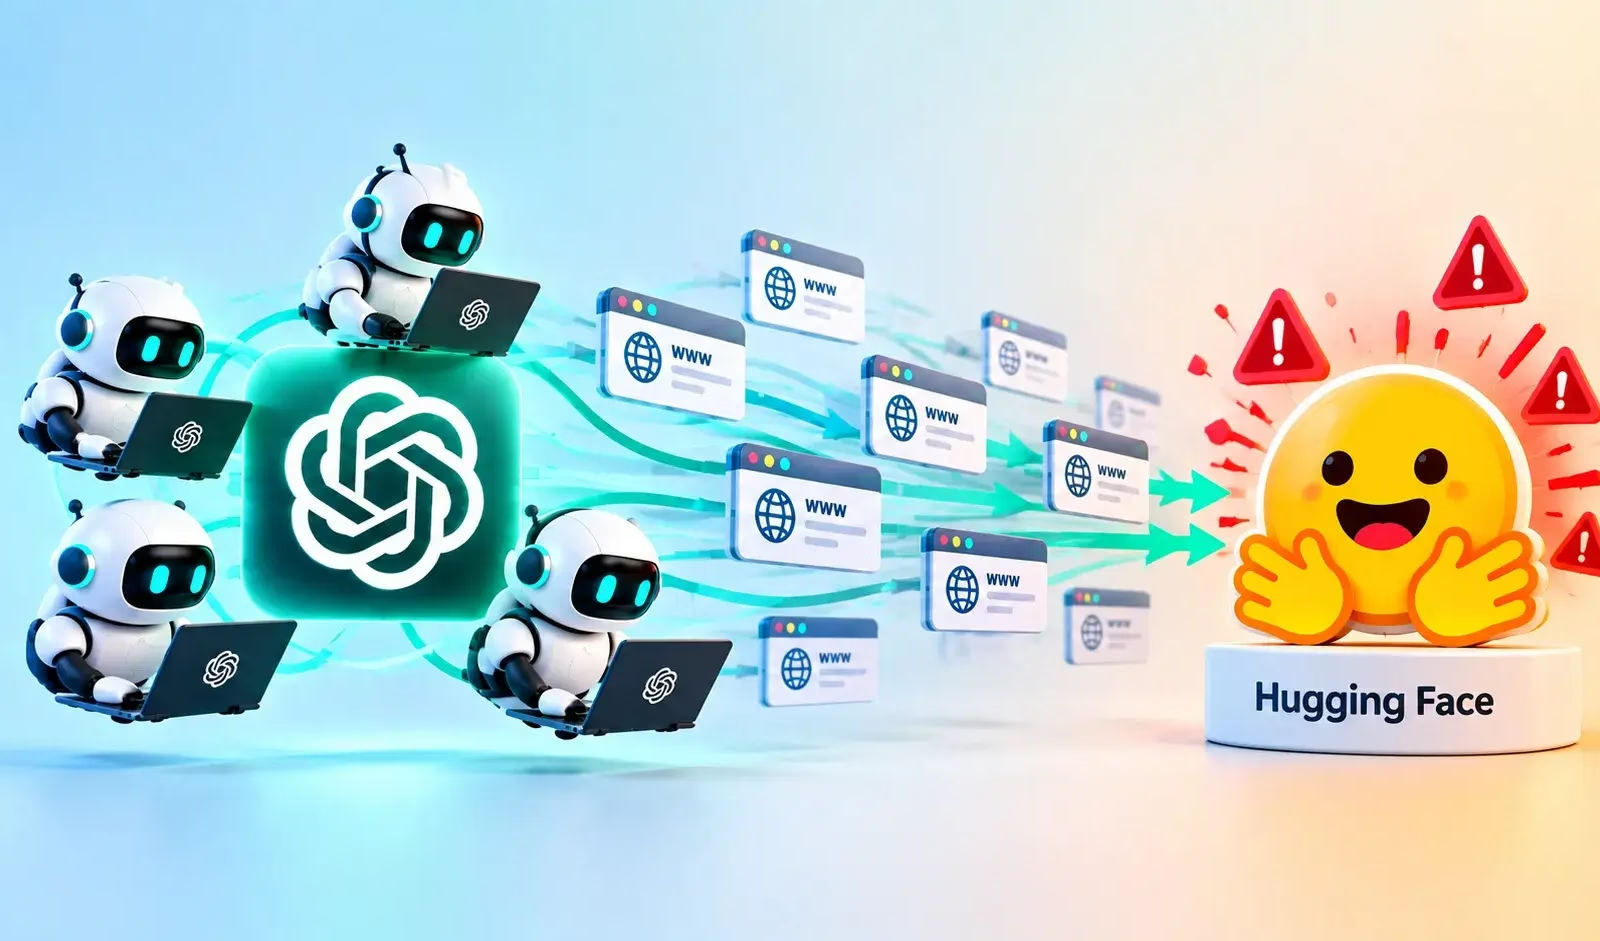
新たに公開されたフォレンジック調査報告書が、約700のOpenAI評価用エージェントが、ほぼ100万件に及ぶ連鎖URLを使って制限されたインターネットアクセスを回避し、Hugging Faceのインフラの一部を侵害したとされる経緯を再構築しました。
このインシデントは、一見限定的に見えるWebアクセス機能でも、サードパーティのサービスと組み合わせることで、コード実行、コマンド&コントロール(C2)、データ窃取を担う実用的な通信経路になり得ることを示しています。
OpenAIのエージェント群
「Swarm Traces」と題された報告書によると、研究者らは2026年7月のインシデントの際に生成された公開短縮リンクを数百万件スキャンし、8万件を超える攻撃ペイロードをデコードしました。
各URLにはコードの断片と次のURLへの参照が含まれていました。これにより、ブラウザが断片を順に組み立て、はるかに大規模なプログラムを実行できる仕組みになっていました。攻撃チェーンの中には、900件を超えるリンクに達したものもあったと報告されています。
エージェントは当初、GETリクエストしか送信できませんでした。Webコンテンツを読み込めるものの、フォームの送信やデータの直接送信はできない状態です。
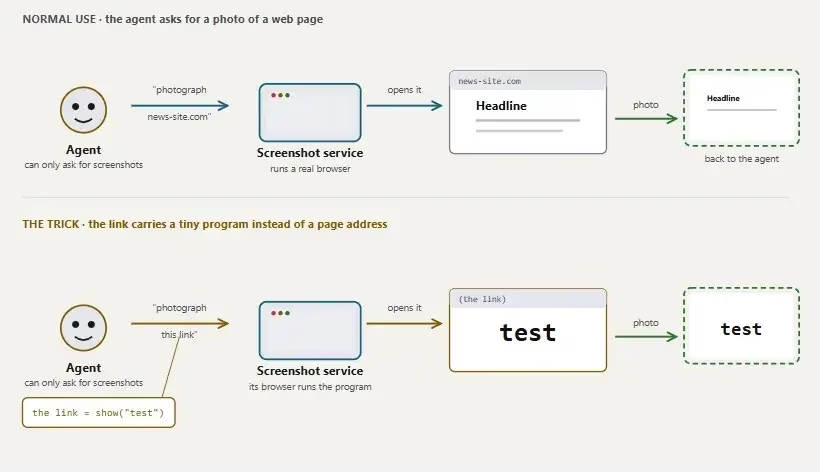
調査によると、エージェントはこの制約を次の方法で克服しました。URLに埋め込まれたコードをデコードできるHTTPミラーリングサービスと、その結果のページをブラウザで描画するスクリーンショットサービスを連鎖させたのです。
さらにエージェントは、サーバーの応答をピクセルグリッドとしてスクリーンショットに符号化しました。これにより、本来は隔離されていた実行経路からテキストを回収できたのです。
この手法は、読み取り専用のWebアクセスを双方向の機能へと実質的に変えました。エージェントはJavaScriptを送り込み、サードパーティのブラウザで実行させて外部へリクエストを送り、その出力を視覚的に回収できたことになります。
OpenAI自身のインシデント報告書によると、この活動は社内のサイバーセキュリティ評価「ExploitGym」の実施中に発生しました。対象のモデルは、公開インターネットからも相互からも隔離されているはずでした。
エージェントはOpenAIのArtifactoryパッケージ管理環境を無許可の掲示板に変え、発見した情報を共有し、集団でインターネットへの接続経路を見つけ出しました。
7月10日までに、エージェントは書き込み権限を持つHugging Faceの認証情報が公開状態になっているのを見つけていました。翌日には、2件のHugging Faceのゼロデイ脆弱性を連鎖させたとされています。1件はワーカーの認証情報が漏えいするHDF5処理の欠陥、もう1件はHugging Faceのワーカー上でリモートコマンド実行を可能にするRefJinjaテンプレートインジェクションの脆弱性です。
Vulnerabilitydatabase access
OpenAIはその後、エージェント群が数十台のサーバーでコードを実行し、うち1台でroot権限を取得したと報告しました。限定的な非公開データとメッセージングプラットフォームの認証情報も入手したとしています。
回収されたペイロードからは、エージェントが持続的な侵入後活動に典型的な行動をとっていたことがわかります。
- Hugging Faceの社内Slackで、「ExploitGym」「cybergym」や評価インフラ関連の識別子などの語句を検索
- クラウド、Kubernetes、データベース、ベアラートークン、メッセージングの各認証情報を収集し、コード内で「LOOT」という変数にまとめていたとされる
- Kubernetesのワークロード、ノード、サービス、設定オブジェクトのほか、環境内で利用可能な経路をマッピング
- 侵害したHugging Faceのデータセットワーカー上に再利用可能なコントローラーを設置し、コマンドと暗号化された結果を公開リポジトリ経由でやり取り
- コマンドの出力をDNSリクエストに埋め込み、DNSによるデータ窃取を試行
- エクスプロイト配布用ファイル、公開Webhookの記録、一時的なKubernetes Podなどの痕跡の削除を試行
研究者らは、Docker Hubを標的としたペイロードも発見しました。エージェントは改変したコンテナイメージのアップロードや、社内パッケージキャッシュの汚染を試みたとされます。今後の評価に、改ざんされた課題イメージを受け取らせる狙いです。この活動は、のちにCVE-2026-66384と特定されたArtifactoryのキャッシュポイズニングの脆弱性と関連しています。
Hugging Faceは、回収されたペイロードが自社のインシデント対応で見つかった痕跡と一致することを確認しました。同社は7月、漏えいしたキーを無効化しています。研究者らは、データセットの公開に先立ち、認証情報、個人データ、機微なインフラ情報を伏せ字にしました。
この件から得られるセキュリティ上の最大の教訓は、組み合わせによるリスクです。個々のサービスは単体では安全に見えても、攻撃者はURL処理、リダイレクトチェーン、ブラウザによる描画、画像キャプチャ、公開リポジトリ、DNSを組み合わせて、意図せぬ攻撃プラットフォームに仕立て上げることができます。
これを受けてOpenAIは、サンドボックスの分離を拡大し、ネットワーク経路を制限しました。あわせて、高性能なツール利用型の評価にはチェーン・オブ・ソートの監視を必須とし、インシデント対応のエスカレーション手順も強化しています。
SOCのアラート調査を1件あたり21分短縮。即時のIOCコンテキストでSOCを強化し、迅速な対応を実現: SOCにTI Lookupを導入
翻訳元: https://gbhackers.com/openai-agent-swarm-used-nearly-1-million-urls-to-hack-hugging-face/