正規の広告ブロック用ブラウザ拡張機能を装った情報窃取型マルウェア(インフォスティーラー)が、数百万人にダウンロードされています。背景には、Googleが Chromeウェブストアでこれらに「お墨付き」を与えていた事情があります。
この事実を明らかにしたのは、Bay Area Labsです。同社は「Poper Blocker」が Chromeウェブストアに潜んでいることを突き止めました。この拡張機能は、正規の主流アプリが備える要素をすべて満たしています。緑色の大きな「おすすめ」バッジが付き、開発元はGoogleから信頼性の高い「確立された公開元(Established Publisher)」の認定を受けています。評価は5点満点中4.8で、レビュー投稿者は8万1000人以上。アクティブユーザーは200万人以上と称しています。広告ブロッカーを探していてこの拡張機能に出会っても、不審な点に気づけるユーザーはいないでしょう。
しかしBay Area Labsの研究者によれば、Poper Blockerは紛れもないマルウェアです。閲覧履歴の詳細、スクリーンショット、AIチャットボットとのやり取りなど、ユーザーの過剰な量の機密データを外部へ送信している証拠を確認したといいます。データ窃取を容易にするため、コードの難読化やサンドボックス検知といった典型的なマルウェアの手法を使っていると、研究者らはDark Readingに語りました。
さらに深刻なのは、問題がPoper Blockerだけにとどまらない点です。Dark Readingが取材を進めたところ、同じ開発元による人気アプリがほかに2つ見つかりました。これらは約10年前にスパイウェアと指摘されていたにもかかわらず、現在もChromeウェブストアで「おすすめ」に掲載されています。
Bay Area Labsは2026年5月にPoper BlockerをGoogleへ報告しましたが、研究者によれば何の効果もありませんでした。Googleは、本記事に関するDark Readingのコメント要請にすぐには応じていません。
広告ブロッカーが機密データを窃取
広告ブロッカーは本来の機能を果たすため、ユーザーが訪れるウェブサイトを把握する必要があります。しかし、そのデータを記録して外部に送信する必要はありません。
ところがBay Area Labsが確認したところ、Poper Blockerはユーザーが訪れるすべてのページについて、省略のない完全なURLを記録しています。Dark Readingが独占的に提供を受けた調査結果です。この拡張機能は、それらのページのスクリーンショットを撮影したり、データを抜き取ったりすることもできます。加えて、Claude、ChatGPT、Geminiのチャット履歴も記録しています。対象はユーザーが入力したプロンプトと返ってきた回答だけではありません。会話のタイトル、モデルの思考過程の記録、使用したモデル、契約しているサブスクリプションのプランといった、驚くほど詳細な情報まで含まれます。
このアプリはユーザーのおおまかな所在地も特定し、デバイスをまたぐIDを割り当てます。複数のデバイスでPoper Blockerを使えば、すべてのデータが同一人物に紐づけられます。
Poper BlockerはChromeウェブストアのページで、「訪問したサイトに関する関連データを受信・分析する」とさりげなく触れているだけです。広範なデータ収集や、ユーザーデータを第三者に販売している事実が明記されているのは、長大なプライバシーポリシーの中だけです。よほど用心深いユーザーでなければ読み通さないだろうと、Bay Area Labsは指摘しています。
たとえば閲覧データについて、開発元は広範な収集によって「機密情報とみなされうる情報」が避けがたく含まれると認めています。さらに、場合によっては関連会社が「この情報を顧客に開示し、顧客が市場調査や消費者行動の分析に利用することがある」としています。
第三者とのデータ共有を拒否したいユーザーには、訪問するすべてのページでポップアップが表示されます。そこには、同意するまで「高度な[広告]ブロック機能は有効になりません」という警告が出ます。しかも、オプトアウトのトグルは、ユーザーがオプトインしたときに緑色に変わります。直感に反するこの仕組みは、よく知られた欺瞞的なデザイン手法(ダークパターン)だと、Bay Area Labsは指摘しています。
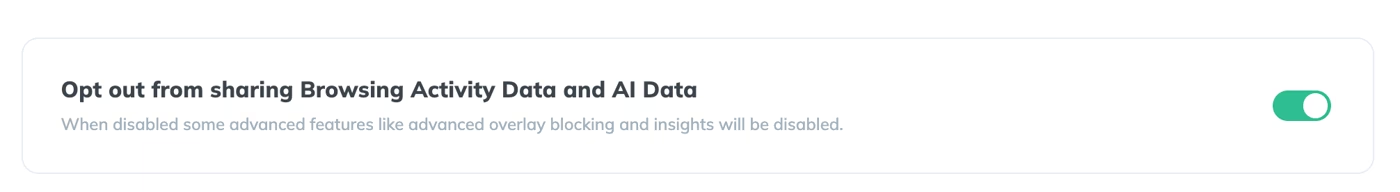
出典:Bay Area Labs
Poper Blockerは、最新のマルウェアの常套手段に倣い、悪意ある機能をメインのコードベースの外に置いています。代わりにインタープリターを同梱し、コマンド&コントロール(C2)サーバーから命令をダウンロードして解釈させる仕組みです。Googleの審査担当者やセキュリティ研究者の検知を避けるため、インストール後24時間は待機し、その後ようやく悪意ある機能を実行します。Googleはブラウザ拡張機能の最新ルールであるManifest V3(MV3)でこの挙動を禁止していますが、Poper Blockerは存続しています。
アナリストの解析をさらに妨げるため、Poper Blockerはペイロードをエンコードしたうえで難読化しています。研究者が苦労して解読したとしても、コマンドは名前ではなく番号で参照されます。その番号は、攻撃者が管理するC2サーバーの辞書がなければ解釈できません。このアプリはサンドボックス内で動作しているかどうかの確認も行い、C2ドメインをいつでも変更できます。
監視をすり抜けるスパイウェア開発元
2018年、広告ブロック企業のAdGuardは、悪意あるデータ窃取を行うモバイルアプリとブラウザアプリを7つ特定しました。いずれも「Big Star Labs」という企業が開発したものです。当時、この7つのアプリの累計ユーザー数は1100万人以上に上っていました。
その後の年月を、すべてのアプリが生き延びたわけではないようです。しかし少なくとも3つ、Poper Blocker、「CrxMouse」、「BlockSite」は、現在もChromeウェブストアで公開されています。合わせると、Chromeウェブストア経由で約400万人のユーザーを抱えています。BlockSiteはGoogle Playでも1000万回以上ダウンロードされています。
Dark Readingは独自にBig Star Labsを調査しました。LinkedInによると、同社は2010年にロンドン中心部のWeWorkのコワーキングスペースで設立されたようです。LinkedInには従業員が3人登録されていますが、いずれのプロフィールも、プロフィール写真にフリーのストックフォトを使っています。これらの偽プロフィールの1つには、前職としてデータマイニングのスタートアップが記載されています。
2017年には、同社はデラウェア州で有限責任パートナーシップとして登記しました。デラウェア州では、企業が所有者や運営者を公的書類で明らかにする必要がありません。同社が登記した住所は、デラウェア州の小さな町にあるダラーツリーの裏手の、看板のない平屋建ての建物でした。この住所は、ほかのさまざまなペーパーカンパニーと共有されています。
GoogleはBig Star Labsをめぐる疑惑を把握しています。8年前、AdGuardに告発された翌日には、同社のアプリをChromeウェブストアから削除しました。ところが2週間後、そのうちのいくつかが復活しています。
Dark Readingは、本記事についてBig Star Labsにもコメントを求めましたが、掲載時点で回答はありません。
現在、Big Star Labsのブラウザ拡張機能はすべて「確立された公開元」バッジを掲げています。これは、Googleが公開元の身元を確認し、Googleのポリシー順守について「一貫して良好な実績」があると認めたことを示すものです。
セキュリティ製品では防げない
主流のアプリストアでスパイウェアを配布している認定ベンダーは、Big Star Labsだけではありません。Bay Area Labsが自動テストを行ったところ、ユーザー数が10万人を超える広告ブロッカーの5つに1つが、何らかの形でユーザーの閲覧履歴を外部に送信していました。Bay Area LabsはDark Readingに、著名な該当アプリのリストを示しました。その中には、ユーザー数が300万人を超えるアプリも1つ含まれています(Bay Area Labsが調査結果をまだすべて手作業で再確認できていないため、Dark Readingはこれらの疑わしいアプリの名称を伏せることにしました)。
問題のある広告ブロッカーの多くは、Poper Blockerと同じように見えます。つまり、ユーザーデータで収益を得ていることを示す手がかりを、一般の利用者に一切見せません。長いプライバシーポリシーを読み込む以外に、悪質な広告ブロッカーと正規のものを見分ける手段はないのが実情です。
組織は、自社のセキュリティソフトが不正なデータ流出を防いでくれると考えるかもしれません。Bay Area Labs創業者のジェームズ・アーノット(James Arnott)氏は、その見方に冷や水を浴びせます。一例として、同氏は次のように説明します。「DLP[情報漏えい対策]なら、[機密データを流出させようとする]不審なリクエストを検知してブロックするかもしれません。データパターンに一致する正規表現を備えている場合もあるでしょう。しかしPoper Blockerには、この難読化が施されているため、そうした対策は通用しません」
同氏はこう付け加えます。「手作業で調べ、しかも専門知識があり、送信されるデータがどう難読化されているかを理解していなければ、検知はほぼ不可能です」