OpenInfra Foundationの欧州拠点であるOpenInfra Europeは、自組織が運用するセルフホスト型のJFrog Artifactoryインスタンスが攻撃者に侵害されたと、ホームページ上に大きく掲示したセキュリティ告知で警告しました。
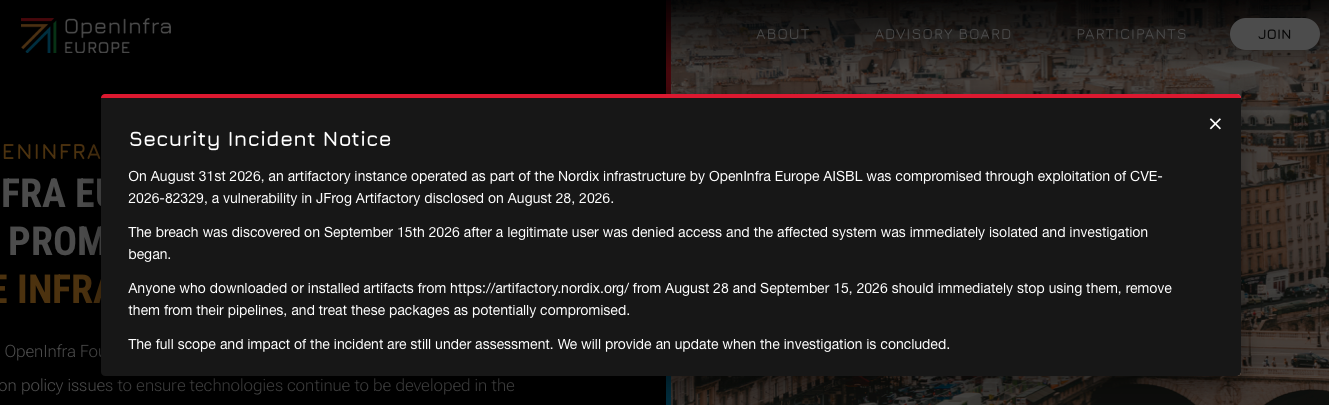
OpenInfra Europeのセキュリティインシデント告知
告知には次のように書かれています。「2026年8月28日から9月15日の間にhttps://artifactory.nordix.org/からアーティファクトをダウンロードまたはインストールした方は、直ちにその使用を中止してください。パイプラインからも削除し、これらのパッケージは侵害された可能性があるものとして扱ってください」
CVE-2026-82329を悪用して侵害
OpenInfra Foundationは、非営利団体Linux Foundationの一部です。クラウドやデータセンターのインフラを運用するためのオープンソースプロジェクトを、ホスティングし支援しています(最もよく知られているプロジェクトは、プライベートクラウドやパブリッククラウドを構築するためのオープンソースプラットフォーム「OpenStack」です)。
JFrog Artifactoryは、バイナリリポジトリマネージャーです。ソフトウェア開発チームが利用するビルド成果物や依存関係を保管し、配信するために使われます。組織はセルフホストで運用することも、SaaSとして利用することもできます。
セキュリティ告知によると、侵害されたインスタンスは脆弱なバージョンのJFrog Artifactoryを実行していました。認証なしの攻撃者は、認証バイパスの脆弱性であるCVE-2026-82329を悪用してインスタンスに侵入し、管理者権限を取得できたということです。これにより、デプロイ環境のほか、そこで管理されるアーティファクト、認証情報、連携設定を改ざんできる状態になっていました。
CVE-2026-82329は2026年8月28日に公表され、9月2日にCISAの「Known Exploited Vulnerabilities(既知の悪用された脆弱性)」カタログに追加されました。
複数の情報源によれば、実環境での悪用は8月31日に始まっていました。
OpenInfra Europeによると、Artifactoryインスタンスが侵害されたのは同日でした。ただし、侵害が発覚したのは9月15日で、「正規のユーザーがアクセスを拒否されたことがきっかけ」だったといいます。
同組織は、影響を受けたシステムをただちに隔離して調査を開始したと説明しています。ただ、インシデントの全容と影響範囲は、いまだ特定できていません。
翻訳元: https://www.helpnetsecurity.com/2026/09/30/openinfra-jfrog-artifactory-instance-compromised/