執筆:Andrius Buinovskis氏(NordLayer プロダクト戦略担当VP)
攻撃者がホスト上でコードを実行する場合、EDRは依然として不可欠です。問題が生じるのは、ブラウザ経由のSaaS操作など、エンドポイントから見ると通常のユーザーセッションと区別がつかない動きまで、EDRがすべて異常として検知してくれると期待してしまう場合です。
SaaS中心の環境では、従業員がブラウザセッションからクラウドアプリケーションに認証し、OAuthリクエストを承認し、機密ファイルを開き、データをアップロードできます。こうした操作では、攻撃者が用意した新たな実行ファイルも、エンドポイント防御が悪意あるものと判定するプロセスも生成されないことがあります。
2025年のSalesloft Driftのインシデントがその一例です。UNC6395はDriftの連携に関連するOAuthトークンを入手し、顧客のSalesforce環境に対して大量のAPI呼び出しを実行しました。認証済みのSaaSアクセスを悪用したため、EDRが検査できるマルウェアのプロセスがないままデータが盗まれたのです。
ブラウザは、企業のSaaSアプリケーション、IDワークフロー、ファイル、管理コンソールにアクセスするための主要な入口になりました。NordLayerのBrowser Security Report 2026によると、調査対象の504のアプリケーションすべてでブラウザからのアクセスが可能で、79%のツールはブラウザ経由でしか利用できません。
つまりブラウザセッションは、EDRが分析対象とするエンドポイント上の痕跡を残さないユーザー操作の中心的な舞台になっています。
EDRは、ホスト上での実行、マルウェア、永続化、プロセスレベルの挙動を引き続き検知できます。しかしSaaS中心の環境では、EDRが検査対象とするエンドポイント上の痕跡を残さないまま、ブラウザやIDのワークフローを通じて実行される攻撃があります。
中間者(AiTM)フィッシング攻撃、悪意あるブラウザ拡張機能、不正なアップロード、クリップボードを悪用した実行の誘導などでは、決定的な操作はブラウザやクラウドアプリケーションの内部で行われます。
中間者(AiTM)フィッシング
2026年、MicrosoftがStorm-2755として追跡する攻撃者が、検索エンジンポイズニングと悪意ある広告を使ってカナダの従業員を標的にしました。「Office 365」などの語句を検索した被害者は、攻撃者が管理するMicrosoft 365のログインページへ誘導されました。
AiTMのインフラは認証フローをリアルタイムで中継し、認証情報に加えて、認証成功後に発行されるセッションCookieとOAuthアクセストークンも窃取しました。
その後、Storm-2755は盗んだセッションを再利用しました。Microsoftは、同じセッションIDが被害者のブラウザからAxiosのユーザーエージェントに切り替わったことを確認しています。これは、認証トークンが攻撃者の管理するインフラから再利用されていたことを示しています。
攻撃者はMicrosoftのサービスにアクセスし、給与や人事に関する情報を探しました。また、銀行口座の変更に関するメッセージを隠すための受信トレイルールを作成し、場合によってはWorkdayにもアクセスしました。
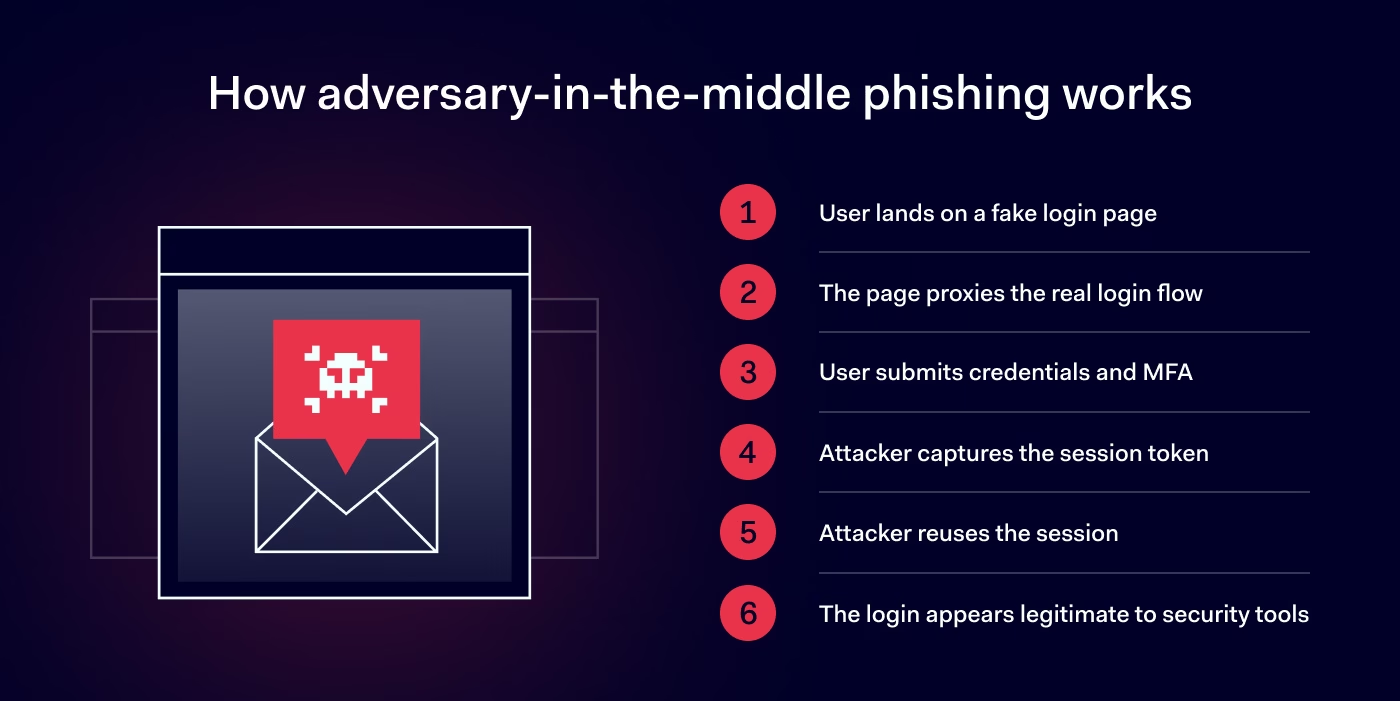
仕組みはAiTMフィッシングの典型です。被害者は、ユーザーと本物のIDプロバイダーの間に入り込んだフィッシングページを開きます。このページはユーザー名とパスワードを収集し、正規のMFAチャレンジを中継して、ユーザーの応答を本物のサービスに渡します。これにより攻撃者は、認証済みセッションの情報を手に入れられます。
通常のエンドポイントのプロセステレメトリから見ると、認証フローは正当なものに映る場合があります。AiTMプロキシがセッションを傍受したことは、エンドポイントでは分からないかもしれません(ただし、他のエンドポイント、ID、ネットワーク、XDRのシグナルから攻撃が判明することはあります)。
多くのAiTM攻撃を防ぐ最善の方法は、フィッシング耐性のあるFIDO2 WebAuthn認証を使うことです。認証応答が正規のオリジンと暗号学的に結び付けられるためです。加えて、ブラウザ制御によって既知のフィッシングサイトへの接続をブロックし、未承認のWebアプリケーションへのアクセスを制限すれば、攻撃をより早い段階で止められます。
NordLayer Browserでブラウザレベルの制御を追加
NordLayer Browserを使うと、EDRでは明確に把握できない攻撃領域(Webアクセス、ブラウザ拡張機能、ファイル転送、クリップボード操作)をIT部門が一元的に制御できます。Web脅威対策でフィッシングや悪意ある接続先をブロックできます。拡張機能ポリシーでは、特定のChrome拡張機能を許可またはブロックできます。
ブラウザのトラフィックは専用IPを経由させることも可能です。組織はこのIPをSaaSアクセスの許可リストに登録したり、IDプロバイダーが対応している場合はIDポリシーのネットワーク条件として利用したりできます。
侵害されたブラウザ拡張機能
ブラウザ拡張機能では、また別の可視性の問題が生じます。拡張機能はブラウザプロファイルにファイルを残し、そのコードはブラウザのプロセス内で動作します。EDRが不審な拡張機能や異常なネットワーク活動を検知する可能性はあります。しかし、拡張機能の挙動はホストレベルでは通常の動作に見えることがあります。
悪意ある拡張機能は、標準的なブラウザAPIを使って、ページの内容の読み取り、URLの監視、フォームの操作、HTTPSによるデータ送信を行えます。これらの操作には、新たなプロセスも不審な実行ファイルも必ずしも必要ありません。ブラウザ固有のコンテキストがなければ、セキュリティチームはブラウザの通信を確認できても、どの拡張機能が通信を開始したのか、どのデータにアクセスしたのか、その拡張機能が承認済みだったのかを把握できません。
最近の例として、2026年3月にMicrosoftが、AIアシスタントを装った悪意あるChromium拡張機能について報告しました。これらの拡張機能は約90万回インストールされ、2万を超える企業テナントで活動が確認されています。拡張機能は、訪問したURLやChatGPT、DeepSeekでの会話内容を収集し、そのデータを攻撃者の管理するインフラへ定期的に送信していました。
そのためホスト上では、通常のブラウザプロセスがHTTPS接続を行っているようにしか見えず、セキュリティ上重要な動作である、拡張機能によるページ内容の読み取りと外部送信は表に出ません。エンドポイントツールが活動の一部を検知できる場合もありますが、その挙動を許可すべきだったかどうかを判断するには、拡張機能のインベントリ、権限、ポリシーといった情報が必要です。
セキュリティチームは、悪意あるドメインや既知のマルウェアシグネチャ、エンドポイントのアラートを待つのではなく、拡張機能のレイヤーを直接制御すべきです。Webコンテンツを読み取り、または変更できる拡張機能については、許可リスト、インストール制御、権限の見直しが必要です。
エンドポイントでの実行前に行われるブラウザ攻撃
ブラウザ攻撃の中には、Webセッション内で完結するものがあります。侵害されたWebサイト、悪意ある広告、挿入されたスクリプトは、表示内容の改ざん、ページからアクセス可能なデータの読み取り、セッションのリダイレクト、クリップボードの操作を行えます。これらはブラウザに与えられた権限の範囲内で実行できます。ファイルの書き込みも、マルウェアの起動も、新たなプロセスの生成も必要ありません。ユーザーが、マルウェアをインストールされることなく、機密ファイルをアップロードしたり、機密テキストを未承認のSaaSやAIサービスに貼り付けたりする可能性もあります。
被害は大きくなり得ますが、EDRが検出対象とする痕跡が必ずしも残るわけではありません。たとえばClickFix攻撃では、偽の認証プロンプトなどのWebコンテンツで被害者を信じ込ませ、悪意あるコマンドをコピーして実行させます。
Microsoftは、2026年8月のTerminalFixキャンペーンでこの流れを確認しました。ClickFixの派生型であるこのキャンペーンでは、侵害したWebサイトにCloudflareのCAPTCHAを装った偽のプロンプトを表示しました。偽の認証ステップをクリックすると悪意あるPowerShellコマンドがクリップボードにコピーされ、ページはWindows TerminalまたはPowerShellを開いて貼り付けるよう被害者に指示します。
ここまで、攻撃者が頼っていたのはブラウザのコンテンツ、クリップボードの操作、ユーザーの操作だけです。コマンドを実行した時点で、テレメトリの様子が変わります。PowerShellが実行され、ZIPアーカイブがダウンロード・展開され、続いてDLLサイドローディングが行われます。レジストリとスケジュールタスクによる永続化が設定され、Active Directoryの探索が始まり、侵害されたホストはリバーストンネルを確立しました。
ブラウザ制御なら、悪意あるページのブロック、クリップボードへのアクセス制限、リスクの高いブラウザ操作の制限によって、ホストでの実行前に攻撃を止められます。ユーザーがコピーされたコマンドを実行してしまうと、活動はエンドポイントのテレメトリに移ります。EDRはそこで、PowerShellの実行、ダウンロードされたファイル、永続化、探索活動、外部への接続を検査できます。
制御は操作に合わせるべき
SaaS中心の環境では、EDRだけですべての高リスク操作をカバーできるわけではありません。不正なログイン、OAuthの承認、ブラウザからのアップロード、拡張機能の動作を、エンドポイントのテレメトリがすべて検知してくれると期待すると、ホストでの実行にまで至らない活動を見逃しかねません。
SaaS中心の環境には、相互に連携する3つのレイヤーでの制御が必要です。
- ブラウザ
- IDとSaaS
- エンドポイント
データが未承認のSaaSやAIサービスに届く前に、ブラウザでの制御が必要です。ユーザーがファイルをアップロードしたり、機密テキストを貼り付けたり、過剰なブラウザアクセスを許可したりした後では、エンドポイントのテレメトリからは、その操作を説明または阻止するのに十分なコンテキストが得られない場合があります。Web脅威対策はフィッシングや悪意あるサイトをブロックできます。拡張機能ポリシーは、未承認のコードによるWebコンテンツの読み取りを防げます。ブラウザDLPは、接続先ごとにアップロード、ダウンロード、コピー&ペースト操作を制限できます。
SaaS中心の環境では、ブラウザが企業データ、IDプロバイダー、管理ワークフローへの主要なアクセス層になっています。悪意あるログイン、OAuthの許可、拡張機能によるアクセス、アップロード、クリップボード操作はエンドポイント上の痕跡を残さないことがあるため、制御もこのレイヤーで行う必要があります。ホスト上での実行にはEDRが引き続き必要です。しかし攻撃がブラウザセッションの中で完結する場合、ブラウザは単なる監視対象のアプリケーションの一つではなく、攻撃対象領域そのものです。
ブラウザの露出状況と、組織がそれにどこまで対処できるかに関するデータは、NordLayerのWeb-based threats reportをご覧ください。
30分でNordLayer Browserを体験できます。管理されたブラウザ制御の導入方法、未承認アプリケーションの利用の特定方法、チーム横断でのアクセスポリシーの適用方法をご確認ください。デモを予約する。
著者について
Andrius氏はIT分野で20年以上の経験を持ち、2015年からサイバーセキュリティに強い関心を寄せてきました。現在は、法人向けのネットワークセキュリティプラットフォームであるNordLayerで、プロダクト戦略担当VPとしてチームを率いています。
市場を幅広く調査し、顧客のニーズを把握し、技術力を評価することで、開発の方向性を主導しています。また、プロダクトチームが自信を持って複雑なセキュリティ課題に取り組み、得られた知見を顧客向けの防御強化につなげられるよう後押ししています。