- 「Milk Dragon」は偽ECサイトとSNS上の特売情報を使い、決済情報を盗む
- マルウェアは、フォーム送信前であっても認証情報とMFAコードをリアルタイムで窃取する
- キャンペーンは66カ国の被害者を標的にし、信頼されたブランドや銀行を悪用した
LegoやCalvin Kleinといった大手ブランドの商品を大幅に値引きするとうたうSNS投稿を見かけたら、十分に注意してください。セキュリティ研究者のGroup-IBは、こうした投稿が偽物であり、金銭をだまし取る巧妙な計画の一部である可能性があると警告しています。
Group-IBはレポートで、「Milk Dragon」と名付けたグループによる大規模な詐欺キャンペーンを発見したと報告しました。
この攻撃者は少なくとも1年前から、同名のフィッシングキットを使って人気ECサイトの偽サイトを作成してきました。AIで完全に架空の商品ページを作り出すこともあります。
ひねりを加えたフィッシング
見逃せないほどお得なオファーを掲げた偽ECサイトは、新しい手口ではありません。
米連邦取引委員会(FTC)のConsumer Sentinelの最新データによると、2023年の「オンラインショッピングと否定的レビュー」カテゴリーには376,830件の報告があり、報告された被害額は4億ドル近くに上りました。被害額の中央値は126ドルで、報告の半数以上が金銭的損失を伴っていました。
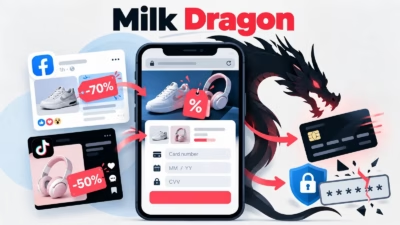
今回のキャンペーンの特徴は、ソーシャルメディアのグループやページといった信頼されたチャネルを悪用して、おとりを配信している点です。従来、こうしたおとりはフィッシングメールで送られていました。しかし、メールプロバイダーが手口の大半に対応し、スパムを高精度で除去できるようになったため、攻撃者は次善の手段としてソーシャルメディアに目を向けたのです。
Group-IBによると、今回の偽商品ページは主にFacebookとTikTokで共有されました。特に、同様のお買い得品を探すユーザーが集まるグループが狙われています。そのため、被害者は高度な情報窃取型マルウェアに狙われていることにすら気づかない可能性があります。
Group-IBの説明では、これらのサイトには「BytePress」と呼ばれるマルウェアが仕込まれています。BytePressは入力された情報をすべて取得し、攻撃者のコマンド&コントロール(C2)パネルに送信します。
BytePressが特に危険なのは、被害者が情報を送信しなくても盗まれる点です。フォームに入力するだけで十分で、マルウェアは被害者が入力する内容を1文字ずつリアルタイムでストリーミングできます。
被害者が最終的にデータを送信すると、そのデータは攻撃者のインフラを経由して正規サイトに中継されます。正規サイトはワンタイムパスワードなどの多要素認証を要求してくることが多く、この要求は被害者に送り返され、再び攻撃者に傍受されます。これにより、被害者が設定していた多要素認証は無力化されてしまいます。
時間稼ぎ
最終的に、被害者には偽の注文確認が表示され、Milk Dragonは購入に成功したかのような画面を見せます。これにより被害者は、すべて問題なく進んでいると信じ込み、慌てて銀行に連絡してクレジットカードを凍結したり、認証情報をリセットしたりしません。その間に、犯人は盗んだ情報を好きなように悪用できます。
Milk Dragonは、特定の国や人物を狙っているわけではないようです。比較的広範囲に網を張っており、被害者は世界66カ国で確認されました。ただしGroup-IBのレポートによると、被害者の大半は3カ国に集中しています。マレーシア(1,300人超)、シンガポール(1,200人超)、タイ(1,100人超)です。
特定のブランドへのこだわりもないようです。なりすまされたのは、化粧品・ファッション、食品・飲料、ホーム・ベビー用品、玩具の各業界にわたる計21の人気ブランドです。地域のスーパーマーケットも頻繁になりすましの対象となっているほか、36の金融機関・銀行も標的になっています。
Milk Dragonのフィッシングキットは、Telegramチャンネルでサービスとして販売されています。さまざまなハッキンググループが月額または年額の料金を支払って利用しています。価格は月額300 USDT(暗号資産)からで、複数のサブスクリプションプランやアドオンも用意されています。